
عمليات الاحتيال عبر الوصول عن بُعد: كيف تحمي نفسك من أخطر الأساليب الرقمية
—
مقدمة: هل أنت في أمان حقاً عندما تفتح جهازك لشخص غريب؟
أتذكر أول مرة سمعت فيها عن شخص فقد مدخرات حياته كاملة بسبب مكالمة هاتفية واحدة وبرنامج صغير نصّبه على جهازه. كان يعتقد أنه يتحدث مع موظف دعم فني من شركة موثوقة. في الواقع، كان يمنح محتالاً محترفاً وصولاً كاملاً إلى كل شيء. عمليات الاحتيال عبر الوصول عن بُعد باتت اليوم من أكثر أساليب الجرائم الرقمية انتشاراً وخطورةً، لأنها تستغل ثقتك بدلاً من اختراق دفاعاتك التقنية. والاحتيال الرقمي المرتبط بهذه العمليات لا يميّز بين مستخدم مبتدئ ومحترف. في هذا المقال، سأشرح لك بالتفصيل كيف تعمل هذه الحيل، وما الأدوات التي يستخدمها المحتالون، وكيف تحمي نفسك بخطوات عملية واضحة.
—
ما الذي يجب أن تعرفه عن عمليات الاحتيال عبر الوصول عن بُعد؟
دعني أشرح لك الصورة الكاملة بشكل مباشر. عمليات الاحتيال عبر الوصول عن بُعد هي نوع من الهجمات الاجتماعية التقنية، حيث يتظاهر المحتال بأنه جهة موثوقة مثل موظف دعم من شركة مايكروسوفت، أو أمازون، أو حتى البنك الذي تتعامل معه. يقنعك بأن جهازك مُخترق أو أن حسابك في خطر، ثم يطلب منك تنزيل برنامج وصول عن بُعد حتى “يساعدك” في إصلاح المشكلة.
الخطورة الحقيقية هنا أن المشكلة التي يتحدث عنها غير موجودة أصلاً. هو من يصنعها في عقلك عبر الإلحاح والضغط النفسي. بمجرد أن يحصل على وصول إلى جهازك، يستطيع:
– الاطلاع على كلمات المرور المحفوظة في متصفحك
– الوصول إلى تطبيقات البنك وتحويل الأموال
– تثبيت برامج تجسس تبقى في جهازك حتى بعد انتهاء الجلسة
– تشفير ملفاتك والطلب فدية لاسترجاعها
– سرقة هويتك الرقمية كاملةً بما فيها البريد الإلكتروني وحسابات التواصل الاجتماعي
ما يجعل هذا الأسلوب خطيراً بشكل خاص هو أنك أنت من يفتح الباب بنفسك. لا يحتاج المحتال إلى اختراق تقني معقد، يكفيه أن يجعلك خائفاً وعاجلاً.
—
الأدوات والمتطلبات التي يجب أن تعرفها
لكي تفهم كيف تحمي نفسك، عليك أولاً أن تعرف الأدوات التي يستخدمها المحتالون وتلك التي تستخدمها أنت للدفاع:
أدوات الوصول عن بُعد التي يساء استخدامها:
– AnyDesk وTeamViewer: برامج مشروعة تماماً في أصلها، مصممة للدعم التقني والعمل عن بُعد، لكنها تُستخدم بكثرة في عمليات الاحتيال
– UltraViewer وLogMeIn: بدائل شائعة أخرى تُستغل بنفس الأسلوب
– Chrome Remote Desktop: خدمة جوجل للوصول عن بُعد، تُستخدم أحياناً في هذا النوع من الاحتيال
أدوات الحماية التي تحتاجها:
– برنامج مكافحة فيروسات محدّث: مثل Malwarebytes أو Bitdefender
– مدير كلمات المرور: مثل Bitwarden أو 1Password
– المصادقة الثنائية (2FA): على كل حساباتك الحساسة
– شبكة VPN موثوقة: لتشفير اتصالاتك
– متصفح محدّث مع إعدادات خصوصية جيدة
ما تحتاج إلى إعداده الآن:
1. تفعيل إشعارات تسجيل الدخول على بريدك وحساباتك البنكية
2. مراجعة التطبيقات المثبتة على جهازك وحذف ما لا تعرفه
3. إنشاء نسخة احتياطية من ملفاتك المهمة على قرص خارجي أو خدمة سحابية موثوقة
—
متى تكون في خطر أكبر؟ الحالات والسيناريوهات الأكثر شيوعاً
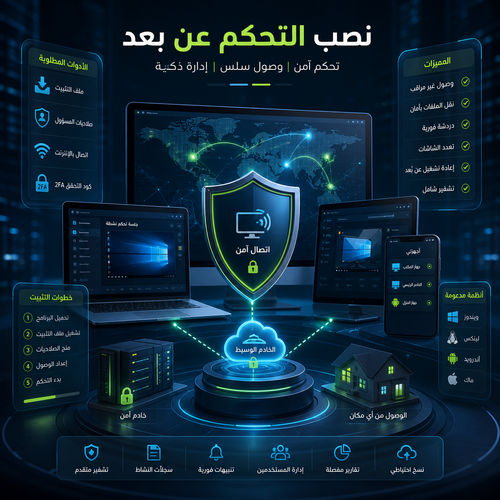
من تجربتي في متابعة هذا المجال، وجدت أن هناك حالات بعينها يكون فيها الناس أكثر عرضة للوقوع ضحية لهذا النوع من الاحتيال:
عندما تواجه مشكلة تقنية حقيقية: إذا كان جهازك يعمل ببطء أو ظهرت رسالة خطأ، وصادفت إعلاناً أو موقعاً يدّعي تقديم المساعدة، فأنت في منطقة خطر.
عندما تتلقى مكالمة غير متوقعة: أي شخص يتصل بك دون أن تطلب أنت المساعدة، ويدّعي أنه من شركة تقنية كبرى، يجب أن يثير تشككك فوراً.
عندما تكون مستعجلاً أو قلقاً: المحتالون يستهدفون المشاعر. يخلقون إحساساً بالإلحاح “حسابك سيُغلق خلال 24 ساعة” أو “جهازك مُخترق الآن”.
عندما تتسوق أو تجري معاملات مالية عبر الإنترنت: رسائل مزيفة تدّعي وجود مشكلة في طلبك أو دفعتك هي من أكثر طرق الاستدراج شيوعاً.
عندما تستخدم أجهزة عامة أو شبكات واي فاي مفتوحة: هذه البيئات تزيد من احتمالية تعرضك لهجمات مصاحبة.
—
الدليل التفصيلي: كيف تتعرف على الاحتيال وتحمي نفسك خطوة بخطوة
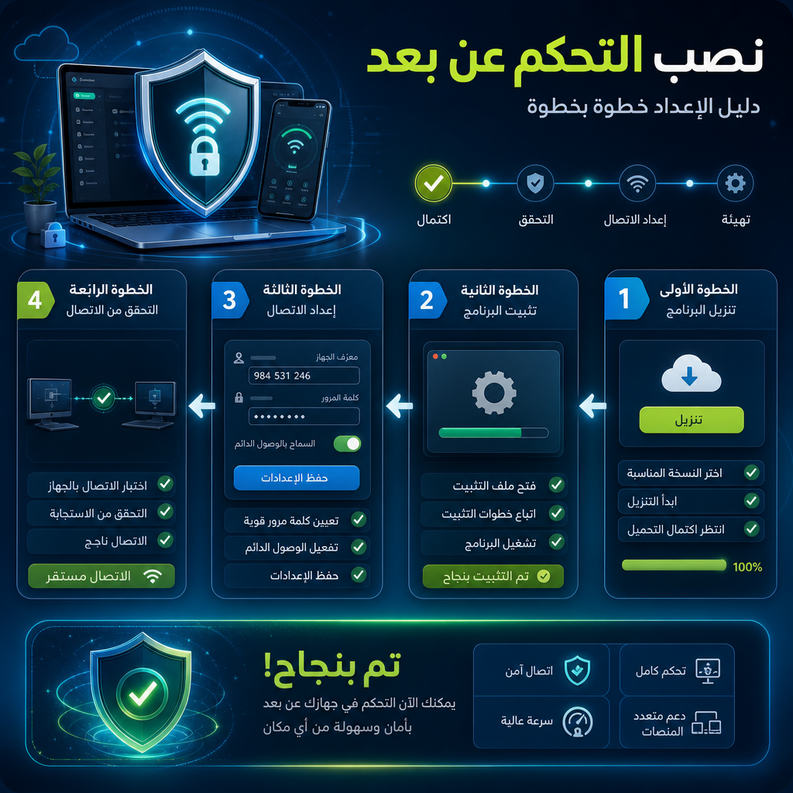
سأعطيك هنا خطوات عملية منظمة يمكنك تطبيقها فعلاً، سواء لحماية نفسك مسبقاً أو للتصرف إذا كنت تشك في أنك تتعرض لمحاولة احتيال الآن.
الخطوة الأولى: تعلّم كيف يبدأ الهجوم
يبدأ المحتال عادةً بواحد من هذه الأساليب:
– مكالمة هاتفية مفاجئة من “موظف دعم فني”
– نافذة منبثقة في المتصفح تدّعي اكتشاف فيروس وتعطيك رقم هاتف
– رسالة بريد إلكتروني تطلب التحقق من حسابك
– رسالة نصية تحتوي على رابط “لحل مشكلة” في طردك أو حسابك
نصيحة مهمة: أي شركة حقيقية لن تتصل بك أولاً دون طلب منك لإخبارك بأن جهازك مُخترق.
الخطوة الثانية: لا تثبّت أي برنامج تحت الضغط
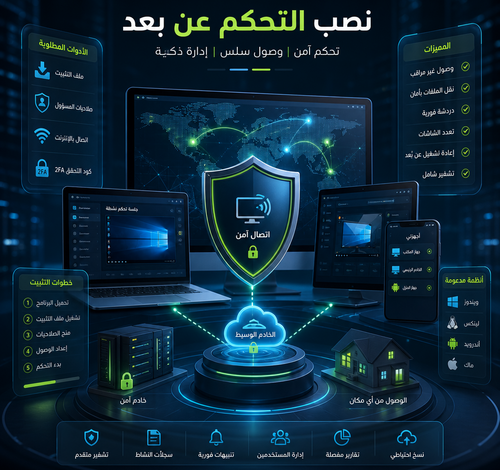
عمليات الاحتيال عبر الوصول عن بُعد تعتمد اعتماداً كلياً على إقناعك بتثبيت برنامج وصول. نصب التحكم عن بعد هو القلب الذي تدور حوله هذه العملية برمتها. إذا طلب منك أي شخص تثبيت AnyDesk وTeamViewer أو أي برنامج مشابه دون أن تكون أنت من بدأت طلب المساعدة، أغلق الاتصال فوراً.
الخطوة الثالثة: تحقق من هوية المتصل بشكل مستقل
إذا ادّعى شخص أنه من شركة معينة:
1. أنهِ المكالمة بأدب
2. ابحث عن رقم الشركة الرسمي بنفسك من موقعها الرسمي
3. اتصل مباشرة للتحقق
لا تستخدم أي رقم يعطيك إياه المتصل نفسه.
الخطوة الرابعة: إذا شاركت وصولاً بالفعل، تصرف فوراً
إذا أدركت أنك وقعت في الفخ:
1. افصل جهازك عن الإنترنت فوراً بإيقاف الواي فاي وسحب كبل الشبكة
2. أوقف جلسة الوصول عن بُعد من لوحة التحكم في البرنامج
3. غير كلمات مرور جميع حساباتك من جهاز آخر آمن
4. تواصل مع بنكك فوراً لتجميد بطاقاتك وحساباتك
5. افحص جهازك ببرنامج مكافحة برامج التجسس
6. بلّغ عن الحادثة للجهات المختصة في بلدك
الخطوة الخامسة: عزّز حمايتك لمنع تكرار الأمر
– فعّل المصادقة الثنائية على كل حساباتك
– راجع التطبيقات المثبتة على جهازك بانتظام
– تحدّث نظام تشغيلك وتطبيقاتك دائماً
– علّم أفراد عائلتك، خاصةً كبار السن، عن هذا النوع من الاحتيال
الاحتيال الرقمي لا يتوقف عند مجرد سرقة المال، بل قد يمتد إلى سرقة هويتك الكاملة لسنوات قادمة.
—
لماذا يجب أن تأخذ هذا الموضوع بجدية تامة؟
الأرقام تتحدث بوضوح. وفقاً لتقارير لجنة التجارة الفيدرالية الأمريكية، تجاوزت خسائر المستخدمين من عمليات الاحتيال التقني مليار دولار في السنوات الأخيرة، وعمليات الوصول عن بُعد تمثل الجزء الأكبر منها.
لكن الأهم من الأرقام هو التأثير الحقيقي على الضحايا:
– خسارة مالية فورية قد تكون مدخرات سنوات
– اختراق الحياة الشخصية عبر الوصول إلى الصور والمحادثات الخاصة
– تدمير السمعة المهنية إذا اخترقوا حساباتك المهنية
– صدمة نفسية تجعل الضحية تفقد ثقتها بالتقنية بالكامل
أنا أعتقد أن الوعي هو السلاح الأقوى هنا. كل ما تحتاجه هو أن تعرف كيف يعمل المحتالون، وستكون محصناً بشكل كبير.
—
نصائح إضافية وممارسات أفضل لا تجدها في كل مكان
بعد متابعتي لهذا المجال، جمعت لك هذه النصائح العملية التي يغفل عنها الكثيرون:
استخدم كلمة سر للمكالمات الحساسة: اتفق مع بنكك على رمز تحقق شخصي يُستخدم عند التواصل الهاتفي.
ثق بحدسك: إذا شعرت بأي ضغط أو إلحاح في المحادثة، هذا مؤشر احتيال واضح. الجهات الشرعية لا تستعجلك.
سجّل أرقام الاتصال الرسمية مسبقاً: احفظ في هاتفك أرقام بنكك وشركات الاتصالات التي تستخدمها حتى تتمكن من التحقق فوراً.
علّم عائلتك بأسلوب القصص الواقعية: الأمثلة العملية أكثر تأثيراً من التحذيرات المجردة، خاصةً مع كبار السن.
تحقق من إعدادات الوصول عن بُعد في نظامك: في ويندوز، اذهب إلى إعدادات النظام وتأكد من إيقاف ميزة Remote Desktop إذا كنت لا تستخدمها.
استخدم أدوات التحقق من الروابط: مثل VirusTotal أو Google Safe Browsing قبل النقر على أي رابط مشبوه.
—
الأخطاء الشائعة التي يقع فيها الناس
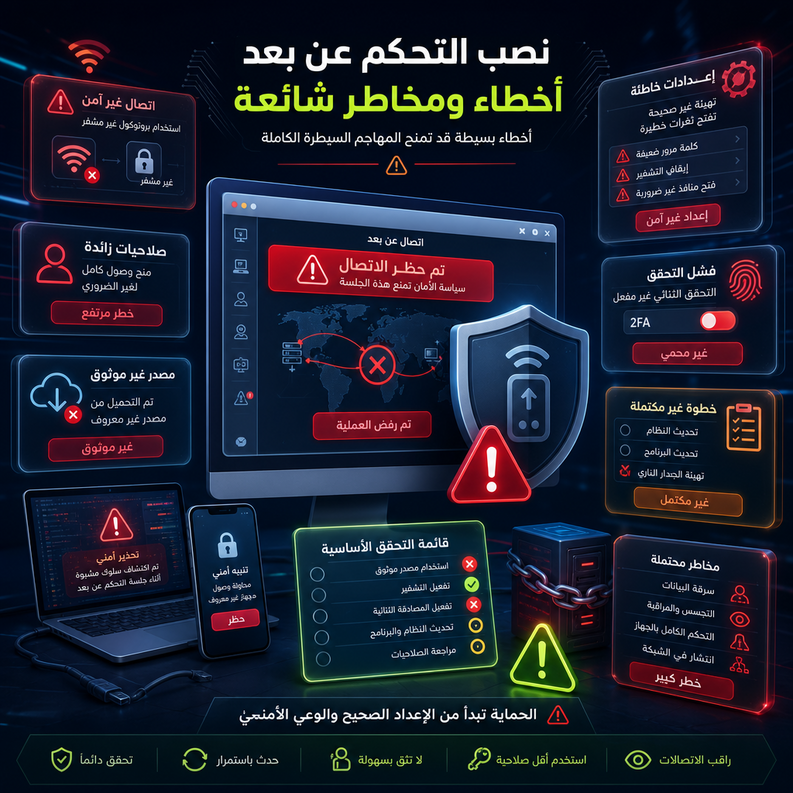
الخطأ الأول: الاعتقاد بأنهم لن يستهدفوك
“أنا لا أملك شيئاً يستحق السرقة” هذه الجملة سمعتها كثيراً. المحتالون لا يستهدفون الأثرياء فقط، بل يبحثون عن أي وصول، حتى البريد الإلكتروني البسيط يمكن استخدامه للاحتيال على آخرين باسمك.
الخطأ الثاني: النقر على “إغلاق” في نوافذ التحذير المزيفة
بعض نوافذ الاحتيال المنبثقة تحتوي على أزرار مخفية. الأفضل دائماً إغلاق المتصفح بالكامل من مدير المهام (Task Manager).
الخطأ الثالث: إعطاء رمز التحقق الثنائي
المحتال الذكي يطلب منك رمز 2FA بعد أن يحاول الدخول إلى حسابك. تذكر: لا أحد يحتاج لهذا الرمز إلا أنت.
الخطأ الرابع: الانتظار قبل اتخاذ إجراء
بعد الاشتباه في عملية احتيال، كل دقيقة تأخير قد تكون مكلفة. تصرف فوراً ولا تنتظر “حتى تتأكد تماماً”.
الخطأ الخامس: عدم تغيير كلمات المرور من جهاز آخر
إذا غيّرت كلمة مرورك من نفس الجهاز المخترق، فالمحتال يراك تفعل ذلك في الوقت الفعلي.
—
التحسين على المدى البعيد: كيف تبني درعاً رقمياً دائماً؟
الحماية الرقمية ليست حدثاً واحداً بل ممارسة مستمرة. إليك ما أنصح به لبناء عادات أمنية راسخة:
مراجعة شهرية لحساباتك: خصص 15 دقيقة كل شهر لمراجعة الأجهزة المرتبطة بحساباتك وإزالة ما لا تعرفه.
تحديث كلمات المرور الحساسة كل 3-6 أشهر: خاصةً البريد الإلكتروني والحسابات البنكية.
متابعة أخبار الأمن الرقمي: المحتالون يطورون أساليبهم باستمرار، والوعي المستمر يبقيك متقدماً عليهم.
إجراء فحص دوري للأجهزة: استخدم Malwarebytes أو برنامجاً مماثلاً مرة كل شهر على الأقل.
بناء ثقافة أمنية في محيطك: شارك ما تتعلمه مع العائلة والأصدقاء. الحلقة الأضعف في أمنك الرقمي قد تكون شخصاً تحبه وقع في فخ وأعطاهم وصولاً لأشياء مشتركة بينكما.
—
الخلاصة: أمانك الرقمي يبدأ بقرار واحد
في كل مرة تتلقى فيها مكالمة غير متوقعة من “دعم تقني”، أو تظهر لك نافذة منبثقة تحذرك من خطر وشيك، تذكر ما قرأته هنا. عمليات الاحتيال عبر الوصول عن بُعد ليست ظاهرة هامشية، بل هي صناعة احتيال منظمة تطورت بشكل مخيف في السنوات الأخيرة. نصب التحكم عن بعد هو الخطوة المحورية في هذه العملية، وهو الباب الذي يجب أن تبقيه موصداً. لا تسمح لأي شخص بالوصول إلى جهازك إلا إذا كنت أنت من طلب المساعدة من جهة تعرفها وتثق بها. والاحتيال الرقمي بكل أشكاله يعتمد على لحظة ضعف أو تشتت، لذا كن دائماً في حالة يقظة. أخيراً، إذا كنت تستخدم AnyDesk وTeamViewer أو أي أداة وصول عن بُعد لأغراض مشروعة، تأكد من ضبط إعداداتها بشكل صحيح ومنح الوصول لأشخاص تعرفهم فقط.
شارك هذا المقال مع من تهتم بأمانه الرقمي، فأحياناً المعلومة الصحيحة في الوقت المناسب تحمي شخصاً من خسارة قد لا يتعافى منها.
—
الأسئلة الشائعة
س: هل AnyDesk وTeamViewer برامج خطيرة؟
ج: لا، هي برامج مشروعة تماماً تُستخدم يومياً من قِبل فِرق الدعم التقني المحترفة. الخطر يأتي من استخدامها من قِبل محتالين يخدعونك لتثبيتها ومنحهم وصولاً لجهازك. استخدمها فقط مع أشخاص تثق بهم أنت من طلبت مساعدتهم.
س: ماذا أفعل إذا نصّب شخص برنامج وصول على جهازي دون علمي؟
ج: افصل الإنترنت فوراً، ثم افتح قائمة التطبيقات المثبتة واحذف أي برنامج لا تعرفه. بعدها افحص جهازك ببرنامج مكافحة برامج التجسس، وغيّر جميع كلمات مرورك من جهاز آخر.
س: كيف أعرف إذا كان جهازي لا يزال مراقباً بعد عملية احتيال؟
ج: ابحث في قائمة التطبيقات عن أي برامج وصول عن بُعد. افحص بـ Malwarebytes. تحقق من العمليات الجارية في Task Manager عن أي عملية غير مألوفة. إذا كنت غير متأكد، أعِد تثبيت نظام التشغيل بالكامل كحل جذري.
س: هل يستطيع المحتال الوصول إلى جهازي مرة أخرى بعد إغلاق الجلسة؟
ج: يعتمد على ما فعله أثناء الجلسة. إذا نصّب برنامج تجسس أو فتح باباً خلفياً (Backdoor)، نعم يمكنه ذلك. لهذا الفحص الشامل وإعادة التثبيت هما الحل الأكثر أماناً في الحالات الخطيرة.
س: هل يمكنني الإبلاغ عن محتال حاول خداعي؟
ج: نعم وهذا مهم جداً. في كثير من الدول العربية يمكنك الإبلاغ للجهات المختصة بالجرائم الإلكترونية. في السعودية هيئة الاتصالات وتقنية المعلومات، في الإمارات مجلس الأمن الإلكتروني، وفي مصر وحدة مكافحة جرائم الإنترنت. الإبلاغ يحمي الآخرين حتى لو لم تخسر شيئاً أنت.



