
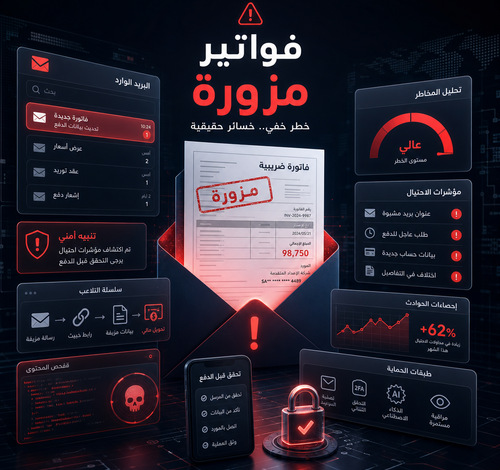
كيف تكتشف الفواتير المزورة وتحمي شركتك من الاحتيال الرقمي
—
مقدمة: عندما تصبح فاتورة واحدة كافية لإفلاس شركة
هل سبق وأن استلمت فاتورة تبدو رسمية تمامًا، لكن شيئًا ما كان يقول لك في الداخل أن هناك خطأ؟ هذا الحدس قد ينقذك من خسارة آلاف الدولارات. في عالم الأعمال الرقمي اليوم، أصبحت فواتير مزورة تُمثّل واحدة من أخطر التهديدات التي تواجه الشركات الصغيرة والمتوسطة، وحتى الأفراد العاملين في مجال المقاولات والتقنية. وفق تقارير مكتب التحقيقات الفيدرالي الأمريكي، تجاوزت خسائر احتيال الفواتير المرتبط بالبريد الإلكتروني التجاري مليارات الدولارات سنويًا. في هذا المقال، سأشارككم تجربتي وما تعلمته من العمل في مجال الأمن الرقمي للشركات.
—
ما الذي تحتاج معرفته عن الفواتير المزورة؟
الفاتورة المزورة ليست مجرد ورقة بأرقام خاطئة. إنها وثيقة مصممة بدقة لتبدو شرعية تمامًا، تحمل شعار شركة حقيقية، وأرقام ضريبية مقنعة، وتفاصيل تبدو دقيقة. المشكلة الحقيقية أن هذه الفواتير عادةً ما تُرسَل عبر قنوات موثوقة، مثل البريد الإلكتروني الرسمي الذي تم اختراقه، أو من خلال أنظمة محاسبة مزيفة.
ما يجعل هذا الأمر أكثر خطورة هو أن الضحايا في أغلب الأحيان لا يكتشفون الأمر إلا بعد أن يكونوا قد دفعوا المبلغ بالكامل. المحتالون يدرسون نمط عمل الشركة المستهدفة، يعرفون من يوقّع على الفواتير، ومتى تكون الشركة في ذروة انشغالها، ويضربون في اللحظة المناسبة.
الأنواع الشائعة التي رأيتها شخصيًا تشمل:
– فواتير من موردين وهميين: تُرسَل لشركات لديها قسم مشتريات نشط
– فواتير اختطاف الموردين الحقيقيين: حيث يتم تعديل معلومات الحساب البنكي فقط
– فواتير خدمات لم تُطلَب: تعتمد على أن الموظف لن يتحقق من كل بند
—
الأدوات والمتطلبات اللازمة للحماية
قبل أن أبدأ في شرح الخطوات، دعني أحدد لك ما تحتاجه لتطبيق هذه الاستراتيجية على عملك:
أدوات التحقق من هوية المرسل:
– Google Workspace أو Microsoft 365 مع تفعيل خاصية DMARC وDKIM لحماية النطاق
– MXToolbox (مجاني جزئيًا) للتحقق من سجلات DNS وتتبع رسائل البريد الإلكتروني المشبوهة
– VirusTotal للتحقق من أي روابط أو ملفات مرفقة في الفواتير
برامج المحاسبة مع ميزات الأمان:
– QuickBooks Online أو Zoho Invoice يوفران سجلات مراجعة كاملة
– FreshBooks يتيح ربط الفواتير بالعقود الأصلية
أدوات التحقق من بيانات الشركات:
– Dun & Bradstreet للتحقق من هوية الشركات التجارية
– LinkedIn للتأكد من وجود الموظف الذي يُرسِل الفاتورة فعليًا
متطلبات التنظيمية:
– نظام داخلي لتفويض الدفع يتطلب توقيعين على المبالغ التي تتجاوز حدًا معينًا
– بروتوكول تحقق هاتفي مع جميع الموردين عند تغيير أي بيانات بنكية
—
متى تكون في أشد حاجة لهذا الدليل؟
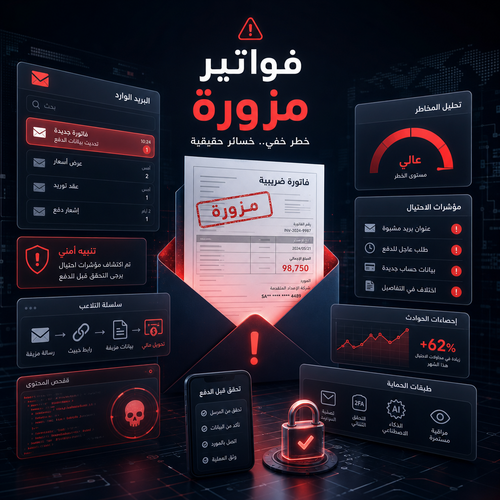
الحقيقة أن التهديد قائم دائمًا، لكن هناك لحظات تكون فيها شركتك أكثر عرضة للخطر:
في نهايات الأشهر والأرباع المالية: حين يكون فريق الحسابات مضغوطًا للإغلاق، يكون التحقق أقل دقة، والمحتالون يعرفون ذلك تمامًا.
بعد أي تغيير في الفريق: إذا انضم موظف جديد للمحاسبة أو المشتريات، فلن يكون على دراية بأسلوب التعامل المعتاد مع الموردين.
خلال فترات النمو السريع: عندما تتوسع الشركة وتبدأ التعامل مع موردين جدد، يكون التحقق أصعب لأن “الوجوه الجديدة” تصبح أمرًا طبيعيًا.
بعد خرق أمني أو تسريب بيانات: إذا تعرضت لأي خرق في البريد الإلكتروني، افترض أن شخصًا ما يراقب مراسلاتك ويتربص للحظة المناسبة.
عند التعامل مع مشاريع كبيرة لأول مرة: المحتالون يستهدفون تحديدًا الشركات التي تتعامل مع عقود ضخمة لأول مرة لأن الإجراءات لم تُرسَّخ بعد.
—
دليل خطوة بخطوة: كيف تكتشف الفواتير المزورة وتتصرف
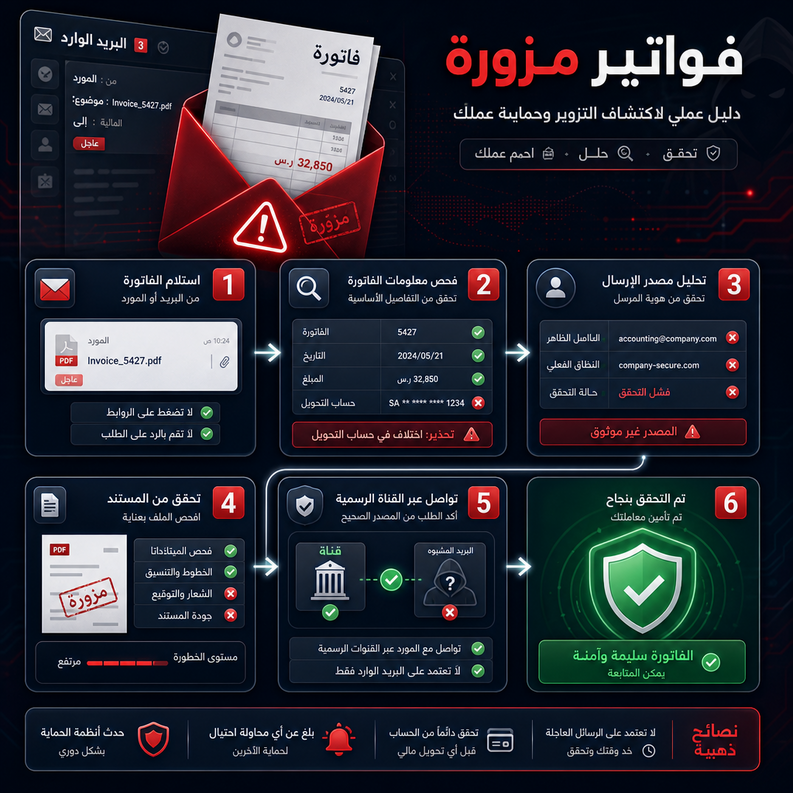
هذه الخطوات التي أنصح بها لكل مدير مالي أو صاحب عمل يريد حماية شركته بشكل فعلي:
الخطوة الأولى: تحليل عنوان البريد الإلكتروني بدقة
لا تنظر فقط إلى الاسم المعروض، انظر إلى العنوان الفعلي. محتالو فواتير مزورة يستخدمون تقنية تسمى “spoofing” حيث يظهر الاسم صحيحًا لكن النطاق مختلف بحرف واحد فقط. مثلاً: `[email protected]` بدلاً من `[email protected]`.
> تحذير: إذا تلقيت فاتورة من مورد تعامل معه سابقًا لكن من نطاق مختلف، اتصل بهم مباشرة عبر رقم الهاتف المسجّل لديك، ولا تستخدم أي رقم موجود في الفاتورة نفسها.
الخطوة الثانية: مقارنة الفاتورة ببيانات سجل المشتريات
افتح نظام المحاسبة الخاص بك وابحث عن طلب الشراء المرتبط بهذه الفاتورة. إذا لم يكن هناك طلب شراء أصلي أو عقد مرتبط، ضع علامة حمراء فورًا. أي فاتورة لا يمكن ربطها بعملية شراء فعلية موثقة يجب تجميدها حتى يثبت العكس.
الخطوة الثالثة: التحقق من تفاصيل الحساب البنكي
هذه هي النقطة التي يقع فيها معظم الناس في الفخ. المحتالون لا يغيرون كل شيء، يغيرون شيئًا واحدًا فقط: رقم الحساب البنكي. إذا لاحظت أن بيانات الموردين القديم تبدو صحيحة لكن معلومات التحويل البنكي تغيرت، اتصل بالمورد هاتفيًا فورًا.
الخطوة الرابعة: فحص الملف المرفق بأداة متخصصة
قبل فتح أي PDF أو Word مرفق، ارفعه على VirusTotal أو شغّله في بيئة sandbox معزولة. كثير من الفواتير تحتوي على كود خبيث مدمج يبدأ بتسجيل ضغطات لوحة المفاتيح أو سرقة بيانات تسجيل الدخول.
الخطوة الخامسة: تطبيق قاعدة التحقق المزدوج
لأي مدفوعات تتجاوز مبلغًا محددًا تضعه أنت وفريقك، طبّق إجراء يتطلب موافقة شخصين مختلفين. هذا الإجراء وحده يوقف غالبية محاولات احتيال الفواتير لأن المحتال عادةً يعتمد على قرار شخص واحد تحت الضغط.
الخطوة السادسة: توثيق كل شيء وإبلاغ الجهات المختصة
إذا اكتشفت محاولة احتيال، لا تحذف أي رسائل. احتفظ بكل شيء وأبلغ:
– فريقك الأمني الداخلي أو مزود خدمة الأمن المُدار
– البنك الخاص بك لتجميد أي معاملات قيد التنفيذ
– الجهات القانونية المختصة في بلدك
—
فوائد تطبيق نظام الحماية من الفواتير المزورة
توفير مالي مباشر: الشركات التي تطبق هذه الإجراءات تخفض خسائرها المالية من الاحتيال بنسبة تصل إلى 80% وفق دراسات الأمن السيبراني.
تعزيز الثقة مع الموردين: عندما يعرف موردوك أن لديك نظامًا صارمًا للتحقق، يثقون بك أكثر لأنهم يعرفون أنك لن تدفع لطرف غير شرعي يدّعي أنه هم.
حماية سمعة الشركة: خرق واحد يكلفك أكثر بكثير من تكلفة إعداد الأنظمة الوقائية من حيث الوقت والمال والسمعة معًا.
الامتثال القانوني والتنظيمي: كثير من الصناعات تشترط معايير محددة للتحقق من المعاملات المالية، وتطبيق هذه الخطوات يساعدك على الامتثال.
—
نصائح إضافية وأفضل الممارسات
بناءً على تجربتي الشخصية في هذا المجال، هذه النصائح التي لا تجدها عادةً في الأدلة العامة:
أنشئ “قاموس مرئي” للفواتير الشرعية: احتفظ بنسخ من فواتير الموردين الأصليين لمقارنة الخطوط والألوان والتنسيق بصريًا مع الفواتير الجديدة. الاختلافات الدقيقة في التصميم هي أول ما يكشف الزيف.
استخدم بريدًا إلكترونيًا منفصلًا للمدفوعات: لا تستخدم نفس البريد الذي تراسل الموردين منه لتلقي الفواتير. هذا الفصل يقلل سطح الهجوم بشكل كبير.
دوّر كلمات المرور لأنظمة المحاسبة كل 90 يومًا: وتأكد من تفعيل المصادقة الثنائية على كل حساب له صلاحية مالية.
تدريب الفريق دوريًا: أجرِ تمارين محاكاة للاحتيال مع فريقك. أرسل فاتورة مزيفة داخليًا وانظر من يكتشفها ومن يوافق عليها. النتائج ستفاجئك.
—
الأخطاء الشائعة التي يجب تجنبها
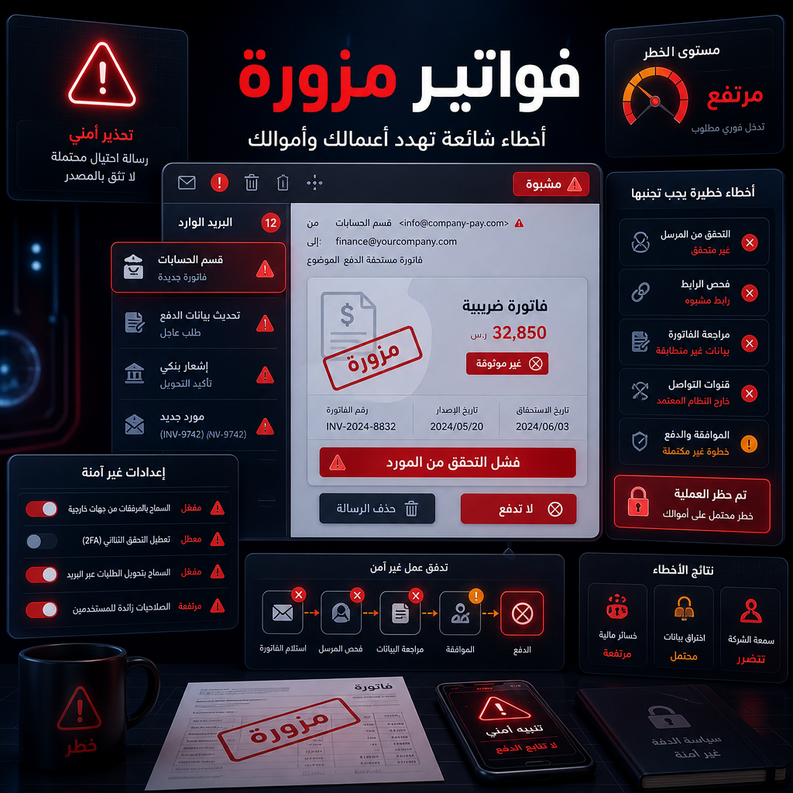
الاعتماد على الاسم فقط دون التحقق من التفاصيل: رأيت شركات تدفع لمجرد أن اسم المورد يبدو صحيحًا، دون التحقق من أي تفصيل آخر.
الموافقة على فواتير “عاجلة” دون تحقق: كلمة “عاجل” في فاتورة هي أكبر علامات التحذير. المحتالون يخلقون ضغطًا زمنيًا مصطنعًا لمنعك من التفكير.
عدم تحديث قائمة الموردين المعتمدين: إذا لم يكن لديك قائمة محدثة بالموردين المعتمدين مع بياناتهم الرسمية، فأنت تعمل بدون شبكة أمان.
تجاهل الفواتير الصغيرة: كثير من المحتالين يبدؤون بمبالغ صغيرة لاختبار ما إذا كنت ستلاحظ. إذا نجحوا، تزيد الفواتير تدريجيًا.
إهمال مراجعة كشوف الحساب البنكي أسبوعيًا: المراجعة الدورية والمتكررة هي خط الدفاع الأخير وأكثرها فعالية.
—
نصائح للتحسين على المدى البعيد
الحماية من الاحتيال ليست مشروع لمرة واحدة، هي ثقافة مؤسسية تبنيها تدريجيًا:
راجع إجراءاتك كل ستة أشهر: الأساليب تتطور والمحتالون يتكيفون، ما يعمل اليوم قد لا يكفي بعد عام.
اشترك في تنبيهات الأمن السيبراني: منظمات مثل CISA تصدر تحذيرات دورية عن أساليب الاحتيال الجديدة، اشترك في نشراتها البريدية.
ابنِ علاقات شخصية مع جهات اتصال محددة عند الموردين: عندما تعرف من تتصل به في كل شركة مورّدة، يصعب على المحتالين انتحال صفة شخص تعرفه شخصيًا.
وثّق كل إجراءاتك الأمنية في سياسة مكتوبة: هذا يضمن أن أي موظف جديد يتبع نفس المعايير من اليوم الأول.
—
الخلاصة: حماية شركتك تبدأ بخطوة اليوم
لا أريدك أن تغلق هذا المقال وأنت تشعر بالقلق، بل أريدك أن تغلقه وأنت تحمل خطة واضحة. فواتير مزورة ليست قدرًا محتومًا، بل هي خطر يمكن تفاديه بإجراءات عملية ومنهجية. ما يميز الشركات التي تنجو من الاحتيال عن تلك التي تخسر ليس الحظ، بل وجود نظام واضح للتحقق. كذلك، احتيال الفواتير يعتمد في معظم الأحيان على عجلة الموظفين وغياب الإجراءات، لذا فإن بناء ثقافة التحقق المنهجي هو أقوى سلاح لديك. ابدأ اليوم بمراجعة إجراءاتك الحالية وطبّق ولو خطوة واحدة من هذا الدليل.
—
الأسئلة الشائعة
س1: هل يمكن للفاتورة المزورة أن تبدو متطابقة تمامًا مع الأصلية؟
نعم، وهذا بالضبط ما يجعلها خطيرة. المحتالون المحترفون يحصلون على فواتير أصلية من الويب أو عبر اختراق البريد الإلكتروني ثم يعيدون تصميمها بتغيير بيانات الدفع فقط. لهذا السبب لا يكفي النظر البصري وحده.
س2: ما هو أسرع مؤشر يكشف أن الفاتورة مزيفة؟
من تجربتي، أسرع المؤشرات هي: تغيير بيانات الحساب البنكي مع بقاء كل شيء آخر كما هو، وجود ضغط زمني غير مبرر، وعدم القدرة على ربط الفاتورة بطلب شراء موثق.
س3: هل الشركات الصغيرة هي الأكثر استهدافًا؟
الشركات الصغيرة والمتوسطة هي الأكثر استهدافًا لأنها غالبًا تفتقر للأنظمة الأمنية المتكاملة الموجودة في الشركات الكبرى، مع امتلاكها تدفقًا ماليًا منتظمًا يجعلها هدفًا مربحًا.
س4: ماذا أفعل إذا اكتشفت أنني دفعت فاتورة مزورة بالفعل؟
تصرّف فورًا: اتصل ببنكك لطلب وقف التحويل إذا كان لا يزال ممكنًا، ثم قدّم بلاغًا للشرطة والجهات التنظيمية المالية في بلدك. احتفظ بكل الأدلة ولا تحذف أي مراسلات. كلما أسرعت، زادت فرص استرداد الأموال.
س5: هل أنظمة المحاسبة السحابية آمنة ضد هذا النوع من الاحتيال؟
الأنظمة السحابية الجيدة توفر سجلات مراجعة ممتازة، لكنها ليست حلًا كاملًا وحدها. الاحتيال يستهدف البشر أكثر من الأنظمة، لذا التدريب والإجراءات الداخلية أهم من أي برنامج مهما كان متطورًا.



