
كيف تحمي نفسك من ملفات PDF الخبيثة ومرفقات البريد الإلكتروني المشبوهة
لماذا أصبحت ملفات PDF سلاحًا يستخدمه المخترقون يوميًا؟
صراحةً، أول مرة وصلتني فيها رسالة بريد إلكتروني تحتوي على ملف PDF يبدو شرعيًا تمامًا من “جهة حكومية”، لم أتوقف للحظة واحدة قبل أن أفتحه. والحمد لله أن برنامج الحماية كان مثبتًا. لكن الحقيقة أن ملايين الأشخاص يقعون كل يوم في هذا الفخ.
ملفات PDF الخبيثة باتت من أكثر أدوات الهجوم السيبراني انتشارًا في العالم، وذلك لسبب بسيط جدًا: يثق بها الناس. وحين تُضاف إليها مرفقات البريد الإلكتروني المزيفة، يصبح المزيج خطيرًا جدًا على أي مستخدم غير منتبه. في هذا المقال، سأأخذك معي خطوة بخطوة لتفهم التهديد، وتعرف كيف تحمي نفسك منه بشكل عملي.
ما الذي يجب أن تعرفه أولًا عن هذا التهديد؟
ملف PDF في الأساس هو صيغة مستند آمنة ومحايدة، لكن المشكلة ليست في الصيغة نفسها، بل فيما يمكن إخفاؤه بداخلها. يستطيع المهاجمون تضمين سكريبتات JavaScript خبيثة، أو روابط تحويل مزيفة، أو حتى كود تنفيذي يستغل ثغرات في قارئ الـ PDF على جهازك.
الأمر الذي يجعل هذا النوع من الهجمات فعّالًا جدًا هو أن المستخدم العادي لا يفكر مرتين حين يرى ملف PDF، لأنه يربطه بالفواتير والتقارير والوثائق الرسمية. والمخترقون يستغلون هذه الثقة تمامًا.
تنقسم الهجمات المعتمدة على ملفات PDF إلى عدة أنواع:
- ملفات تحتوي على روابط تصيد احتيالي تبدو شرعية.
- ملفات تستغل ثغرات في Adobe Acrobat أو قارئات PDF القديمة.
- ملفات تُطلب منك فيها إدخال بيانات حساسة عبر نماذج مزيفة.
- ملفات تحتوي على مرفقات مضغوطة بداخلها.
الأدوات والمتطلبات التي تحتاجها للحماية
قبل أن تبدأ في تطبيق أي خطوة، تأكد أن لديك ما يلي:
1. برنامج مكافحة فيروسات محدّث: استخدم حلولًا موثوقة مثل Bitdefender أو Kaspersky أو Malwarebytes. تأكد أن قاعدة بيانات التعريفات محدّثة دائمًا.
2. قارئ PDF آمن ومحدّث: إذا كنت تستخدم Adobe Acrobat Reader، فتأكد أنه آخر إصدار. بدلًا من ذلك، جرّب Foxit PDF Reader أو SumatraPDF كخيار أخف وأكثر أمانًا.
3. بريد إلكتروني بفلترة قوية: Gmail وOutlook يوفران فلاتر ذكية، لكن يمكنك تعزيزهما بأدوات مثل Proofpoint أو Mimecast إن كنت في بيئة عمل.
4. خدمة فحص الملفات عبر الإنترنت:
- VirusTotal: الفحص الأشهر والأسرع، يحلل الملف عبر أكثر من 70 محرك.
- Hybrid Analysis: مناسب للفحص العميق والتحليل السلوكي.
5. بيئة افتراضية (Sandbox): إن كنت تريد فتح ملف مشبوه فعلًا، افتحه داخل بيئة معزولة مثل Any.run أو Cuckoo Sandbox.
6. مدير كلمات المرور: أدوات مثل Bitwarden أو 1Password تحميك من الوقوع في صفحات تصيد تشبه مواقعك المعتادة.
متى تكون في خطر حقيقي؟ أوقات وحالات تستوجب الحذر الشديد
هناك سياقات معينة يرتفع فيها احتمال استهدافك بشكل كبير، وأنا سأذكر لك الأكثر شيوعًا من واقع ما أراه:
خلال موسم الضرائب والفواتير الحكومية: يرسل المحتالون ملفات تبدو وكأنها من مصلحة الضرائب أو جهات حكومية تطلب منك مراجعة “فاتورة مرفقة”.
عند التقدم لوظائف عبر الإنترنت: تصلك رسالة بريد إلكتروني بها “عرض عمل” في ملف PDF. احذر، فهذا فخ كلاسيكي.
بعد إجراء عملية شراء أونلاين: رسالة تقول “فاتورة طلبك” وتحتوي على ملف مشبوه.
حين تكون مرهقًا أو مشغولًا: الإنسان في حالات الضغط يتخطى خطوات التحقق السريع.
في بيئات العمل المؤسسي: الموظفون الجدد أو من يعملون في قسم المحاسبة والموارد البشرية هم الأكثر استهدافًا لأنهم يفتحون الملفات كجزء من عملهم اليومي.
الدليل العملي خطوة بخطوة: كيف تكشف الملف الخبيث وتحمي نفسك؟
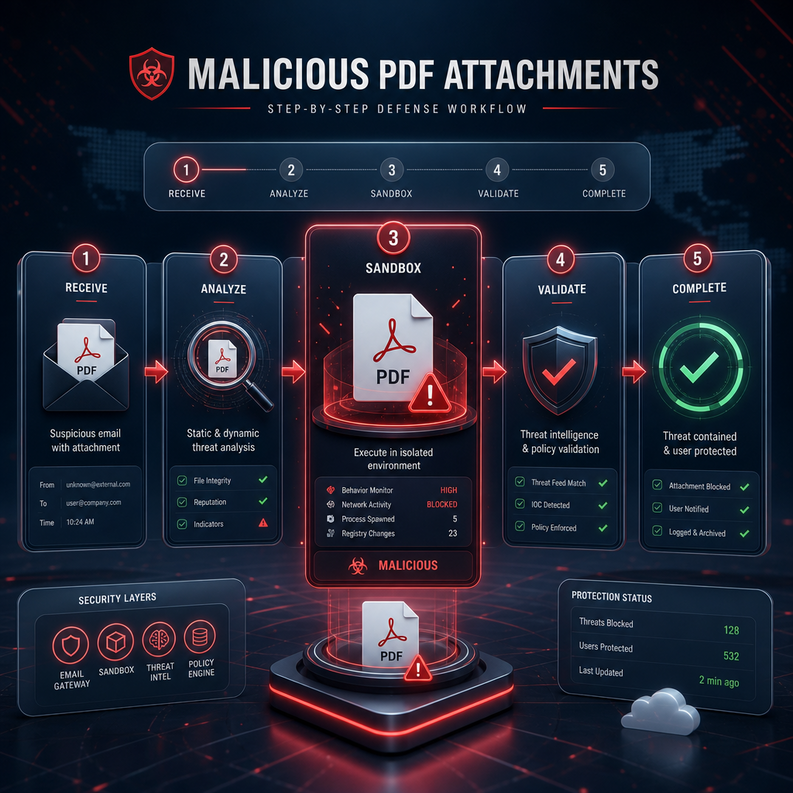
سأعطيك هنا منهجية واضحة أتبعها شخصيًا في كل مرة يصلني فيها ملف PDF من مصدر لا أعرفه تمامًا.
الخطوة الأولى: لا تفتح الملف مباشرة — تحقق من المُرسِل أولًا قبل أي شيء، انظر إلى عنوان البريد الإلكتروني بدقة. هل النطاق صحيح؟ هل اسم المُرسِل منطقي؟ مرفقات البريد المشبوهة غالبًا ما تأتي من نطاقات تشبه الأصلية لكنها تختلف بحرف واحد أو نقطة إضافية.
الخطوة الثانية: افحص الملف على VirusTotal قبل فتحه اذهب إلى virustotal.com، ارفع الملف أو أرسل رابطه إن كان تحميلًا. انتظر النتائج. إن ظهر علمان أحمران أو أكثر، لا تفتح الملف أبدًا.
الخطوة الثالثة: فعّل الحماية المحسّنة في Adobe Acrobat افتح إعدادات البرنامج، واذهب إلى Edit > Preferences > Security (Enhanced). تأكد أن وضع الحماية المعززة مفعّل. هذا يمنع تنفيذ أي JavaScript غير موثوق داخل الملف.
الخطوة الرابعة: عطّل تشغيل JavaScript في قارئ الـ PDF اذهب إلى Edit > Preferences > JavaScript وألغِ تفعيل “Enable Acrobat JavaScript”. هذه خطوة بسيطة جدًا لكنها توقف نسبة كبيرة من الهجمات.
الخطوة الخامسة: لا تضغط على أي رابط داخل الملف ملفات PDF الخبيثة كثيرًا ما تحتوي على أزرار أو روابط تطلب منك “تحديث بياناتك” أو “تنزيل مستند إضافي”. لا تضغط على أي شيء داخل ملف لم تتحقق منه.
الخطوة السادسة: استخدم بيئة Sandbox للملفات المشبوهة إن كنت مضطرًا لفتح الملف، استخدم any.run أو افتحه داخل جهاز افتراضي معزول. هذا يحمي جهازك الأصلي من أي اختراق محتمل.
الخطوة السابعة: بلّغ عن الملف إن كان مشبوهًا أرسل الملف المشبوه إلى فريق الأمان في مؤسستك، أو أبلغ عنه عبر منصة مكافحة التصيد الخاصة بمزود البريد الإلكتروني.
لماذا يهمك هذا الموضوع؟ الفوائد العملية للحماية المسبقة
كثيرًا ما يقول لي الناس “أنا مش هدف لأي هجوم”. والحقيقة أن الهجمات العشوائية لا تستهدف شخصًا بعينه، بل تُرسَل بالآلاف وتصيد أول من يقع.
الحماية المسبقة تعني:
- حفظ بياناتك الشخصية والمالية من السرقة.
- عدم إهدار ساعات في إصلاح جهاز مخترق.
- حماية من تتواصل معهم لأنك لن تصبح ناقلًا للبرامج الخبيثة.
- راحة البال في التعامل الرقمي اليومي.
- الحفاظ على سمعتك المهنية خاصة إن كنت تعمل في بيئة مؤسسية.
نصائح إضافية وممارسات أكثر ذكاءً
- فعّل المصادقة الثنائية على بريدك الإلكتروني. حتى لو سُرقت كلمة المرور، يصعب الوصول إلى حسابك.
- لا تفتح الملفات على اتصال Wi-Fi عام غير محمي.
- حدّث نظام التشغيل دائمًا: كثير من الاستغلالات تعتمد على ثغرات قديمة في Windows أو macOS.
- استخدم إضافات المتصفح مثل uBlock Origin لمنع تحميل الروابط الخطرة تلقائيًا.
- درّب فريق العمل معك: الخطأ البشري هو السبب الأول للاختراقات في المؤسسات.
الأخطاء الشائعة التي يقع فيها الناس
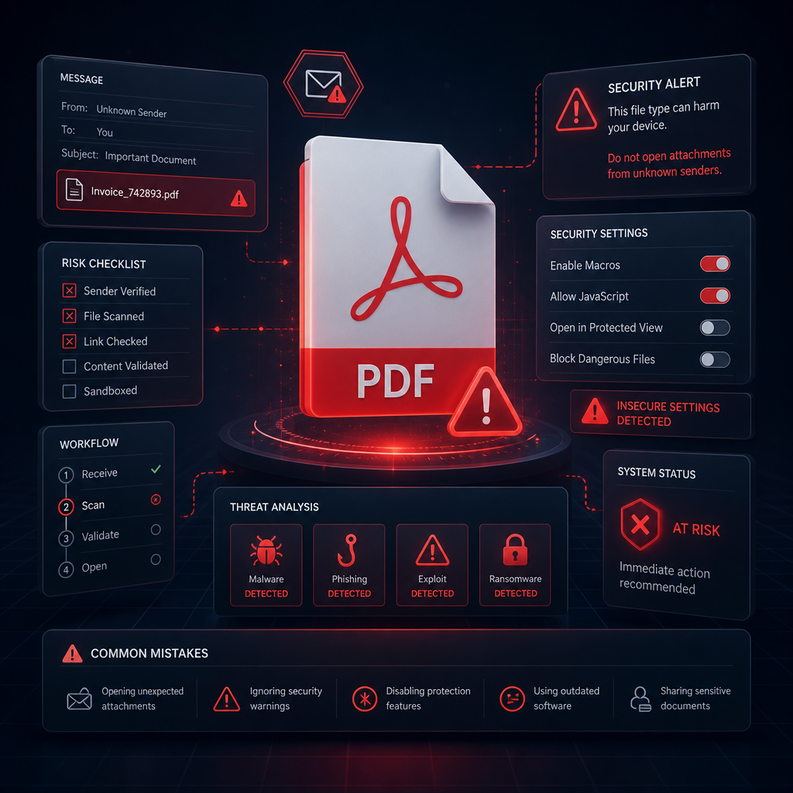
1. الثقة العمياء في الاسم الظاهر للمُرسِل: الاسم الظاهر يمكن تزييفه بسهولة تامة. ما يهم دائمًا هو عنوان البريد الكامل وليس الاسم.
2. الاكتفاء بفحص واحد: فحص VirusTotal ممتاز، لكنه ليس 100% مضمونًا. استخدم أداة ثانية عند الشك.
3. فتح الملف لأن “الموضوع يبدو عاجلًا”: المخترقون يصنعون شعور الإلحاح عمدًا: “فاتورة متأخرة”، “تحذير أمني”، “آخر يوم للتسجيل”. هذا الضغط النفسي هو جزء من الهجوم.
4. عدم تحديث قارئ الـ PDF: نسخة قديمة من Adobe Acrobat تعني ثغرات قديمة مكشوفة. التحديث مجاني ويستغرق دقيقتين.
5. إرسال الملف المشبوه لزميل “ليتحقق منه”: هكذا تنتشر الإصابة داخل الشبكة. الحل الصحيح هو رفع الملف على VirusTotal لا إرساله لأشخاص آخرين.
كيف تحافظ على حماية مستمرة على المدى البعيد؟
الأمن الرقمي ليس قرارًا تتخذه مرة واحدة، بل هو عادة تبنيها مع الوقت. إليك ما أنصح به للمدى البعيد:
- راجع إعدادات الأمان في برامجك كل 3 أشهر على الأقل.
- اشترك في نشرات الأمن السيبراني مثل نشرة Krebs on Security لتبقى على اطلاع بأحدث التهديدات.
- احتفظ بنسخة احتياطية منتظمة على قرص خارجي أو سحابة موثوقة.
- قيّم مستوى وعيك الأمني دوريًا: هل ما زلت تتحقق من عناوين البريد؟ هل تُحدّث برامجك؟
- شارك ما تتعلمه مع من حولك، لأن الحلقة الأضعف في أي شبكة هي الإنسان غير الواعي.
الخلاصة: التحقق أولًا، الفتح ثانيًا
بعد كل ما ذكرناه، الرسالة الأساسية واضحة جدًا: لا تفتح أي ملف قبل التحقق منه. ملفات PDF الخبيثة ليست أسطورة، بل هي تهديد حقيقي يستهدف الأفراد والمؤسسات يوميًا، وأدواتنا للتصدي لها متاحة ومجانية في معظمها.
تذكر أن مرفقات البريد الإلكتروني المشبوهة هي نقطة الدخول الأولى لغالبية الهجمات السيبرانية، وأن بضع ثوانٍ من التحقق يمكن أن تنقذك من ساعات أو أيام من الأزمات.
طبّق الخطوات التي شاركتها معك، وشارك هذا المقال مع من تهتم بأمانهم الرقمي.
أسئلة شائعة
س1: هل يمكن للـ PDF أن يخترق جهازي بمجرد التحميل دون فتحه؟ الخطر الحقيقي يبدأ عند الفتح لا التحميل، لكن إن كان لديك برنامج معاينة تلقائية مفعّل، قد يُشغّل المحتوى تلقائيًا. عطّل المعاينة التلقائية في إعدادات البريد.
س2: هل فحص VirusTotal آمن للملفات الحساسة؟ VirusTotal يشارك الملفات المرفوعة مع شركاء الأمن. إن كان الملف يحتوي على معلومات سرية، استخدم أدوات فحص محلية مثل Windows Defender أو Malwarebytes بدلًا من رفعه.
س3: هل PDF على الهاتف المحمول خطير كذلك؟ نعم، الأجهزة المحمولة عرضة للتهديدات أيضًا. تأكد أن تطبيق قراءة PDF على هاتفك محدّث، وتجنب فتح الملفات من مصادر غير موثوقة على iOS أو Android.
س4: ما الفرق بين PDF الخبيث وصفحة التصيد الاحتيالي؟ صفحة التصيد موقع ويب مزيف، بينما ملف PDF الخبيث هو مستند يحتوي على كود ضار أو روابط تصيد. الأثر قد يكون متشابهًا، لكن طريقة التوصيل مختلفة.
س5: هل يكفي برنامج مكافحة الفيروسات وحده للحماية؟ لا، برامج الحماية خط دفاع مهم لكنها ليست كافية وحدها. الوعي الشخصي، والتحديث المستمر، وعادات التحقق الدقيق هي التي تكمل المنظومة الأمنية.



