
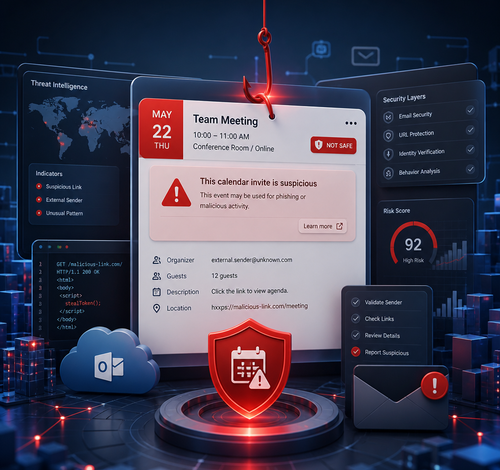
كيف تحمي نفسك من تصيد دعوات التقويم: دليلك الكامل لتجنب الاحتيال الرقمي
لماذا أصبحت دعوات التقويم سلاحاً جديداً في يد المحتالين؟
صراحةً، أول مرة سمعت فيها عن تصيد دعوات التقويم ظننت الأمر مبالغاً فيه، لكن بعد أن رأيت كيف يقع أشخاص محترفون وتقنيون في هذا الفخ، تغير رأيي تماماً. المحتالون اليوم لم يعودوا يعتمدون فقط على رسائل البريد الإلكتروني المشبوهة، بل انتقلوا إلى أدوات نستخدمها يومياً مثل Google Calendar. وما يجعل هذا الأمر خطيراً بشكل خاص هو أن دعوات Calendar مزورة تبدو في الغالب طبيعية تماماً ولا تثير أي شك لدى المستخدم العادي. في هذا المقال سأأخذك خطوة بخطوة لتفهم هذا الخطر وتحمي نفسك منه بشكل عملي.
ما الذي تحتاج أن تعرفه عن هذا النوع من الاحتيال؟
هجمات التصيد عبر التقويم ليست ظاهرة جديدة كلياً، لكنها شهدت انتشاراً واسعاً في السنوات الأخيرة بسبب الاعتماد المتزايد على أدوات الإنتاجية السحابية في العمل والحياة اليومية.
الفكرة الأساسية بسيطة: يرسل المهاجم دعوة تقويم إلى بريدك الإلكتروني، وتحتوي هذه الدعوة على رابط أو رسالة مضللة تدفعك للنقر على رابط خبيث أو مشاركة معلوماتك الشخصية. المشكلة الحقيقية أن Google Calendar بطبيعته يقبل الدعوات تلقائياً في بعض الإعدادات، مما يعني أن الحدث يظهر في تقويمك قبل أن تقرر قبوله أو رفضه.
ما يميز هذا النوع من الهجمات:
- يستغل الثقة: الناس يثقون في التقويم أكثر من رسائل البريد الغريبة
- يتجاوز فلاتر البريد: كثير من برامج الأمان لا تفحص دعوات التقويم بنفس الدقة
- يخلق شعوراً بالإلحاح: الدعوات دائماً مرتبطة بوقت محدد مما يضغط على المستخدم للتصرف بسرعة
- يستهدف الجميع: من الأفراد إلى الشركات الكبيرة
الأدوات والإعدادات التي تحتاجها للحماية
قبل أن نبدأ بالخطوات العملية، دعني أوضح ما ستحتاجه:
الأدوات الأساسية:
- حساب Google مفعّل مع صلاحية الوصول لإعدادات Google Calendar
- متصفح حديث (Chrome أو Firefox أو Edge)
- برنامج مكافحة فيروسات موثوق مع حماية في الوقت الفعلي
الإعدادات التي يجب التحقق منها:
- إعدادات الخصوصية في Google Calendar
- إعدادات إضافة الأحداث التلقائية من Gmail
- إعدادات الإشعارات في البريد الإلكتروني
أدوات إضافية مستحسنة:
- Google Workspace Admin Console: إذا كنت تدير حساباً مؤسسياً
- مدير كلمات المرور: مثل Bitwarden أو 1Password للتحقق من الروابط
- إضافة متصفح للتحقق من الروابط: مثل Malwarebytes Browser Guard أو uBlock Origin
- المصادقة الثنائية (2FA): على جميع حساباتك المهمة
بدائل مفيدة: إذا كنت لا تستخدم Google Calendar، نفس المبادئ تنطبق على Microsoft Outlook Calendar وApple Calendar، فكل منصة تحويها ثغرات مشابهة.
متى يكون هذا الموضوع أكثر أهمية وإلحاحاً؟
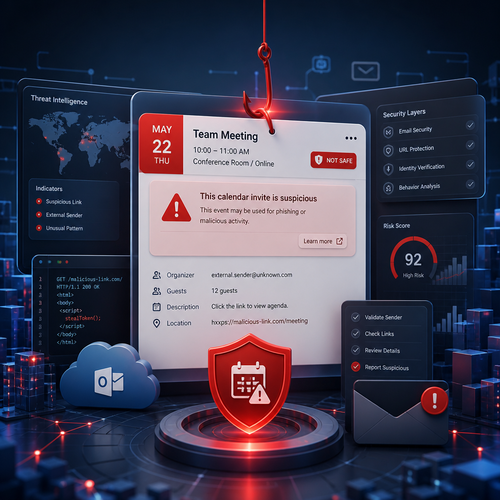
من تجربتي، هناك سياقات معينة تجعلك أكثر عرضة لهذا النوع من الهجمات:
في بيئة العمل: إذا كنت تستخدم Google Calendar أو Outlook للتنسيق مع زملاء وعملاء، فأنت هدف مثالي. المحتالون يستهدفون بشكل خاص المدراء والموظفين في قسمي المالية والموارد البشرية.
أثناء فترات الانشغال: في الإجازات أو فترات الضغط الشديد في العمل، يقل انتباهنا للتفاصيل وهذا بالضبط ما يستغله المهاجمون.
عند توقع دعوات كثيرة: مثلاً عند التسجيل في مؤتمر أو ندوة عبر الإنترنت، قد تتوقع دعوات متعددة وهنا تنخفض حذريتك.
للمستقلين والعاملين عن بُعد: الذين يتعاملون مع عملاء جدد باستمرار ويقبلون الدعوات من أشخاص لا يعرفونهم جيداً.
للطلاب: الذين ينضمون إلى مجموعات دراسية ويتبادلون دعوات التقويم مع زملاء غير موثوقين أحياناً.
دليلك خطوة بخطوة للحماية من هذا الخطر
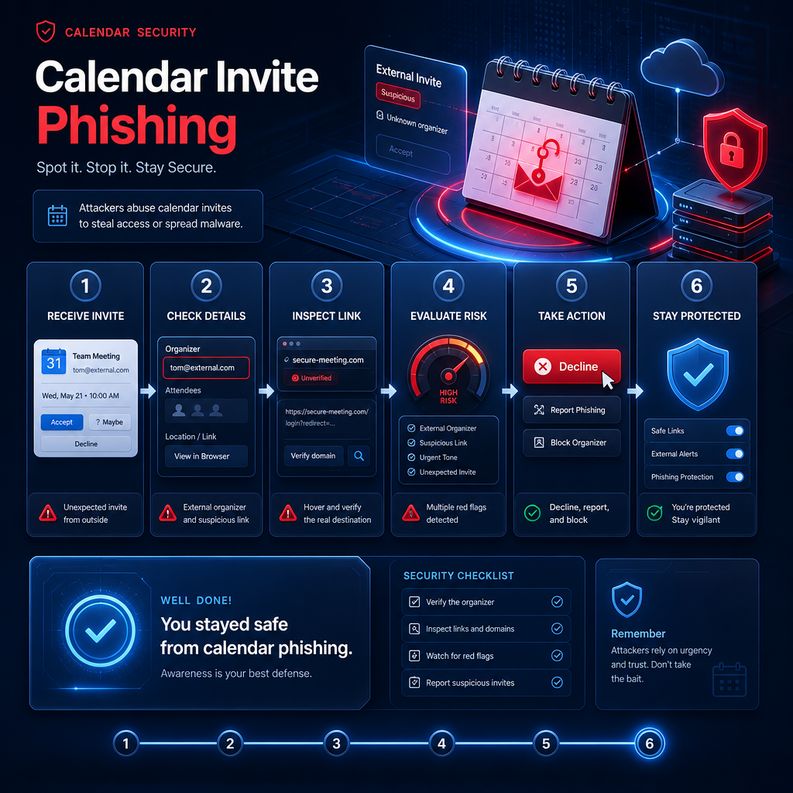
بعد أن فهمت طبيعة تصيد دعوات التقويم، حان وقت التطبيق الفعلي. إليك الخطوات بالترتيب:
الخطوة الأولى: ضبط إعدادات Google Calendar لمنع الإضافة التلقائية
- افتح Google Calendar على المتصفح
- انقر على أيقونة الإعدادات (⚙️) في الزاوية العلوية اليمنى
- اختر “الإعدادات”
- في القائمة اليسرى، انتقل إلى “الأحداث من Gmail”
- قم بإلغاء تفعيل خيار “إضافة الأحداث تلقائياً من Gmail إلى التقويم”
⚠️ تحذير مهم: هذا الإعداد وحده لا يكفي، لكنه يمنع إضافة الأحداث دون علمك.
الخطوة الثانية: ضبط إعدادات عرض الدعوات
- في نفس صفحة الإعدادات
- ابحث عن خيار “عروض الأحداث من الأشخاص غير المعروفين”
- اختر “لا تضف هذه الدعوات إلى تقويمي تلقائياً”
الخطوة الثالثة: كيف تتعرف على دعوة مشبوهة قبل فتحها
قبل قبول أي دعوة، اطرح هذه الأسئلة على نفسك:
- هل أعرف المرسل شخصياً؟
- هل توقعت دعوة من هذا الشخص؟
- هل محتوى الدعوة منطقي ومتسق مع علاقتي بالمرسل؟
- هل يوجد رابط في وصف الحدث؟ وهل هذا الرابط يبدو شرعياً؟
الخطوة الرابعة: التحقق من الروابط قبل النقر عليها
إذا وجدت رابطاً في دعوة تقويم، لا تنقر عليه مباشرة أبداً. بدلاً من ذلك:
- انسخ الرابط وافحصه على موقع VirusTotal.com
- تحقق من اسم النطاق بعناية (مثلاً: g00gle.com ليس google.com)
- ابحث عن الرابط في محرك البحث أولاً
الخطوة الخامسة: الإبلاغ عن دعوات Calendar مزورة
إذا تلقيت دعوة مشبوهة، لا تكتفي بحذفها:
- افتح الدعوة في Google Calendar
- انقر على النقاط الثلاث (⋮) بجانب الحدث
- اختر “الإبلاغ عن بريد عشوائي أو إساءة”
- اختر التصنيف المناسب وأرسل التقرير
الخطوة السادسة: تفعيل المصادقة الثنائية كخط دفاع إضافي
حتى لو نقرت على رابط خطأ، فإن المصادقة الثنائية تحول دون وصول المهاجم لحسابك:
- اذهب إلى myaccount.google.com
- اختر “الأمان”
- فعّل “التحقق بخطوتين”
- استخدم تطبيق Google Authenticator أو مفتاح أمان مادي للحصول على أفضل حماية
فوائد الوعي بهذا الخطر وأهميته
الحماية من هجمات التقويم تمنحك أكثر من مجرد الأمان الرقمي:
حماية بياناتك الشخصية والمالية: كثير من هذه الهجمات تهدف لسرقة بيانات بطاقات الائتمان أو كلمات المرور.
حماية سمعتك المهنية: إذا اخترق المهاجم حسابك، يمكنه إرسال دعوات مشبوهة من بريدك لزملائك وعملائك.
توفير الوقت والمال: التعافي من اختراق حساب يستغرق وقتاً وجهداً كبيرين، والوقاية دائماً أسرع وأرخص.
راحة البال: حين تعرف أن تقويمك وبريدك آمنان، تعمل بشكل أفضل وأكثر تركيزاً.
حماية المؤسسة كاملة: في بيئات العمل، اختراق حساب موظف واحد قد يفتح الباب لاختراق الشبكة كاملة.
نصائح متقدمة وأدوات بديلة للحماية الأفضل
استخدم عنواناً بريدياً منفصلاً للتسجيل في الخدمات العامة: لا تستخدم بريدك الرئيسي للتسجيل في كل شيء. استخدم خدمة مثل SimpleLogin أو AnonAddy لإنشاء عناوين بديلة.
فعّل التنبيهات الأمنية من Google: اذهب إلى myaccount.google.com وفعّل تنبيهات النشاط المشبوه.
راجع الأجهزة المرتبطة بحسابك دورياً: أحياناً نجد أجهزة لا نعرفها مرتبطة بحساباتنا وهذه إشارة خطر.
استخدم VPN موثوقاً: خاصة عند استخدام شبكات Wi-Fi العامة حيث يسهل اعتراض البيانات.
تثقيف فريقك: إذا كنت تدير فريقاً، نظّم جلسة توعية قصيرة عن هذه المخاطر، الوعي الجماعي أقوى من الحماية الفردية.
أبرز الأخطاء الشائعة التي يقع فيها الناس
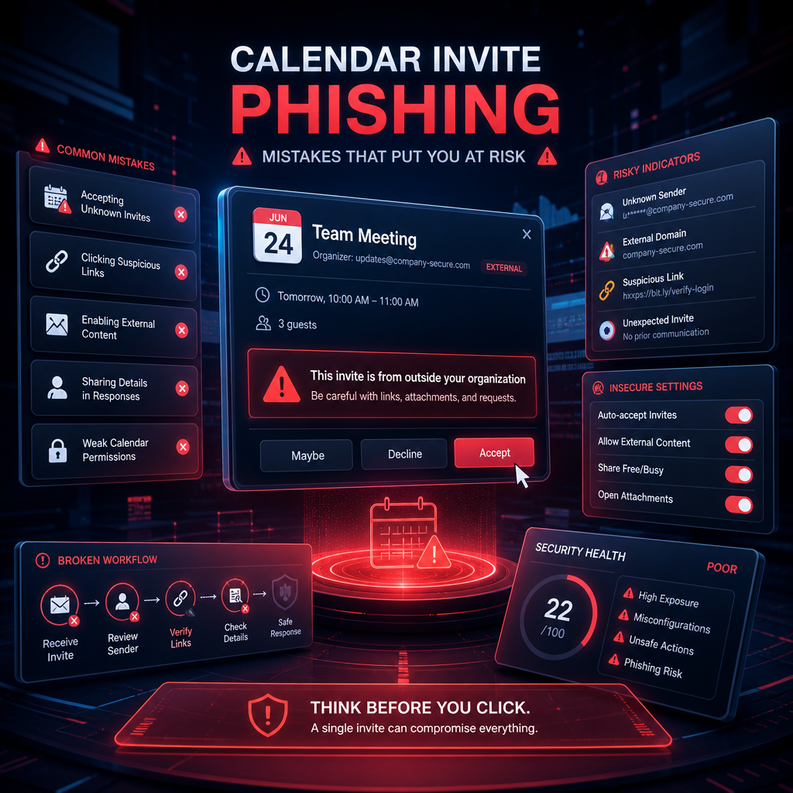
الخطأ الأول: قبول كل الدعوات بشكل تلقائي كثيرون يقبلون الدعوات دون قراءة التفاصيل لأنهم يعتقدون أن التقويم آمن بطبيعته. الحل: خصص ثلاثين ثانية لمراجعة كل دعوة قبل قبولها.
الخطأ الثاني: النقر على الروابط داخل الدعوات مباشرة حتى لو كانت الدعوة من شخص تعرفه، قد يكون حسابه مخترقاً. الحل: تحقق من الرابط مسبقاً كما شرحت في الخطوات السابقة.
الخطأ الثالث: تجاهل الأحداث المشبوهة بدلاً من الإبلاغ عنها حذف الحدث لا يكفي، الإبلاغ يساعد Google على تحسين الحماية للجميع.
الخطأ الرابع: الاعتقاد أن هذا لن يحدث لي هذا النوع من التفكير هو أكبر خطر أمني. المحتالون يستهدفون الجميع بلا استثناء.
الخطأ الخامس: إهمال تحديث إعدادات الأمان Google تضيف خيارات أمان جديدة باستمرار، راجع إعداداتك كل بضعة أشهر.
الخطأ السادس: استخدام كلمة مرور ضعيفة أو مكررة حتى لو حمّيت تقويمك، كلمة المرور الضعيفة تبطل كل جهودك.
كيف تحافظ على مستوى عالٍ من الأمان على المدى الطويل؟
الأمن الرقمي ليس فعلاً يُنجز مرة واحدة، بل عادة مستمرة تحتاج إلى تجديد دوري.
كل أسبوع: راجع الأحداث الجديدة في تقويمك وتأكد أنك تعرف مصدرها.
كل شهر: اطلع على آخر أساليب الاحتيال الرقمي من خلال مواقع متخصصة في الأمن السيبراني مثل Krebs on Security أو BleepingComputer.
كل ثلاثة أشهر: راجع إعدادات الأمان في حساباتك وحدّث كلمات المرور لأي حساب مهم.
كل سنة: أجرِ مراجعة شاملة لجميع الخدمات المرتبطة ببريدك الإلكتروني وأزل أي صلاحيات لتطبيقات لا تستخدمها.
على المستوى المهني: إذا كنت تدير فريقاً، ضع سياسة أمنية واضحة تشمل كيفية التعامل مع الدعوات الخارجية.
الخلاصة: حماية تقويمك هي حماية لحياتك الرقمية كاملة
في النهاية، ما تعلمناه اليوم يُلخَّص في فكرة واحدة: لا شيء في العالم الرقمي آمن بشكل مطلق ما لم تتخذ إجراءات وقائية واعية. تصيد دعوات التقويم ليس مجرد أسلوب احتيال عابر، بل هو تطور طبيعي في عالم التهديدات الرقمية يستغل ثقتنا في الأدوات التي نستخدمها يومياً. وبالمثل، دعوات Calendar مزورة أصبحت سلاحاً فعالاً لأنها لا تثير الشك الفوري مثل رسائل البريد المشبوهة التقليدية.
طبّق الخطوات التي شاركتها معك اليوم، وشارك هذا المقال مع من تهتم بأمنهم الرقمي. وإذا كان لديك تجربة شخصية مع هذا النوع من الهجمات، شاركها في التعليقات لنستفيد جميعاً.
الأسئلة الشائعة
س: هل يمكن أن تصلني دعوة مشبوهة حتى لو لم أشترك في أي شيء؟ ج: نعم تماماً. المحتالون يستخدمون قوائم بريدية مسرّبة أو يرسلون دعوات عشوائية لعناوين كثيرة على أمل أن يستجيب بعضها. لست بحاجة للتسجيل في أي شيء لتكون هدفاً.
س: هل حذف الدعوة المشبوهة يكفي للحماية؟ ج: الحذف يزيل الحدث من تقويمك لكنه لا يحمي الآخرين. الأفضل دائماً الإبلاغ عن الدعوة كبريد عشوائي قبل حذفها حتى تساعد Google على حماية المزيد من المستخدمين.
س: هل هذا النوع من الاحتيال يستهدف مستخدمي الهاتف أيضاً؟ ج: بالتأكيد. تطبيق Google Calendar على iOS وAndroid يستقبل نفس الدعوات، والإعدادات الوقائية تنطبق على جميع الأجهزة. تأكد من ضبط الإعدادات على موقع Google الرئيسي وستنعكس على جميع أجهزتك.
س: ماذا أفعل إذا نقرت بالفعل على رابط من دعوة مشبوهة؟ ج: لا تتأخر، غيّر كلمة مرور حسابك فوراً، وراجع النشاط الأخير في حسابك من خلال myaccount.google.com، وافحص جهازك ببرنامج مكافحة فيروسات موثوق، وإذا كانت المعلومات المالية معرضة للخطر أبلغ البنك فوراً.
س: هل هذه المشكلة خاصة بـ Google Calendar فقط؟ ج: لا، المشكلة موجودة في جميع تطبيقات التقويم بما فيها Microsoft Outlook Calendar وApple Calendar. المبادئ الوقائية التي شرحتها تنطبق على جميعها مع اختلاف طريقة الوصول للإعدادات.



