
هجوم Password Spraying: كيف يعمل وكيف تحمي نفسك منه؟
—
مقدمة: لماذا يجب أن تعرف عن هذا الهجوم الآن؟
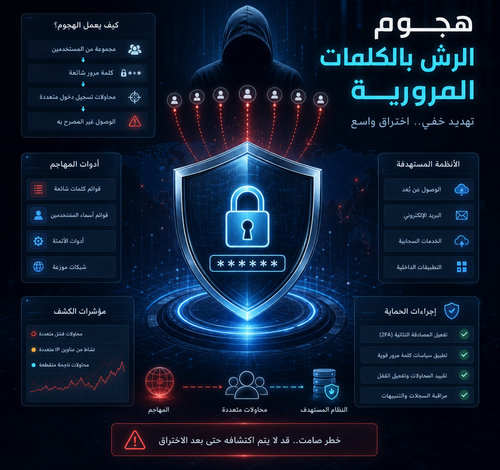
هل سبق لك أن تساءلت كيف يتمكن المخترقون من الوصول إلى آلاف الحسابات دون أن يُثيروا أي تنبيه أمني؟ الجواب يكمن في أسلوب ذكي وخطير في آنٍ واحد. هجوم Password Spraying هو أحد أكثر أساليب الاختراق انتشاراً في السنوات الأخيرة، وكثير من المستخدمين لا يعلمون حتى بوجوده. بخلاف الطريقة التقليدية في تخمين كلمات السر، يعتمد هذا الهجوم على منهجية مختلفة تماماً تجعله صعب الاكتشاف وأكثر فاعلية. في هذا المقال سأشرح لك بالتفصيل كيف يعمل هذا الهجوم، ولماذا يُشكّل تهديداً حقيقياً لأي شخص يستخدم الإنترنت سواء كنت مستخدماً عادياً أو مسؤول نظام أو صاحب موقع إلكتروني.
—
ما الذي تحتاج أن تعرفه عن هجوم رش كلمات المرور؟
دعني أشرح لك الفكرة بطريقة بسيطة وواضحة. تخيّل أن لديك بناية فيها مئة باب، والمفتاح الذي تحمله يفتح باباً واحداً فقط. المخترق التقليدي يقف أمام باب واحد ويجرّب آلاف المفاتيح حتى ينجح، وهذا ما يُسهّل اكتشافه. أما في هجوم رش كلمات المرور، فإن المخترق يحمل مفتاحاً واحداً أو اثنين فقط ويجرّبهما على جميع الأبواب المئة. الفكرة هي استخدام كلمات مرور شائعة جداً مثل “123456” أو “Password1” وتجربتها على عدد كبير من الحسابات المختلفة.
لماذا هذا خطير؟ لأن معظم أنظمة الأمان تُراقب عدد المحاولات الفاشلة على حساب واحد، وليس المحاولات الموزّعة على حسابات متعددة. لذلك يمر هذا الهجوم في الغالب دون أن يُكتشف، وقد يستمر لأيام أو أسابيع قبل أن يتنبّه إليه أحد.
هذا النوع من الهجمات يستهدف كل شيء تقريباً: حسابات البريد الإلكتروني المؤسسي، وبوابات الدخول الموحّد، وتطبيقات الشركات، بل وحسابات السحابة الإلكترونية مثل Microsoft 365 وGoogle Workspace.
—
الأدوات والمتطلبات اللازمة للفهم والحماية
قبل أن ننتقل إلى خطوات الحماية، من المهم أن تعرف ما الأدوات التي قد يستخدمها المخترقون وما الأدوات التي ستحتاجها أنت للدفاع:
من جانب المهاجمين (لأغراض التوعية فقط):
– أدوات مثل Burp Suite وHydra التي يمكن إعدادها لتنفيذ هجمات موزّعة
– قوائم كلمات المرور الشائعة المتاحة على الإنترنت مثل قوائم RockYou
– بروكسيات متعددة لتوزيع الطلبات وتفادي الحظر
من جانب المدافعين (وهذا ما يهمك):
– المصادقة متعددة العوامل (MFA): وهي أقوى سلاح في يدك الآن
– Azure AD Identity Protection أو Microsoft Defender for Identity للمؤسسات
– أدوات SIEM مثل Splunk أو IBM QRadar لمراقبة السجلات
– Have I Been Pwned للتحقق من تسريب بياناتك
– سياسات كلمات المرور القوية عبر أنظمة مثل Active Directory
– حلول Zero Trust Architecture للشركات والمؤسسات الكبيرة
—
متى تكون في خطر أكبر؟ حالات الاستخدام والمواقف الحرجة
هذا الهجوم لا يستهدف شخصاً بعينه في الغالب، بل يستهدف أي نظام يحتوي على عدد كبير من الحسابات ذات كلمات مرور ضعيفة. لكن هناك مواقف تجعلك أكثر عرضة للخطر:
عند إطلاق منتج أو خدمة جديدة: كثير من الشركات الناشئة تُطلق منصاتها مع إعدادات أمنية افتراضية ضعيفة، ما يجعلها هدفاً سهلاً.
في بداية العام الدراسي أو بداية عمل موظفين جدد: هذه الفترات ترافقها عادةً إنشاء حسابات كثيرة بكلمات مرور افتراضية أو بسيطة.
عند استخدام شبكات Wi-Fi عامة: رغم أن الهجوم يستهدف الخادم مباشرة، إلا أن ضعف وعيك الأمني في هذه الأماكن يجعلك تتجاهل التحديثات الأمنية.
في المؤسسات الكبيرة التي لا تُطبّق MFA: هذه بيئة مثالية للمخترقين لأن احتمالية وجود حسابات بكلمات مرور ضعيفة تكون مرتفعة جداً.
بعد تسريبات البيانات الكبرى: عندما تنتشر قوائم بالإيميلات، يُسارع المخترقون لتجربة هذا النوع من الهجمات على تلك القوائم.
—
دليل خطوة بخطوة: كيف تحمي نفسك ومنظمتك؟
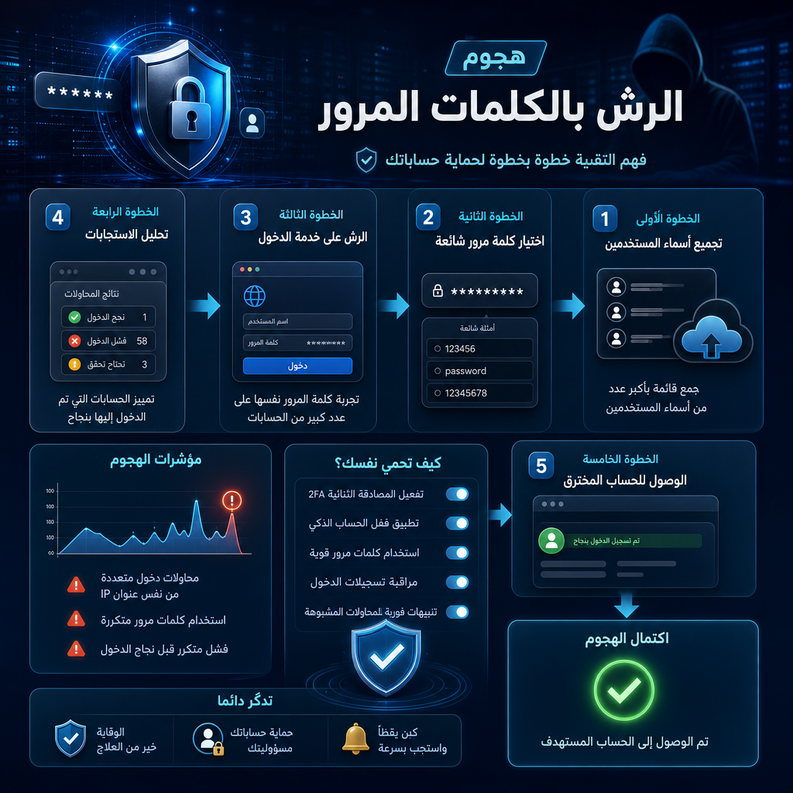
الآن وصلنا للجزء العملي. سأشرح لك خطوات واضحة وقابلة للتطبيق سواء كنت مستخدماً فردياً أو مسؤول IT في شركة.
الخطوة الأولى: تفعيل المصادقة متعددة العوامل فوراً
هذه هي الخطوة الأهم وبلا منافس. حتى لو نجح هجوم Password Spraying في تخمين كلمة مرورك، فإن MFA ستوقفه تماماً. فعّلها على كل حساب تملكه: البريد الإلكتروني، وسائل التواصل الاجتماعي، حسابات العمل، والخدمات السحابية.
> تحذير: استخدم تطبيقات المصادقة مثل Google Authenticator أو Microsoft Authenticator بدلاً من الرسائل النصية SMS لأنها أكثر أماناً.
الخطوة الثانية: تطبيق سياسة كلمات مرور ذكية
تخمين كلمات السر يعتمد بشكل أساسي على ضعف الكلمات المستخدمة. لذلك اتبع هذه القواعد:
– لا تستخدم كلمات مرور شائعة أبداً مثل “123456” أو “qwerty” أو اسمك
– استخدم كلمات مرور لا تقل عن 14 حرفاً تجمع بين الأرقام والرموز والحروف الكبيرة والصغيرة
– استخدم مدير كلمات المرور مثل Bitwarden أو 1Password لتوليد كلمات مرور فريدة لكل حساب
– لا تُعيد استخدام كلمة مرور واحدة على أكثر من منصة
الخطوة الثالثة: مراقبة محاولات تسجيل الدخول
إذا كنت مسؤول نظام، راقب السجلات الأمنية بحثاً عن هذه العلامات التحذيرية:
– محاولات تسجيل دخول فاشلة موزّعة على حسابات كثيرة في وقت قصير
– محاولات قادمة من عناوين IP غير مألوفة أو من مناطق جغرافية غريبة
– محاولات تسجيل دخول خارج ساعات العمل الاعتيادية
الخطوة الرابعة: تطبيق قفل الحساب بعد محاولات محدودة
اضبط النظام على قفل الحساب مؤقتاً بعد 5 إلى 10 محاولات فاشلة. هذا يُبطّئ المهاجمين بشكل كبير ويجعل الهجوم مكلفاً زمنياً وغير مجدٍ.
الخطوة الخامسة: تحقق من تسريب بياناتك
زر موقع [haveibeenpwned.com](https://haveibeenpwned.com) وأدخل عنوان بريدك الإلكتروني لمعرفة ما إذا كانت بياناتك قد سُرِّبت في أي خرق أمني سابق. إذا كانت موجودة، غيّر كلمات مرورك فوراً.
—
الفوائد والأهمية: لماذا تأخذ هذا الموضوع بجدية؟
الخسائر الناجمة عن الاختراقات الإلكترونية وصلت إلى ما يتجاوز 8 تريليونات دولار على مستوى العالم في عام 2023 وفقاً لتقارير Cybersecurity Ventures. جزء كبير من هذه الاختراقات يبدأ بهجمات بسيطة على كلمات المرور.
الحماية من هذا النوع من الهجمات تعني:
– حماية بياناتك الشخصية والمالية من السرقة والاستغلال
– حماية سمعتك المهنية إذ أن اختراق حساب بريدك الإلكتروني قد يكون كارثياً
– استمرارية العمل في المؤسسات التي قد يتسبب الاختراق في توقفها لأيام
– الامتثال القانوني لأن كثيراً من الأنظمة مثل GDPR تُلزم الشركات بحماية بيانات العملاء
—
نصائح إضافية وأفضل الممارسات
استخدم مفاتيح أمان المرور (Passkeys): هذه التقنية الجديدة تُلغي كلمة المرور تماماً وتستعيض عنها بمصادقة بيومترية أو مفتاح رقمي، وهي محصّنة ضد هذا النوع من الهجمات.
درّب موظفيك: إذا كنت تدير شركة، فإن الوعي الأمني لدى الموظفين هو خط الدفاع الأول. نظّم دورات توعوية دورية.
طبّق مبدأ الامتيازات المحدودة: لا تمنح الحسابات صلاحيات أكثر مما تحتاجه. فحتى لو اختُرق حساب، فإن الضرر سيكون محدوداً.
احرص على تحديث الأنظمة باستمرار: الثغرات الأمنية في البرامج القديمة تُسهّل عمل المخترقين بشكل كبير.
—
الأخطاء الشائعة التي يجب أن تتجنبها
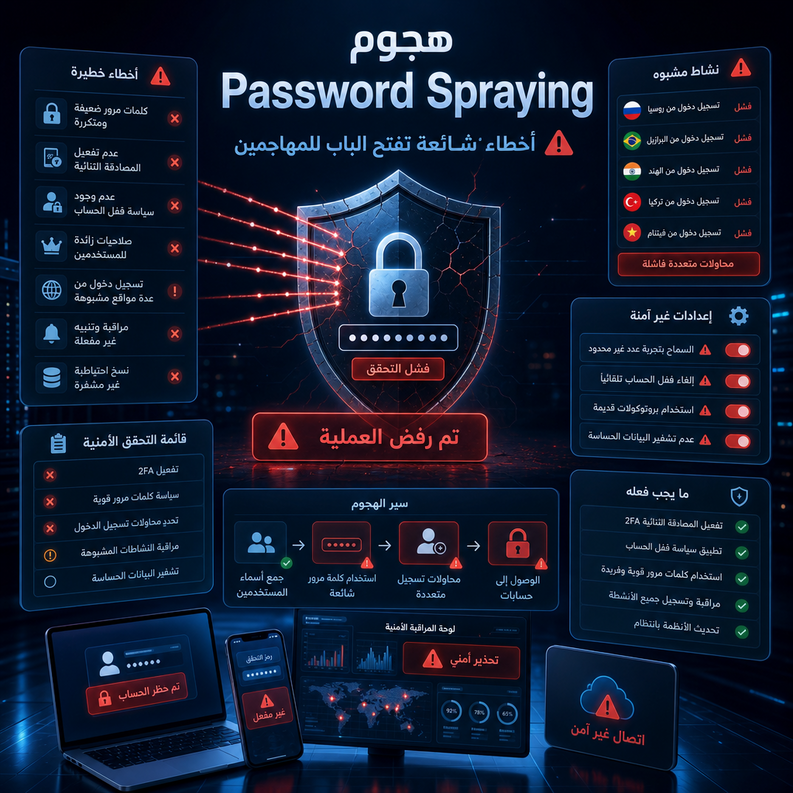
الخطأ الأول: الاعتقاد بأنك لست هدفاً
“أنا شخص عادي، من سيهتم بحسابي؟” هذه أكثر جملة خطأ في عالم الأمن الرقمي. المخترقون لا يستهدفونك شخصياً في الغالب، بل يستهدفون أي حساب يمكنهم اختراقه.
الخطأ الثاني: استخدام كلمة مرور واحدة لحسابات متعددة
إذا سُرِّبت كلمة مرور حساب واحد، فستكون جميع حساباتك في خطر. استخدم كلمة مرور فريدة لكل حساب.
الخطأ الثالث: تجاهل تنبيهات تسجيل الدخول
عندما تصلك رسالة تخبرك بمحاولة تسجيل دخول من جهاز جديد أو موقع جغرافي غريب، لا تتجاهلها. تحقق فوراً وغيّر كلمة مرورك.
الخطأ الرابع: الاعتماد على كلمة مرور طويلة فقط دون MFA
كلمة المرور الطويلة جيدة لكنها ليست كافية وحدها. المصادقة متعددة العوامل هي الطبقة الإضافية التي لا غنى عنها.
الخطأ الخامس: إهمال مراجعة صلاحيات التطبيقات
بعض التطبيقات تطلب صلاحية الوصول إلى حساباتك. راجع هذه الصلاحيات دورياً وألغِ ما لا تحتاجه.
—
نصائح للتحسين على المدى البعيد
الأمن الرقمي ليس حدثاً يحدث مرة واحدة، بل هو ممارسة مستمرة. إليك كيف تُحافظ على مستوى حمايتك:
مراجعة دورية كل ثلاثة أشهر: خصّص وقتاً لمراجعة كلمات مرورك وتحديث أي حسابات قديمة لا تستخدمها.
تفعيل التنبيهات الأمنية: اشترك في تنبيهات Google Alerts لاسمك أو بريدك الإلكتروني حتى تعلم إذا ظهرت بياناتك في أي مكان مشبوه.
البقاء محدّثاً بأحدث التهديدات: تابع مصادر موثوقة مثل مدونة Krebs on Security أو تقارير وكالة CISA للبقاء على اطلاع بآخر أساليب الهجوم.
تقييم أمني سنوي للشركات: استعن بمختبري الاختراق لتقييم مستوى أمان منظومتك مرة في السنة على الأقل.
—
الخلاصة: لا تنتظر حتى تُخترق
الحقيقة المُرّة هي أن معظم الناس لا يفكرون في الأمن الرقمي حتى يتعرضون للاختراق. هجوم Password Spraying هو تهديد حقيقي وليس مجرد سيناريو نظري، وقد استهدف شركات عملاقة وحكومات ومنظمات حول العالم. ما يميّزه أنه يعتمد على ثغرة بشرية قبل أن تكون تقنية، وهي استخدام تخمين كلمات السر الشائعة والضعيفة.
الخطوات التي شرحتها لك ليست معقدة، بل هي قرارات بسيطة يمكنك اتخاذها اليوم قبل الغد: فعّل MFA، استخدم كلمات مرور قوية وفريدة، وراقب حساباتك بانتظام. لا تمنح المخترقين فرصة سهلة، لأنهم في الغالب يبحثون عن الهدف الأسهل، فلا تكن أنت هذا الهدف.
—
الأسئلة الشائعة
س1: هل يستطيع برنامج مكافحة الفيروسات حمايتي من هذا الهجوم؟
لا بشكل مباشر. هجوم رش كلمات المرور يستهدف خوادم تسجيل الدخول وليس جهازك الشخصي. الحماية الحقيقية تأتي من MFA وكلمات المرور القوية وسياسات قفل الحساب.
س2: كيف أعرف إذا كانت مؤسستي تعرّضت لهذا الهجوم؟
ابحث في سجلات نظامك عن محاولات فاشلة موزّعة على حسابات كثيرة في فترة زمنية قصيرة، وعن عناوين IP غريبة تحاول الوصول إلى أكثر من حساب. أدوات SIEM تُساعد كثيراً في هذا الجانب.
س3: هل المصادقة عبر الرسائل النصية SMS كافية؟
أفضل من لا شيء، لكنها ليست الأفضل. يمكن للمخترقين المتقدمين الالتفاف عليها عبر هجمات SIM Swapping. استخدم تطبيقات المصادقة أو مفاتيح الأمان المادية للحصول على حماية أقوى.
س4: هل هذا الهجوم قانوني في إطار اختبار الاختراق؟
نعم، يستخدم المختبرون المعتمدون هذه التقنية بإذن مسبق وضمن اتفاقيات قانونية واضحة لاكتشاف نقاط الضعف في أنظمة المؤسسات. خارج هذا الإطار، يُعدّ جريمة إلكترونية يُعاقب عليها القانون.
س5: هل المنظمات الصغيرة في خطر أيضاً أم أن الهجمات تستهدف الشركات الكبيرة فقط؟
المنظمات الصغيرة قد تكون أكثر عرضة للخطر في الواقع، لأنها غالباً ما تمتلك موارد أمنية أقل وإجراءات حماية أضعف. المخترقون يستهدفون كل شيء، ويجدون في الأهداف الصغيرة فرصاً أسهل وأقل مخاطرة.



