
حشو بيانات الاعتماد: كيف يسرق المخترقون حساباتك وكيف تحمي نفسك؟
—
مقدمة: هجوم صامت يستهدف ملايين الحسابات يومياً
هل تعلم أن أكثر من 15 مليار اسم مستخدم وكلمة مرور مسربة متاحة الآن على الإنترنت المظلم؟ هذا الرقم ليس مجرد إحصائية مثيرة للقلق، بل هو الوقود الذي يُغذّي واحداً من أخطر أنواع الهجمات الإلكترونية في عصرنا. حشو بيانات الاعتماد هو الهجوم الذي يستغل هذه البيانات المسربة بطريقة منهجية ومتطورة، وهو ما يجعله تهديداً حقيقياً لكل شخص يمتلك حساباً على الإنترنت. بجانب ذلك، تعتمد هذه الهجمات بشكل كامل على كلمات سر مسربة من اختراقات سابقة لاختبارها على مئات المواقع تلقائياً. في هذا المقال سأشرح لك بالتفصيل كيف يعمل هذا الهجوم، وما الأدوات التي يستخدمها المخترقون، وأهم ما يمكنك فعله الآن للحماية.
—
ما تحتاج معرفته: فهم الهجوم من الجذور
قبل أن تبدأ في اتخاذ أي إجراء وقائي، لازم تفهم طبيعة هذا الهجوم بشكل صحيح.
ما هو حشو بيانات الاعتماد بالضبط؟
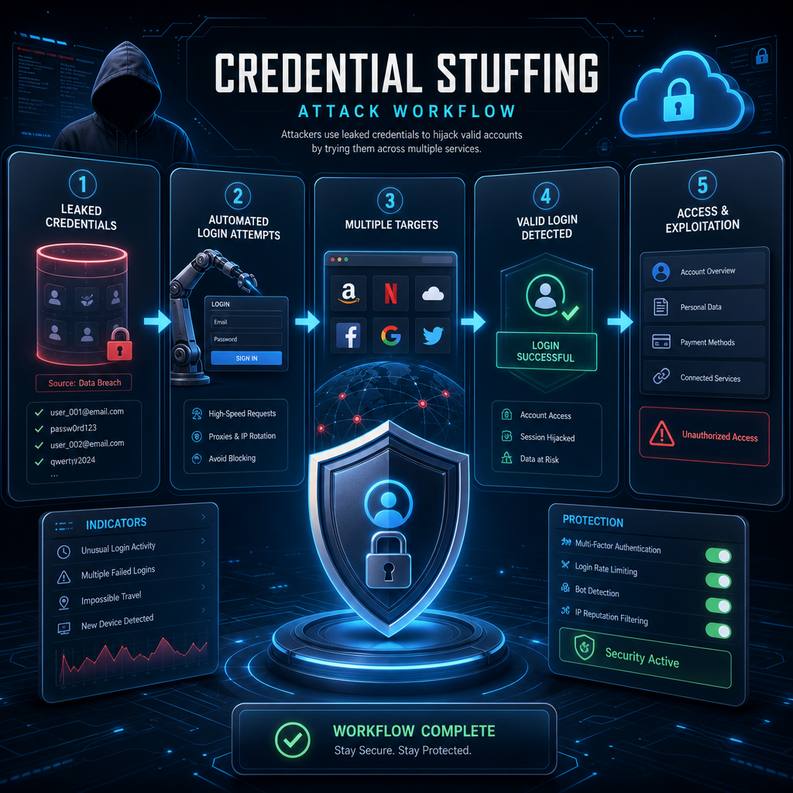
ببساطة شديدة، هذا الهجوم يعتمد على فكرة واحدة: الناس يستخدمون نفس كلمة المرور على أكثر من موقع. فإذا تسرب اسم المستخدم وكلمة المرور الخاصة بك من موقع ما — مثل منتدى قديم أو تطبيق صغير لم يُحدَّث — يمكن للمخترق استخدام هذه البيانات للدخول إلى حسابك على Gmail أو Amazon أو حسابك البنكي.
الفرق بينه وبين هجمات القوة الغاشمة
كثيرون يخلطون بين الهجومين، لكن الفرق جوهري:
– هجوم القوة الغاشمة: يجرب ملايين التوليفات العشوائية
– حشو بيانات الاعتماد: يستخدم بيانات حقيقية مسربة من اختراقات سابقة
هذا ما يجعل الأخير أكثر خطورة بكثير، لأن نسبة النجاح فيه أعلى بكثير وأقل ضجيجاً من الناحية التقنية.
حجم المشكلة بالأرقام
وفق تقرير Verizon لعام 2023، فإن أكثر من 86% من اختراقات مواقع الويب تتضمن بيانات اعتماد مسروقة. وبحسب Cloudflare، تُشكّل هجمات حشو بيانات الاعتماد ما يقارب 34% من كل محاولات تسجيل الدخول على الإنترنت بشكل عام. هذا ليس تهديداً نظرياً — إنه يحدث الآن.
—
الأدوات والمتطلبات: ما تحتاجه للحماية
بما أن هذا المقال موجه نحو الحماية، سأضع لك قائمة بكل ما تحتاجه:
للمستخدمين العاديين:
| الأداة | الوصف | مجاني؟ |
|——–|——–|——–|
| Have I Been Pwned | يفحص إذا كانت بياناتك مسربة | ✅ مجاني |
| Bitwarden | مدير كلمات مرور مفتوح المصدر | ✅ مجاني |
| Google Password Manager | مدمج مع Chrome وAndroid | ✅ مجاني |
| Authy أو Google Authenticator | للمصادقة الثنائية | ✅ مجاني |
| 1Password | مدير كلمات مرور احترافي | 💰 مدفوع |
لأصحاب المواقع والمطورين:
– Cloudflare Bot Management – للكشف عن حركة المرور الآلية
– reCAPTCHA Enterprise – لصفحات تسجيل الدخول
– Fail2Ban – لحظر محاولات تسجيل الدخول المتكررة على السيرفرات
– OWASP Anti-Automation – مجموعة ممارسات لمنع الأتمتة الخبيثة
الإعدادات الأساسية المطلوبة:
– تفعيل المصادقة الثنائية على كل حساباتك المهمة
– مراجعة إعدادات الأمان في حسابات Google وFacebook وApple
—
متى تطبق هذا؟ الحالات والسيناريوهات العملية
إذا كنت مستخدماً عادياً:
يجب أن تفحص بياناتك فوراً إذا:
– سمعت عن اختراق لموقع سبق أن سجّلت فيه
– لاحظت نشاطاً غريباً في أي من حساباتك
– مضى أكثر من سنة دون تغيير كلمة مرورك
إذا كنت صاحب موقع أو تطبيق:
يجب أن تضع آليات الحماية قبل أن تُطلق خدمتك للعموم، وليس بعد حدوث الاختراق. كل يوم تأخير يعني آلاف محاولات التسجيل الآلية التي قد تمر دون أن تعرف.
إذا كنت مسؤول IT في شركة:
الأولوية القصوى هي مراجعة سياسات كلمات المرور وفرض المصادقة متعددة العوامل على جميع الموظفين، خاصة من لديهم صلاحيات الوصول إلى البيانات الحساسة.
—
الشرح التفصيلي خطوة بخطوة: كيف تحمي نفسك وموقعك
الخطوة الأولى: افحص بياناتك المسربة الآن
اذهب إلى موقع [haveibeenpwned.com](https://haveibeenpwned.com) وأدخل عنوان بريدك الإلكتروني. إذا ظهر لك أن بياناتك موجودة في اختراقات سابقة، فهذا يعني أن كلمات سر مسربة مرتبطة بحسابك متاحة للمخترقين.
⚠️ تحذير: لا تكتفِ بفحص بريد واحد فقط. افحص كل عناوين البريد التي تستخدمها.
الخطوة الثانية: غيّر كلمات مرورك على الفور
بعد الفحص، غيّر كلمات مرور كل الحسابات المهمة وليس فقط الموقع المخترق. القاعدة الذهبية هنا:
– كلمة مرور مختلفة لكل موقع
– طول لا يقل عن 16 حرفاً
– مزيج من الأحرف الكبيرة والصغيرة والأرقام والرموز
– لا تستخدم معلومات شخصية أبداً
الخطوة الثالثة: استخدم مدير كلمات المرور
هذه ليست رفاهية، بل ضرورة. أنصح بـ Bitwarden للمبتدئين لأنه مجاني وموثوق ومفتوح المصدر. ما عليك فعله:
1. سجّل حساباً على bitwarden.com
2. ثبّت الامتداد على متصفحك
3. استورد كلمات مرورك الحالية
4. ابدأ بتغيير كلمات المرور المكررة واحدة تلو الأخرى
الخطوة الرابعة: فعّل المصادقة الثنائية
حتى لو حصل المخترق على كلمة مرورك، ستمنعه المصادقة الثنائية من الدخول. فعّلها على:
– حسابك في Google
– حسابك في Apple
– حسابات التواصل الاجتماعي
– حسابات التسوق والخدمات المالية
💡 نصيحة: استخدم تطبيق authenticator بدلاً من الرسائل النصية SMS، لأن الأخير أقل أماناً.
الخطوة الخامسة: لأصحاب المواقع — طبّق آليات الحماية التقنية
هنا يصبح الأمر أكثر تعقيداً قليلاً. حشو بيانات الاعتماد يستهدف صفحات تسجيل الدخول مباشرة، لذا يجب أن تضع طبقات حماية متعددة:
أ) Rate Limiting: قيّد عدد محاولات تسجيل الدخول من نفس الـ IP (مثلاً: 5 محاولات خلال 10 دقائق).
ب) CAPTCHA ذكي: لا تضعه على كل صفحة بل فعّله فقط حين يكتشف النظام نشاطاً مشبوهاً.
ج) مراقبة الأنماط الغريبة: إذا لاحظت تسجيل دخول ناجح من دولة مختلفة تماماً، أرسل تنبيهاً للمستخدم فوراً.
د) بصمة الجهاز (Device Fingerprinting): تساعد في التمييز بين المستخدم الحقيقي والـ bot.
—
الفوائد والأهمية: لماذا هذا ليس اختيارياً؟
دعني أكون صريحاً معك: لا يوجد موقع أو حساب “صغير جداً” حتى لا يُستهدف. المخترقون لا يستهدفون يدوياً — يستخدمون أدوات آلية تجرب ملايين الحسابات في وقت واحد، والجميع مستهدف.
فوائد الحماية الجادة تشمل:
– حماية بياناتك المالية والشخصية من السرقة
– الحفاظ على سمعتك الرقمية في حال استُخدم حسابك لنشر محتوى ضار
– توفير آلاف الدولارات للشركات التي قد تدفعها كتعويضات أو غرامات في حال وقوع اختراق
– بناء ثقة المستخدمين لأصحاب المواقع والتطبيقات
—
نصائح إضافية وأفضل الممارسات
بعد سنوات من متابعة هذا المجال، هذه أهم النصائح التي لا تجدها في كل مكان:
1. راقب Have I Been Pwned بانتظام
سجّل بريدك للحصول على تنبيهات تلقائية عند تسرب بياناتك.
2. استخدم بريد إلكتروني “مؤقت” للخدمات الأقل أهمية
هذا يحد من انتشار بياناتك في حال اختراق خدمة صغيرة.
3. راجع جلسات تسجيل الدخول النشطة
Google وFacebook يتيحان لك رؤية كل الأجهزة المتصلة بحسابك — راجعها شهرياً.
4. لأصحاب المواقع: استخدم Cloudflare مجاناً
الخطة المجانية تتضمن حماية أساسية من الـ bots وتكفي للمواقع الصغيرة والمتوسطة.
5. لا تثق في شبكات WiFi العامة
استخدم VPN موثوقاً عند تسجيل الدخول لأي حساب مهم من شبكة عامة.
—
الأخطاء الشائعة التي يجب تجنبها
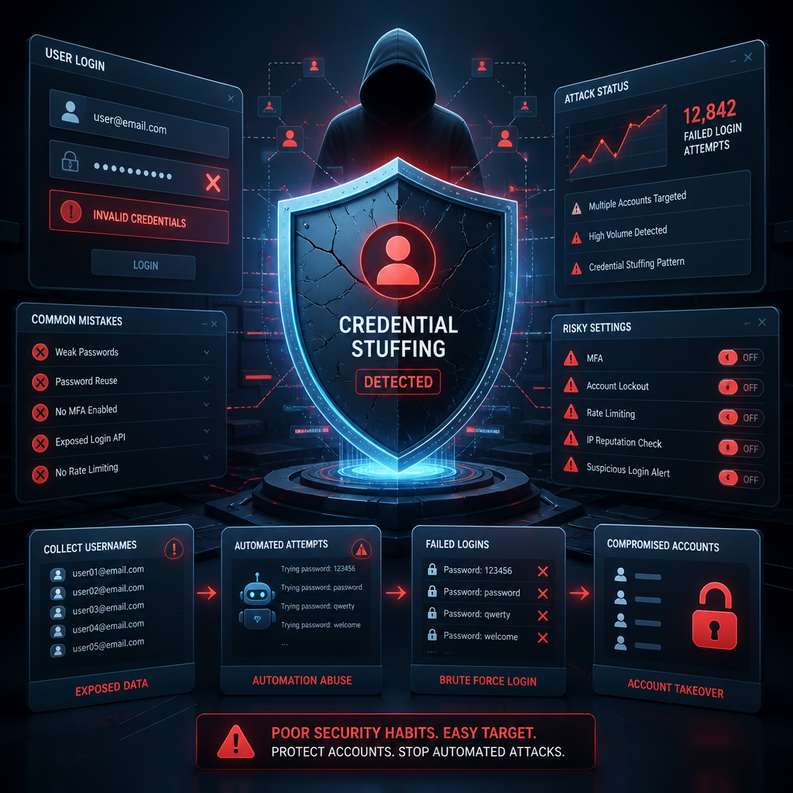
الخطأ الأول: الاعتقاد بأنك “غير مهم” للمخترقين
الأدوات الآلية لا تميّز — تجرب الجميع بدون استثناء.
الخطأ الثاني: تغيير كلمة المرور بإضافة رقم فقط
“password1” إلى “password2” ليس تغييراً حقيقياً. المخترقون يعرفون هذا النمط جيداً.
الخطأ الثالث: تفعيل 2FA عبر SMS فقط
رقم هاتفك يمكن اختطافه عبر هجوم SIM Swapping. تطبيقات الـ Authenticator أكثر أماناً.
الخطأ الرابع لأصحاب المواقع: الاكتفاء بـ CAPTCHA
بعض الـ bots المتطورة تتجاوز CAPTCHA. يجب دمجه مع Rate Limiting ومراقبة السلوك.
الخطأ الخامس: عدم تحديث بيانات الاتصال
إذا فقدت الوصول لبريدك أو هاتفك المرتبط بحساب مهم، ستجد نفسك في ورطة حقيقية وقت الأزمة.
—
نصائح للتحسين على المدى البعيد
الأمن الرقمي ليس مهمة تنجزها مرة وتنسى — إنه نمط حياة رقمي مستمر:
– كل 3 أشهر: راجع كلمات المرور الضعيفة أو المكررة في مدير كلمات مرورك
– كل 6 أشهر: افحص تقارير نشاط الحسابات المهمة لديك
– كل سنة: راجع التطبيقات والخدمات التي أعطيتها صلاحية الوصول لحساباتك واحذف غير المستخدمة
– لأصحاب المواقع: نفّذ اختبارات اختراق دورية حتى لو كانت بسيطة، وراجع سجلات الدخول بانتظام
الاستثمار في التعلم المستمر هنا مهم جداً — متابعة مصادر موثوقة مثل OWASP وKrebs on Security وبلوغات أمن المعلومات المتخصصة سيبقيك دائماً خطوة أمام التهديدات الجديدة.
—
الخلاصة: حسابك مسؤوليتك
حشو بيانات الاعتماد ليس مجرد مصطلح تقني معقد — إنه تهديد يومي حقيقي يستهدف كل من يمتلك حساباً على الإنترنت. ما تعلمته في هذا المقال يكفيك لتبدأ فوراً في تقوية دفاعاتك الرقمية. الخطوات واضحة ومعظمها مجاني أو منخفض التكلفة، ولا يوجد عذر لتأجيل تطبيقها. تذكر دائماً أن كلمات سر مسربة من اختراق واحد يمكن أن تفتح أبواباً لعشرات الحسابات الأخرى — لذا أغلق هذه الأبواب اليوم قبل الغد. ابدأ بفحص بياناتك، فعّل المصادقة الثنائية، واستخدم مدير كلمات مرور موثوقاً. هذه الخطوات الثلاث وحدها ستجعلك أكثر أماناً من 90% من مستخدمي الإنترنت.
—
الأسئلة الشائعة
س1: كيف أعرف إذا كانت حساباتي مخترقة بالفعل؟
ابحث عن علامات مثل: رسائل بريد غريبة لم ترسلها، نشاط غير مألوف في حساباتك، إشعارات تسجيل دخول من أجهزة أو مواقع جغرافية غريبة. كذلك استخدم موقع haveibeenpwned.com لفحص ما إذا كانت بياناتك موجودة في قواعد بيانات الاختراقات المعروفة.
س2: هل مدير كلمات المرور آمن فعلاً؟ ماذا لو اخترقوه هم أيضاً؟
هذا سؤال وجيه. الحقيقة أن مخزن كلمات المرور الجيد يشفّر بياناتك محلياً قبل رفعها للخادم — حتى الشركة نفسها لا تستطيع قراءتها. Bitwarden مثلاً مفتوح المصدر ومراجَع من مستقلين. الخطر النظري موجود، لكنه أصغر بكثير من خطر استخدام نفس كلمة المرور الضعيفة في كل مكان.
س3: هل CAPTCHA كافٍ لحماية موقعي من هذه الهجمات؟
لا، وحده غير كافٍ. الـ bots المتطورة أصبحت قادرة على تجاوز CAPTCHA التقليدي. الحماية الصحيحة تتطلب دمج عدة طبقات: Rate Limiting، ومراقبة السلوك، وتحليل الـ IP، وفي الحالات الحساسة استخدام خدمات متخصصة مثل Cloudflare Bot Management.
س4: هل يجب أن أغير كلمات مرور كل حساباتي الآن؟
ليس بالضرورة دفعة واحدة — هذا سيربكك. ابدأ بالحسابات الأهم: البريد الإلكتروني الرئيسي، الحسابات البنكية وبطاقات الائتمان، حسابات التواصل الاجتماعي، ثم تدرّج لبقية الحسابات خلال أسبوع أو أسبوعين.
س5: ما الفرق بين المصادقة الثنائية عبر SMS وتطبيق Authenticator؟
الـ SMS أسهل لكنه أضعف أماناً لأن رقم هاتفك قد يُختطف عبر هجوم يُعرف بـ SIM Swapping حيث يقنع المخترق شركة الاتصالات بنقل رقمك لشريحة تحت سيطرته. تطبيق Authenticator يولّد الكود محلياً على جهازك دون الحاجة لشبكة الهاتف، مما يجعله أكثر أماناً بشكل ملحوظ.



