دليلك الكامل للحماية من برامج الفدية: خطوات عملية لتأمين بياناتك
—
مقدمة: لماذا أصبحت برامج الفدية كابوساً حقيقياً؟
هل تخيلت يوماً أن تفتح جهازك في الصباح لتجد كل ملفاتك مشفرة ورسالة تطالبك بدفع مئات الدولارات مقابل استعادتها؟ هذا بالضبط ما يحدث لآلاف الأشخاص والشركات كل يوم حول العالم. منذ أن بدأت أتابع عالم الأمن السيبراني، لم يتوقف موضوع برامج الفدية عن كونه الأكثر خطورة والأسرع انتشاراً بين التهديدات الرقمية. والأمر لا يقتصر على الشركات الكبيرة، بل أصبح الأفراد العاديون وأصحاب المواقع والمدونون والطلاب في دائرة الاستهداف المباشر. لهذا السبب تحديداً أكتب هذا المقال، لأن حماية من برامج الفدية لم تعد خياراً ترفياً، بل ضرورة يومية لكل من يستخدم الإنترنت أو يحتفظ ببيانات رقمية مهمة.
—
ما الذي تحتاج معرفته عن هذا التهديد؟
برامج الفدية هي نوع من البرمجيات الخبيثة تعمل بطريقة ذكية ومدمرة في آنٍ واحد. بمجرد دخولها إلى جهازك، تقوم بتشفير ملفاتك بالكامل باستخدام خوارزميات تشفير معقدة، ثم تعرض عليك رسالة تطلب فيها دفع فدية مالية مقابل مفتاح فك التشفير. الخطير في الأمر أن هذه البرامج تتطور باستمرار وتصبح أكثر تعقيداً مع كل جيل جديد منها.
هناك ثلاثة أنواع رئيسية يجب أن تعرفها:
– برامج الفدية التشفيرية (Crypto Ransomware): تشفر الملفات وتطلب فدية لفك التشفير، وهي الأكثر شيوعاً.
– برامج الفدية الحاجبة (Locker Ransomware): تقفل واجهة نظام التشغيل بالكامل وتمنعك من الوصول إليه.
– برامج الابتزاز المزدوج (Double Extortion): تشفر البيانات وتهدد بنشرها علناً إن لم تدفع.
أغلب الإصابات تحدث عبر رسائل البريد الإلكتروني المخادعة، أو تحميل ملفات من مصادر غير موثوقة، أو استغلال ثغرات أمنية في البرامج غير المحدثة. فهم آلية عمل هذا التهديد هو الخطوة الأولى نحو الوقاية منه.
—
الأدوات والمتطلبات اللازمة لتأمين جهازك
قبل أن تبدأ بتطبيق أي خطوة وقائية، تأكد من توفر هذه الأدوات والمتطلبات الأساسية:
أدوات الحماية الأساسية:
– برنامج مكافحة الفيروسات: مثل Malwarebytes أو Bitdefender أو Kaspersky، التي تتضمن طبقات حماية مخصصة ضد برامج الفدية.
– جدار الحماية (Firewall): تأكد من تفعيل جدار الحماية المدمج في نظامك أو استخدم بديلاً متقدماً مثل ZoneAlarm.
– برنامج النسخ الاحتياطي: مثل Acronis True Image أو Veeam أو حتى خدمة Windows Backup المدمجة.
– خدمة التخزين السحابي: مثل Google Drive أو OneDrive أو Backblaze للنسخ الاحتياطية بعيدة المصدر.
إعدادات النظام الضرورية:
– تفعيل ميزة Controlled Folder Access في Windows Defender.
– تحديث نظام التشغيل بشكل دوري ومنتظم.
– تفعيل المصادقة الثنائية على جميع حساباتك المهمة.
أدوات اختيارية لمستخدمين متقدمين:
– Cryptomator: لتشفير ملفاتك السحابية من طرفك أنت.
– Malwarebytes Anti-Ransomware: طبقة حماية إضافية مجانية.
– NAS Drive: قرص تخزين شبكي للنسخ الاحتياطية المحلية المنفصلة.
—
متى تحتاج إلى تطبيق هذه الحماية؟
الإجابة الصريحة: الآن، قبل أن يفوت الأوان. لكن دعني أحدد لك الحالات التي تزداد فيها حاجتك لتطبيق هذه الخطوات بشكل عاجل:
إذا كنت تعمل من المنزل: الاتصال بشبكات Wi-Fi المنزلية غير المؤمنة يجعلك هدفاً سهلاً خاصة إذا كنت تصل إلى ملفات عمل حساسة.
إذا كنت صاحب موقع أو متجر إلكتروني: الخوادم والمواقع الإلكترونية تُعدّ من أكثر الأهداف استهدافاً، وتوقف موقعك لساعات قد يعني خسائر مالية فادحة.
إذا كنت طالباً أو باحثاً: فقدان أبحاثك ورسائلك الأكاديمية بسبب برنامج فدية كارثة حقيقية لا يمكن تعويضها.
عند تلقي رسائل بريد إلكتروني مشبوهة: هذا مؤشر مبكر على أن شخصاً يستهدفك أو مؤسستك بحملة هجوم منظمة.
عند تحميل برامج من مصادر غير رسمية: كل مرة تفعل ذلك تفتح باباً محتملاً للإصابة.
—
الدليل التفصيلي خطوة بخطوة لتأمين جهازك
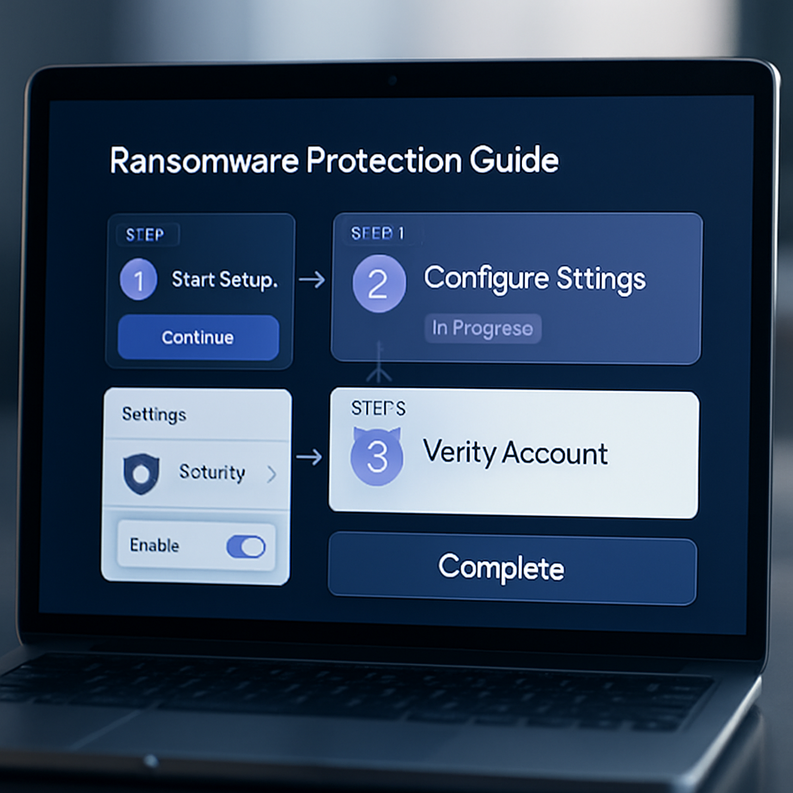
هذا هو قلب المقال. طبّق هذه الخطوات بالترتيب وستكون في مستوى حماية يفوق 90% من المستخدمين العاديين.
الخطوة الأولى: تحديث نظامك فوراً
افتح إعدادات Windows Update أو System Preferences على Mac وتأكد من تثبيت جميع التحديثات المتاحة. معظم هجمات برامج الفدية تستغل ثغرات في أنظمة قديمة. فعّل التحديثات التلقائية حتى لا تضطر للتفكير في هذا الأمر مجدداً.
> تحذير مهم: لا تؤجل التحديثات الأمنية أبداً حتى لو كانت تستغرق وقتاً. الدقائق التي تنتظرها أفضل بكثير من أيام التعافي من هجوم.
الخطوة الثانية: تفعيل Controlled Folder Access
في Windows، اذهب إلى: Windows Security ← Virus & threat protection ← Ransomware protection ← Controlled Folder Access، ثم فعّل الخاصية. هذه الميزة تمنع أي برنامج غير موثوق من التعديل على مجلداتك الحساسة.
الخطوة الثالثة: إنشاء نظام نسخ احتياطي متعدد الطبقات
اتبع قاعدة 3-2-1 الذهبية في النسخ الاحتياطي:
– 3 نسخ من بياناتك المهمة.
– 2 وسيلة تخزين مختلفة (مثل قرص صلب خارجي وخدمة سحابية).
– 1 نسخة في موقع مختلف تماماً عن موقعك الحالي.
جدوِل النسخ الاحتياطي التلقائي على أساس يومي للملفات المهمة وأسبوعي للنظام بالكامل.
الخطوة الرابعة: تثبيت برنامج حماية متخصص
لا تعتمد فقط على برنامج واحد. ثبّت برنامج مكافحة فيروسات رئيسي وأضف Malwarebytes كطبقة ثانية. تأكد من تفعيل الحماية في الوقت الفعلي (Real-time protection) في كلا البرنامجين.
الخطوة الخامسة: تأمين البريد الإلكتروني
– لا تفتح مرفقات من جهات مجهولة أبداً.
– تحقق دائماً من عنوان البريد الإلكتروني للمرسل وليس فقط اسمه.
– فعّل فلترة البريد العشوائي على مستوى متقدم.
– استخدم خدمات مثل Gmail أو Outlook التي تفحص المرفقات تلقائياً.
الخطوة السادسة: تطبيق مبدأ أقل الصلاحيات
لا تستخدم حساب المسؤول (Administrator) في عملك اليومي. أنشئ حساباً عادياً للاستخدام اليومي، واحتفظ بحساب المسؤول فقط لمهام التثبيت والإعدادات. هذا الإجراء البسيط يمنع كثيراً من الهجمات من الانتشار.
الخطوة السابعة: تفعيل المصادقة الثنائية
فعّل المصادقة الثنائية على حسابات البريد والتخزين السحابي والأعمال. استخدم تطبيقات مثل Google Authenticator أو Authy بدلاً من الرسائل النصية كلما أمكن.
وهنا تكمن أهمية حماية من برامج الفدية الشاملة، فهي لا تعتمد على أداة واحدة بل على منظومة متكاملة من الإجراءات المتراكبة التي يصعب اختراقها.
—
فوائد تطبيق هذه الحماية
حين تطبّق هذه الخطوات بجدية، لن تحمي نفسك من الهجمات فحسب، بل ستحقق فوائد أشمل:
توفير المال: متوسط دفع فدية في هجوم واحد تجاوز 200,000 دولار عام 2023 وفقاً لتقارير Sophos. الحماية المسبقة تكلفك أقل بكثير.
الاستمرارية في العمل: النسخ الاحتياطية تعني أنه حتى لو تعرضت للهجوم، يمكنك العودة للعمل خلال ساعات بدلاً من أسابيع.
حماية سمعتك: إذا كنت تدير موقعاً أو عملاً تجارياً، فالهجوم الناجح يضر بثقة عملائك بشكل بالغ.
راحة البال: لا تقدّر راحة البال بثمن حين تعرف أن بياناتك محمية ومؤمّنة.
—
نصائح إضافية وأفضل الممارسات
استخدم VPN عند الاتصال بشبكات عامة: شبكات الواي فاي في المقاهي والمطارات بيئة مثالية للمهاجمين.
راجع صلاحيات التطبيقات بانتظام: احذف التطبيقات التي لا تستخدمها وتحقق من الصلاحيات التي تطلبها التطبيقات الجديدة.
تدرّب نفسك على التعرف على رسائل التصيد: هناك دورات مجانية ممتازة على منصة Cybrary وKnowBe4 تساعدك على التمييز بين الرسائل الحقيقية والمزيفة.
قم بمحاكاة خطة التعافي: مرة كل ستة أشهر، جرّب فعلاً استعادة ملفاتك من النسخة الاحتياطية. كثير من الناس يكتشفون أن نسخهم الاحتياطية لا تعمل عند الحاجة الفعلية.
للمستخدمين المتقدمين: فكر في استخدام بيئات افتراضية (Virtual Machines) لفتح الملفات المشبوهة واختبارها بأمان.
—
الأخطاء الشائعة التي يجب تجنبها
خطأ 1: الاعتقاد بأنك لست هدفاً
“أنا شخص عادي، من سيهاجمني؟” هذه العقلية خاطئة تماماً. معظم الهجمات عشوائية وتستهدف أي جهاز غير محمي.
خطأ 2: النسخ الاحتياطي على نفس الجهاز
نسخة احتياطية على نفس القرص الصلب المصاب لا قيمة لها. يجب أن تكون النسخة منفصلة وغير متصلة دائماً بالجهاز.
خطأ 3: الدفع للمهاجمين
وكالات الأمن الدولية وخبراء الأمن السيبراني يؤكدون جميعاً: الدفع لا يضمن استعادة البيانات، بل يشجع المهاجمين على الاستمرار.
خطأ 4: إهمال تحديثات البرامج
الثغرات الأمنية في برامج مكتبية مثل Word وExcel وAdobe Reader كانت مسؤولة عن كثير من الهجمات الكبرى.
خطأ 5: كلمات المرور الضعيفة أو المكررة
إذا اخترق المهاجم حساباً واحداً وكانت كلمة المرور مكررة، سيصل إلى كل حساباتك. استخدم مدير كلمات مرور مثل Bitwarden أو 1Password.
خطأ 6: تعطيل جدار الحماية لأنه “يبطئ الإنترنت”
هذا مقايضة خاطئة تماماً. جدار الحماية طبقة دفاعية أساسية لا يمكن التضحية بها.
—
كيف تحافظ على مستوى حماية عالٍ على المدى البعيد؟
الأمن الرقمي ليس مشروعاً يُنجز مرة واحدة، بل ممارسة مستمرة. إليك كيف تحافظ على مستوى حمايتك:
خصص يوماً شهرياً للأمن الرقمي: راجع فيه التحديثات المعلّقة، تحقق من النسخ الاحتياطية، وراجع صلاحيات التطبيقات.
اشترك في نشرات الأمن السيبراني: مثل Krebs on Security أو نشرة وكالة CISA الأمريكية للبقاء على اطلاع بالتهديدات الجديدة.
طوّر مهاراتك تدريجياً: ابدأ بدورة مجانية في Coursera أو edX حول أساسيات الأمن السيبراني وتدرج نحو شهادات مثل CompTIA Security+.
شارك معرفتك مع محيطك: علّم أفراد عائلتك وزملاءك أساسيات الأمن الرقمي. أنت في أمان أكبر حين يكون من حولك أيضاً واعين بهذه المخاطر.
راجع خطة الاستجابة للحوادث: ماذا ستفعل إذا تعرضت للهجوم؟ ضع خطة مكتوبة تتضمن من تتصل به، وكيف تعيد تشغيل أنظمتك، وأين نسخك الاحتياطية.
—
خلاصة القول: الحماية قرار تتخذه اليوم
لا يوجد نظام آمن بنسبة 100%، لكن الفرق الحقيقي يكمن في جعل جهازك وبياناتك هدفاً صعباً وغير مجدٍ للمهاجمين. ما شاركته معك في هذا المقال ليس نظرية أكاديمية، بل خطوات طبّقتها بنفسي وأوصي بها كل من يسألني عن الأمن الرقمي. حماية من برامج الفدية تبدأ بقرار بسيط: أن تأخذ أمنك الرقمي بجدية من اليوم وليس غداً. لا تنتظر أن تتعرض لهجوم لتدرك أهمية ما قرأته. ابدأ بتفعيل النسخ الاحتياطي، ثم تحديث نظامك، ثم بقية الخطوات تدريجياً. وتذكر دائماً أن برامج الفدية تنتشر بسرعة مذهلة، لكن الوقاية منها أسهل بكثير مما تتخيل حين تبدأ فعلاً بالتطبيق.
—
أسئلة شائعة
س1: هل يمكنني استعادة ملفاتي بعد الإصابة ببرامج الفدية دون دفع الفدية؟
في بعض الحالات نعم. موقع NoMoreRansom.org يوفر أدوات فك تشفير مجانية لأنواع كثيرة من هذه البرامج. كذلك إذا كانت لديك نسخة احتياطية سابقة للإصابة، يمكنك الاستعادة منها بعد تنظيف الجهاز بالكامل.
س2: هل أجهزة Mac محمية تلقائياً من هذا النوع من الهجمات؟
أجهزة Mac أقل استهدافاً تاريخياً، لكنها ليست محصّنة. سُجّلت هجمات فدية على أجهزة Mac وعددها في ازدياد. تطبيق نفس مبادئ الحماية ضروري بغض النظر عن نظام التشغيل.
س3: هل يكفي برنامج مكافحة الفيروسات المجاني للحماية؟
يوفر حماية أساسية، لكن البرامج المدفوعة تقدم طبقات حماية إضافية متخصصة مثل المراقبة السلوكية وحماية مجلدات بعينها. للاستخدام الشخصي البسيط قد يكفي المجاني، لكن للعمل والبيانات الحساسة استثمر في برنامج متكامل.
س4: كم مرة يجب أن أعمل نسخة احتياطية من بياناتي؟
يعتمد ذلك على أهمية بياناتك وتكرار تغييرها. للملفات اليومية المهمة: نسخ يومي. للنظام بالكامل: نسخ أسبوعي. للمشاريع المهمة: نسخ فوري بعد كل تغيير جوهري.
س5: ماذا أفعل إذا اكتشفت أن جهازي مصاب الآن؟
أولاً: افصل الجهاز عن الإنترنت والشبكة المحلية فوراً لمنع انتشار الإصابة. ثانياً: لا تدفع الفدية. ثالثاً: تواصل مع متخصص أمن سيبراني أو اتصل بمركز استجابة الطوارئ الحاسوبية في بلدك. رابعاً: راجع موقع NoMoreRansom.org للبحث عن أداة فك تشفير مناسبة.