
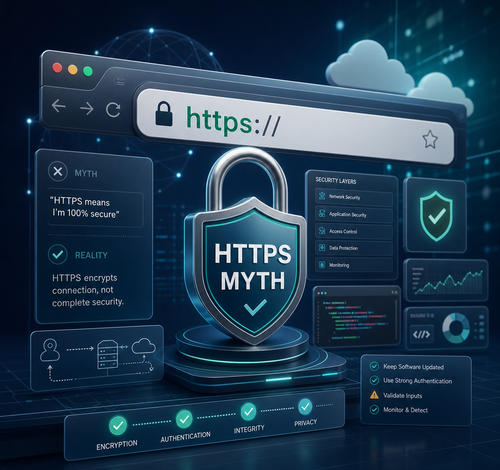
قفل HTTPS لا يعني أن الموقع آمن — وهذا ما لا يخبرك به أحد
مقدمة: لماذا يخدعنا القفل الأخضر كل يوم؟
كم مرة دخلت موقعاً ورأيت قفل HTTPS في شريط العنوان فاطمأننت تماماً وأدخلت بياناتك دون تفكير؟ أنا شخصياً كنت أفعل ذلك لسنوات، حتى اكتشفت الحقيقة التي غيّرت نظرتي كلياً لموضوع أمان المواقع. الحقيقة المزعجة هي أن القفل الأخضر لا يعني أكثر من أن الاتصال بينك وبين الموقع مشفّر — وهذا شيء جيد بالتأكيد، لكنه لا يخبرك شيئاً عن نوايا الموقع نفسه، ولا عن من يديره، ولا عن ما يفعله ببياناتك بعد أن تصله. في هذا المقال سأكشف لك هذه الفكرة بالكامل، خطوة بخطوة، حتى تتعامل مع الإنترنت بعيون مفتوحة.
ما الذي يجب أن تعرفه أولاً؟
دعني أبدأ بالأساسيات. بروتوكول HTTPS هو اختصار لـ HyperText Transfer Protocol Secure، وهو النسخة المشفّرة من بروتوكول HTTP الذي يُستخدم لنقل البيانات بين متصفحك والخادم. التشفير هنا يعتمد على شهادة SSL/TLS التي يحصل عليها صاحب الموقع من جهات إصدار معتمدة.
المشكلة الحقيقية؟ أن الحصول على هذه الشهادة أصبح سهلاً ومجانياً تماماً. منصة Let’s Encrypt مثلاً تمنح شهادات SSL لأي شخص خلال دقائق دون أي تحقق من هويته أو نواياه. هذا يعني أن موقعاً للاحتيال يمكنه أن يحمل نفس القفل الأخضر الذي يحمله موقع بنكك.
الفرق الذي لا ينتبه إليه معظم الناس هو الفرق بين:
- تشفير الاتصال: الذي يوفره HTTPS فعلاً ويمنع أي طرف ثالث من التنصت على البيانات أثناء نقلها
- أمان الموقع نفسه: الذي يعتمد على عوامل كثيرة أخرى لا علاقة لها بوجود قفل من عدمه
باختصار: HTTPS يحميك من التنصت على الطريق، لكنه لا يحميك من السارق الذي ينتظرك في نهاية الطريق.
الأدوات والمتطلبات التي ستحتاجها
لكي تتمكن من تقييم أمان أي موقع بشكل صحيح وليس الاعتماد على القفل وحده، إليك الأدوات التي أستخدمها شخصياً:
أدوات التحقق من الموقع:
- VirusTotal — يفحص الرابط عبر أكثر من 70 محرك أمني في نفس الوقت، مجاني وسريع
- Google Safe Browsing Transparency Report — يتحقق مما إذا كان Google وضع الموقع على قائمة التحذير
- Whois Lookup — يكشف لك معلومات تسجيل النطاق وعمره، الموقع الجديد جداً غالباً مشبوه
- SSL Labs Server Test — يفحص جودة شهادة SSL ومستوى تهيئة الخادم
إضافات المتصفح المفيدة:
- Web of Trust (WOT) — يُقيّم المواقع بناءً على تجارب المستخدمين
- uBlock Origin — يحجب المحتوى الخبيث والإعلانات الضارة
عوامل يجب فحصها يدوياً:
- عمر النطاق (الموقع الجديد بأيام أو أسابيع يستحق الحذر)
- وجود صفحة “من نحن” واضحة مع معلومات تواصل حقيقية
- مراجعة بروتوكول HTTPS الفعلي وليس مجرد وجوده
متى تحتاج فعلاً لفهم هذا الموضوع؟
هذا الموضوع يصبح حرجاً جداً في هذه المواقف تحديداً:
عند التسوق الإلكتروني: كثير من مواقع الاحتيال تستهدف المتسوقين أثناء مواسم العروض. يضعون قفل HTTPS وأسعاراً مغرية، وينتهي الأمر بأنك دفعت ولم تستلم شيئاً.
عند تسجيل الدخول بحسابات مهمة: إذا كنت ستدخل بيانات جيميل أو حساب البنك أو أي خدمة حساسة عبر رابط وصلك في بريد إلكتروني، فمجرد وجود HTTPS لا يكفي للتحقق من أن الصفحة حقيقية.
عند تنزيل برامج أو ملفات: بعض المواقع المشبوهة تستضيف ملفات ضارة وتحمل شهادة SSL كاملة.
عند إدخال بيانات شخصية أو مالية: هذا هو السياق الأخطر، ويجب فيه التحقق من عدة طبقات أمان وليس طبقة واحدة فقط.
للمدونين وأصحاب المواقع: فهم هذا الموضوع يساعدك على بناء ثقة حقيقية مع زوارك، لأن تقديم موقع آمن فعلاً وليس فقط من الشكل يعكس احترافيتك.
دليل عملي خطوة بخطوة: كيف تتحقق من أمان موقع بشكل صحيح
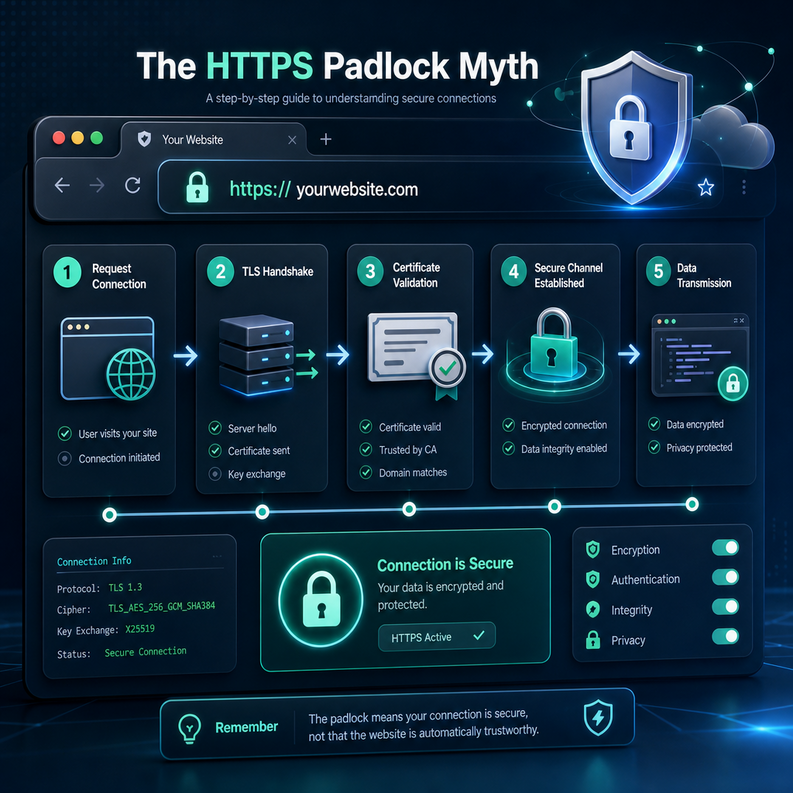
سأعطيك هنا المنهجية الكاملة التي أتبعها شخصياً عند زيارة أي موقع غير مألوف:
الخطوة الأولى — ابدأ بالرابط نفسه: قبل أي شيء، انظر للرابط بعناية. هل اسم النطاق صحيح تماماً؟ مواقع التصيد تستخدم أسماء شبيهة مثل paypa1.com بدلاً من paypal.com. وجود قفل HTTPS في هذا الموقع المزيف لن يغير شيئاً من خطورته.
الخطوة الثانية — تحقق من عمر النطاق: اذهب إلى أي أداة Whois Lookup وأدخل النطاق. إذا كان عمر الموقع أسابيع أو أشهر قليلة مع ادعاءات ضخمة، فهذا مؤشر تحذيري واضح.
الخطوة الثالثة — افحص الموقع على VirusTotal: انسخ الرابط وافحصه على VirusTotal.com. إذا أشار أي محرك أمني إلى مشكلة، لا تتجاهل التحذير حتى لو كان المحركات الأخرى تقول إنه آمن.
الخطوة الرابعة — ابحث عن معلومات الاتصال: الموقع الشرعي دائماً يوفر عنواناً فعلياً، بريداً إلكترونياً، وربما رقم هاتف. إذا وجدت صفحة “اتصل بنا” فارغة أو تحتوي على نموذج فقط دون أي معلومات، كن حذراً.
الخطوة الخامسة — ابحث عن اسم الموقع في Google: اكتب اسم الموقع متبوعاً بكلمة “احتيال” أو “scam” بالإنجليزية. تجارب المستخدمين الآخرين هي من أقوى المؤشرات على مصداقية الموقع. هذا جزء أساسي من فهم أمان المواقع الحقيقي.
الخطوة السادسة — راجع سياسة الخصوصية: الموقع الجدي يملك سياسة خصوصية واضحة ومحدّثة. إذا وجدت سياسة مكتوبة بشكل مبهم أو مترجمة ترجمة آلية رديئة، فهذا علامة على أن الموقع لم يُبنَ بجدية.
تحذير مهم: لا تدخل أي بيانات بطاقة ائتمانية أو كلمة مرور في موقع لا تعرفه حتى لو أكملت كل الخطوات وبدا آمناً — إذا كان الشك قائماً، لا تفعل.
الفوائد الحقيقية من فهم هذا الموضوع
عندما تفهم الفرق الحقيقي بين HTTPS وبين الأمان الكامل، تكتسب قدرة دفاعية مهمة جداً:
- حماية بياناتك المالية من مواقع الاحتيال التي تبدو احترافية للوهلة الأولى
- حماية هويتك الرقمية من هجمات التصيد الاحتيالي التي تزداد تطوراً كل عام
- اتخاذ قرارات أذكى عند التعامل مع خدمات جديدة عبر الإنترنت
- توفير المال والوقت الضائع في استرداد حسابات مخترقة أو متابعة قضايا احتيال
- لأصحاب المواقع: فهم هذا الموضوع يساعدك على تقديم تجربة أمان متكاملة لزوارك لا تعتمد فقط على الشهادة
نصائح إضافية وأفضل الممارسات
بعد سنوات من العمل في مجال التقنية، هذه هي النصائح التي تبقى معي دائماً:
استخدم مدير كلمات مرور: أدوات مثل Bitwarden أو 1Password تتحقق تلقائياً من أن الموقع الذي تُدخل فيه كلمة مرورك هو نفس الموقع الذي حفظتها له، وهذا يصد هجمات التصيد بفعالية كبيرة.
فعّل المصادقة الثنائية دائماً: حتى لو سُرقت كلمة مرورك من موقع احتيالي، المصادقة الثنائية تمنع المهاجم من الدخول لحساباتك الأصلية.
ثق بالغريزة: إذا شعرت بأن شيئاً ما غير طبيعي في تصميم الموقع أو في طريقة طلبه للبيانات، هذا الشعور عادةً له سبب.
تحديث المتصفح دائماً: المتصفحات الحديثة تضيف قوائم تحذير من المواقع الخطيرة المعروفة، ولن تستفيد من هذه الحماية إن كنت تستخدم نسخة قديمة.
للمطوّرين وأصحاب المواقع: احرص على استخدام شهادات SSL معتمدة من جهات موثوقة، وفعّل HSTS، واحصل على شهادة EV إن كنت تدير موقعاً تجارياً لإضافة طبقة مصداقية مرئية.
الأخطاء الشائعة التي يقع فيها الجميع
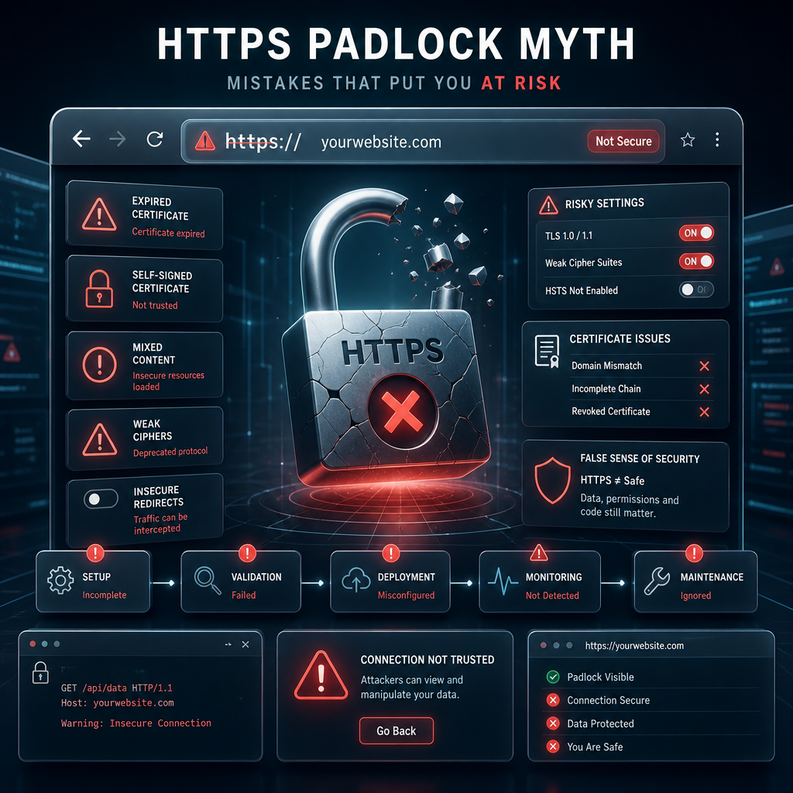
الخطأ الأول — الاعتقاد بأن القفل = الأمان الكامل: هذه هي المشكلة الأساسية التي ناقشناها. القفل يعني التشفير فقط، وليس نظافة الموقع أو نوايا أصحابه.
الخطأ الثاني — تجاهل تحذيرات المتصفح: حين يُظهر لك المتصفح رسالة تحذير حمراء عن موقع، كثيرون يضغطون “تجاوز” دون قراءة. هذا خطأ فادح قد يكلفك كثيراً.
الخطأ الثالث — عدم التحقق من النطاق بدقة: فرق حرف واحد في اسم النطاق يكفي لأن يكون الموقع مختلفاً تماماً. دائماً اقرأ الرابط كاملاً قبل إدخال أي بيانات.
الخطأ الرابع — الثقة المفرطة بناءً على التصميم: المحتالون اليوم يستطيعون نسخ تصميمات مواقع شهيرة بدقة مذهلة. التصميم الجميل لا يعني شيئاً بمعزل عن التحقق الفعلي.
الخطأ الخامس — عدم تحديث معلوماتهم الأمنية: تهديدات الإنترنت تتطور باستمرار. من يعتمد على معرفة اكتسبها قبل سنوات دون تحديث سيجد نفسه دائماً متأخراً خطوة عن المهاجمين.
كيف تبقى محمياً على المدى البعيد؟
الأمن الرقمي ليس إعداداً تفعّله مرة واحدة وتنسى، بل هو عادة مستمرة. إليك كيف تبني هذه العادة:
اشترك في نشرات أمنية موثوقة: مثل نشرات Krebs on Security أو Have I Been Pwned حتى تعرف إذا ظهرت بياناتك في تسريبات.
راجع الأذونات الممنوحة لتطبيقاتك كل بضعة أشهر وأزل ما لا تحتاجه.
قم بتدقيق أمني دوري لحساباتك: افحص الأجهزة المتصلة بحساباتك المهمة، وأزل أي جهاز غير معروف.
للمواقع والمدونات: راجع إعدادات الأمان ربع سنوياً على الأقل، وتأكد من تحديث الشهادات والإضافات والقوالب.
علّم من حولك: الحلقة الأضعف في أمانك الرقمي أحياناً تكون شخصاً قريباً منك يستخدم نفس الشبكة أو يشاركك حسابات. نشر الوعي يحميك أنت أيضاً.
خلاصة: القفل ليس ضماناً، والوعي هو سلاحك الحقيقي
بعد كل ما قرأته، أتمنى أن تكون نظرتك لـ قفل HTTPS قد تغيّرت. ليس لأن HTTPS سيء — بل لأنه جيد وضروري لكنه غير كافٍ وحده. أمان المواقع الحقيقي يبنى من طبقات متعددة: التشفير، التحقق من الهوية، الممارسات الأمنية السليمة، والأهم من كل ذلك — وعيك الشخصي أنت كمستخدم. لا تدع القفل الأخضر يخدرك، وابدأ من اليوم بتطبيق المنهجية التي شاركتها معك في هذا المقال. إذا وجدت المقال مفيداً، شاركه مع شخص تعرفه لأنك قد تحميه من موقف صعب مستقبلاً.
أسئلة شائعة
هل موقع HTTP بدون قفل خطير دائماً؟ ليس دائماً بالمعنى الكامل، لكنه بالتأكيد أقل أماناً لأن بياناتك تنتقل بدون تشفير. لا تُدخل أي معلومات شخصية أو مالية في موقع HTTP أبداً.
هل يمكن أن يكون موقع HTTPS وسيلة للاحتيال؟ نعم تماماً، وهذا هو جوهر هذا المقال. مواقع الاحتيال تحصل على شهادات SSL مجانية بسهولة. HTTPS يعني أن الاتصال مشفّر فقط، لا أكثر.
ما الفرق بين شهادة SSL العادية وشهادة EV؟ شهادة EV أو Extended Validation تتطلب تحققاً أعمق من هوية الشركة وتُظهر اسمها بجانب القفل في بعض المتصفحات. إنها أكثر موثوقية لكنها أيضاً ليست ضماناً مطلقاً.
كيف أعرف إذا كان الموقع قد سرق بياناتي من قبل؟ يمكنك زيارة موقع haveibeenpwned.com وإدخال بريدك الإلكتروني لتعرف إذا كان ضمن تسريبات بيانات معروفة.
هل استخدام VPN يحل هذه المشكلة؟ الـ VPN يضيف طبقة تشفير إضافية لاتصالك ويخفي نشاطك من مزود الإنترنت، لكنه لا يحميك من إدخال بياناتك في موقع احتيالي. الوعي والتحقق اليدوي لا يعوضهما أي أداة.



