
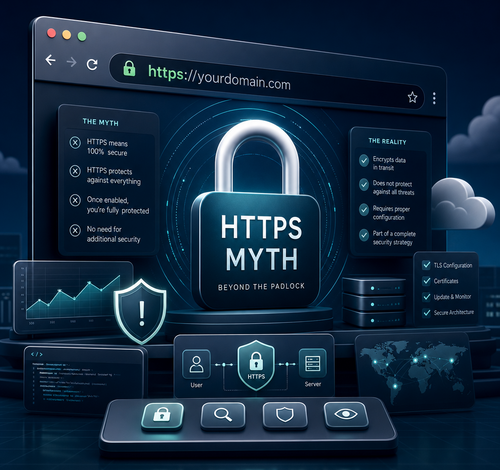
أسطورة قفل HTTPS: هل يعني الأمان الكامل فعلاً؟
مقدمة: لا تقع في هذا الفخ الشائع
هل سبق أن نظرت إلى شريط العنوان في متصفحك، رأيت قفل HTTPS، وقلت في نفسك “بخير، الموقع آمن”؟ أنا شخصياً كنت أفعل هذا لسنوات، حتى اكتشفت أن هذا الاعتقاد خاطئ تماماً وقد يعرضك لمخاطر حقيقية. الحقيقة هي أن أسطورة قفل HTTPS منتشرة بشكل مخيف حتى بين المهتمين بالتقنية، وليس فقط المبتدئين. في هذا المقال، سأكشف لك بالتفصيل لماذا أمان المواقع أعمق بكثير من مجرد رمز قفل صغير، وكيف تحمي نفسك فعلاً على الإنترنت.
ما الذي يجب أن تعرفه أولاً؟
دعني أبدأ من الأساس. بروتوكول HTTPS هو اختصار لـ HyperText Transfer Protocol Secure، وهو نسخة مشفرة من بروتوكول HTTP التقليدي الذي يستخدمه الإنترنت لنقل البيانات. الفكرة الجوهرية هنا بسيطة: عندما تزور موقعاً يعمل بـ HTTPS، فإن البيانات التي تنتقل بينك وبين الخادم تكون مشفرة، أي أن أي شخص يحاول اعتراضها في الطريق لن يستطيع قراءتها.
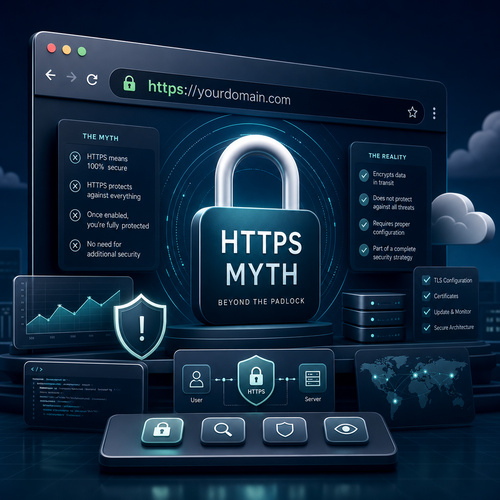
هذا جيد، أليس كذلك؟ بالطبع. لكن هنا يقع الخطأ الكبير: الكثير من الناس يعتقدون أن HTTPS يعني أن الموقع نفسه موثوق، آمن، وليس فيه نية سيئة. والحقيقة هي العكس تماماً.
شهادة SSL/TLS التي تُنتج رمز القفل هذا لا تثبت شيئاً سوى أن الاتصال بين جهازك والخادم مشفر. أي شخص، بما في ذلك المحتالون ومواقع التصيد الاحتيالي، يمكنه الحصول على شهادة SSL مجانية في دقائق عبر خدمات مثل Let’s Encrypt. وهذا يعني ببساطة أن موقع احتيال يسرق بيانات بطاقتك البنكية يمكن أن يحمل قفل HTTPS بكل راحة ضمير.
الأدوات والمتطلبات التي تحتاجها
قبل أن نتعمق في الشرح، هذه هي الأدوات التي أنصحك باستخدامها لتقييم أمان أي موقع تزوره:
أدوات مجانية للتحقق من المواقع:
- Google Safe Browsing – أداة مجانية من جوجل للتحقق من سمعة أي رابط قبل فتحه
- VirusTotal – ارفع رابط أي موقع وسيفحصه بأكثر من 70 محرك أمان في وقت واحد
- Whois Lookup – للتحقق من عمر النطاق وهوية المالك، مفيد جداً لكشف المواقع الجديدة المشبوهة
- SSL Labs من Qualys – لفحص جودة شهادة SSL وإعدادات التشفير بشكل احترافي
إضافات المتصفح المفيدة:
- Web of Trust (WOT) – تعطيك تقييماً مجتمعياً لكل موقع
- uBlock Origin – يمنع الكثير من الروابط الضارة تلقائياً
متطلبات المعرفة الأساسية:
- فهم بسيط لكيفية عمل المتصفحات
- معرفة الفرق بين HTTP و HTTPS
- القدرة على قراءة عنوان URL وتحليله
متى يجب أن تهتم بهذا الموضوع بالتحديد؟
هذا الموضوع ليس مجرد معلومة نظرية تقرأها وتنساها. هناك مواقف محددة يجب فيها أن تكون متيقظاً بشكل خاص:
عند إدخال بيانات حساسة: أي وقت تكتب فيه رقم بطاقة ائتمانية، كلمة مرور، أو بيانات شخصية، يجب أن تتحقق من الموقع بأكثر من مجرد النظر إلى قفل HTTPS.
عند الوصول عبر روابط في البريد الإلكتروني: هجمات التصيد الاحتيالي تعتمد بشكل كبير على إرسال روابط تبدو مشروعة، وكثيراً منها يحمل شهادة SSL الآن.
عند استخدام شبكات Wi-Fi عامة: حتى لو كان الموقع يعمل بـ HTTPS، فإن الاتصال بشبكات مجهولة يضيف طبقات من المخاطر.
عند إدارة موقعك الإلكتروني: إذا كنت مطوراً أو صاحب موقع، فأنت بحاجة لفهم أن تركيب SSL ليس نهاية رحلة الأمان، بل بدايتها فقط.
للطلاب والباحثين: عند البحث عن معلومات حساسة أو الوصول إلى مصادر أكاديمية، من الضروري التحقق من مصداقية المواقع.
الدليل التفصيلي: كيف تتحقق من أمان موقع بشكل صحيح؟
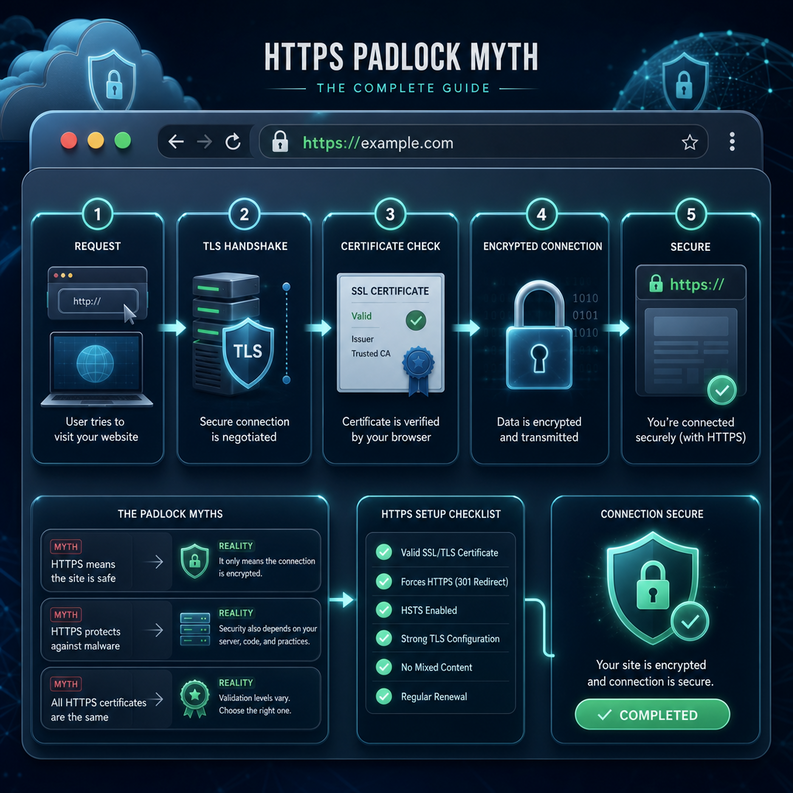
الآن دعنا نتحدث عملياً. سأعطيك خطوات واضحة يمكنك تطبيقها فوراً لتقييم أي موقع بشكل صحيح، بدلاً من الاعتماد فقط على وجود قفل HTTPS.
الخطوة الأولى: افحص عنوان URL بعناية قبل أي شيء، انظر إلى رابط الموقع بالكامل. هل الاسم صحيح؟ كثير من مواقع التصيد تستخدم أسماء مشابهة مثل paypa1.com بدلاً من paypal.com. الفرق حرف واحد قد يكلفك كل مدخراتك. تأكد من النطاق الرئيسي وليس مجرد البداية.
> تحذير مهم: المحتالون يشترون نطاقات تشبه النطاقات الأصلية بشكل مدروس، وينشئون مواقع طبق الأصل مع شهادة SSL كاملة.
الخطوة الثانية: تحقق من عمر النطاق استخدم خدمة Whois واكتب اسم النطاق. إذا كان النطاق مسجلاً منذ أسابيع قليلة، فهذه إشارة تحذيرية. المواقع المشروعة عادةً تكون قديمة ولها تاريخ.
الخطوة الثالثة: ابحث عن تقييمات الموقع ابحث في جوجل عن اسم الموقع مع كلمة “احتيال” أو “تقييم”. الموقع المشبوه عادةً سيكون له آثار في منتديات الشكاوى أو مواقع المراجعات.
الخطوة الرابعة: استخدم VirusTotal انسخ رابط الموقع والصقه في VirusTotal.com. الخدمة ستفحصه فورياً وتخبرك إذا كان مصنفاً كضار من أي محرك أمان.
الخطوة الخامسة: افحص تفاصيل الشهادة اضغط على القفل في متصفحك واختر “عرض الشهادة”. تحقق من اسم الجهة المُصدِرة والتواريخ. الشهادات المجانية جداً من جهات مجهولة قد تكون علامة تحذيرية في السياق الصحيح.
الخطوة السادسة: انتبه لعلامات التصميم الأخطاء اللغوية، الصور الرديئة، الروابط المكسورة، وغياب صفحات “من نحن” و”سياسة الخصوصية” كلها إشارات تحذير حتى لو كان الموقع يحمل شهادة SSL.
في النهاية، تذكر أن أمان المواقع الحقيقي يُقاس بمجموعة من العوامل معاً، وليس برمز قفل منفرد.
الفوائد والأهمية: لماذا هذا الفهم يغير كل شيء؟
عندما تدرك الفرق بين تشفير الاتصال وموثوقية الموقع، تتغير طريقة تعاملك مع الإنترنت بشكل جذري. إليك الفوائد العملية:
تحسين الأمان الشخصي: ستتوقف عن الوقوع في مواقع التصيد التي تعتمد على قفل HTTPS لإيهامك بالأمان.
حماية البيانات المالية: معظم عمليات الاحتيال المالي الإلكتروني تعتمد على هذا الخطأ الإدراكي بالضبط.
صنع قرارات رقمية أذكى: ستصبح قادراً على تقييم المواقع بشكل موضوعي وإرشاد الآخرين من حولك.
تقليل التعرض للبرمجيات الخبيثة: كثير من مواقع توزيع البرمجيات الضارة الآن تعمل بـ HTTPS لأن الحصول على الشهادة أصبح سهلاً ومجانياً.
نصائح إضافية وممارسات أفضل
استخدم مدير كلمات المرور: أدوات مثل Bitwarden أو 1Password تتحقق تلقائياً من تطابق النطاق قبل ملء بيانات الدخول، مما يحميك من مواقع التصيد حتى لو بدت متطابقة بصرياً.
فعّل المصادقة الثنائية دائماً: حتى لو سُرقت كلمة مرورك من موقع HTTPS مزيف، فإن المصادقة الثنائية تضيف حاجزاً إضافياً.
تعلّم قراءة روابط URL بعمق: النطاق الفرعي ليس النطاق الرئيسي. مثلاً، google.com.phishing.site نطاقه الرئيسي هو phishing.site وليس google.com.
راجع حسابك البنكي بانتظام: حتى مع كل الاحتياطات، المراجعة الدورية تمكّنك من اكتشاف أي معاملة مشبوهة مبكراً.
الأخطاء الشائعة التي يقع فيها الناس
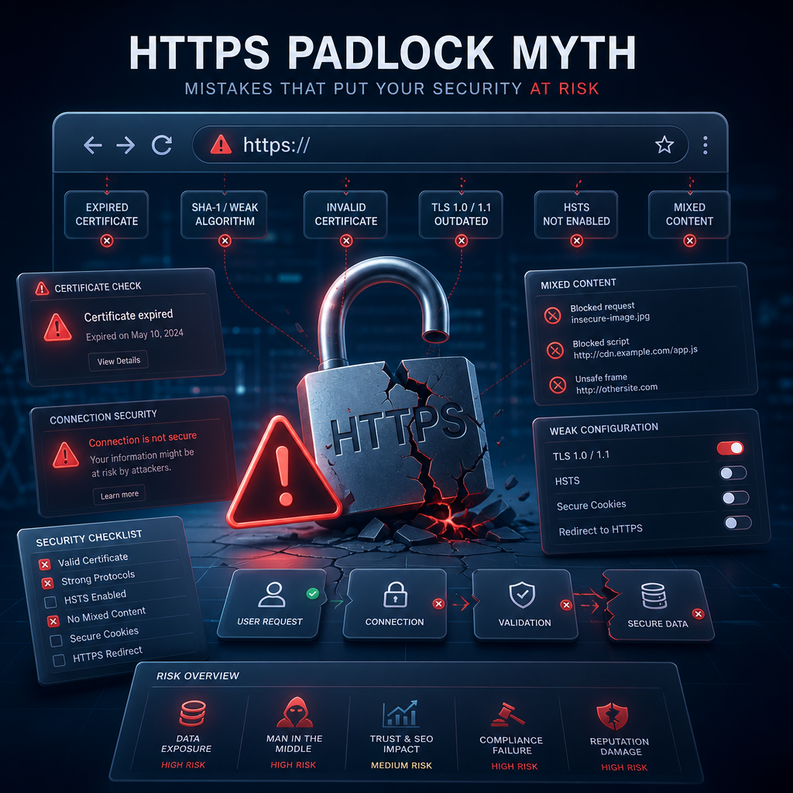
الخطأ الأول: الثقة العمياء بأي موقع يحمل HTTPS كما شرحنا، القفل يعني فقط أن الاتصال مشفر. لا يعني أن الطرف الآخر أمين.
الخطأ الثاني: تجاهل تحذيرات المتصفح عندما يعطيك متصفحك تحذيراً بشأن شهادة منتهية أو غير موثوقة، لا تضغط “متابعة” بتهاون. هذا التحذير موجود لسبب وجيه.
الخطأ الثالث: عدم التحقق من الرابط كاملاً كثيرون ينظرون فقط لبداية الرابط ويتجاهلون بقيته. احرص على قراءة النطاق الرئيسي بالكامل.
الخطأ الرابع: تصفح الإنترنت بدون أدوات حماية عدم استخدام أي إضافة للمتصفح أو برنامج حماية يجعلك هدفاً سهلاً، خاصة على شبكات Wi-Fi العامة.
الخطأ الخامس: تجاهل تحديث المتصفح المتصفحات الحديثة تحتوي على قوائم سوداء متحدثة للمواقع الخطيرة. إذا كنت تستخدم نسخة قديمة، فأنت تفقد هذه الحماية.
تحسينات طويلة الأمد: كيف تبني عادات رقمية أكثر أماناً؟
الأمن الرقمي ليس حدثاً واحداً، بل هو عادة يومية. إليك كيف تبني هذه العادة بشكل مستدام:
ابنِ وعيك الأمني بشكل تدريجي: اقرأ مصادر موثوقة مثل Krebs on Security أو مدونة Cloudflare بشكل منتظم. ساعة في الأسبوع تكفي لإبقائك محدثاً.
أنشئ بروتوكولاً شخصياً: حدد قواعد ثابتة لنفسك مثل “لن أدخل بيانات بطاقتي إلا في مواقع أعرفها جيداً أو تحققت منها”.
علّم من حولك: المعرفة التي لا تنتشر لا تفيد كثيراً. شارك هذه المعلومات مع عائلتك وأصدقائك، فكثير من ضحايا الاحتيال الإلكتروني يقعون بسبب جهل بسيط يمكن تصحيحه.
راجع إعدادات الأمان دورياً: كل ثلاثة أشهر، راجع تطبيقاتك وحساباتك وكلمات مرورك وصلاحيات التطبيقات.
خلاصة: الأمان الحقيقي يبدأ من الفهم الصحيح
الرسالة الأساسية من كل ما قرأته اليوم هي هذه: قفل HTTPS أداة مهمة وضرورية، لكنها ليست شهادة أمان شاملة. إنها تحمي الاتصال، لا تحمي نيّة الطرف الآخر. وإذا أردنا أن نتحدث عن أمان المواقع بشكل حقيقي، فنحن نتحدث عن منظومة متكاملة من الممارسات والأدوات والوعي الرقمي.
لا تدع رمزاً صغيراً يقرر لك مدى الثقة. خذ ثلاثين ثانية إضافية قبل إدخال أي بيانات حساسة، واستخدم الأدوات التي ذكرناها. هذه الثلاثون ثانية قد تحمي سنوات من مدخراتك أو سمعتك الرقمية.
إذا وجدت هذا المقال مفيداً، أنصحك بمشاركته مع أي شخص تعرفه يستخدم الإنترنت، لأن هذه المعلومة تحديداً لا يعرفها معظم الناس.
أسئلة شائعة
هل يجب أن أتجنب المواقع التي لا تحمل HTTPS؟ بالتأكيد يجب أن تكون أكثر حذراً معها، خاصة إذا طُلب منك إدخال بيانات. لكن حتى مواقع HTTPS تحتاج للتحقق منها كما شرحنا.
هل يمكن للمحتالين الحصول على شهادة SSL بسهولة؟ نعم، خدمات مثل Let’s Encrypt تمنح شهادات SSL مجانية وتلقائية لأي شخص. لا يوجد أي تحقق من هوية صاحب الموقع أو نيّته.
ما الفرق بين شهادة DV وEV وOV؟ شهادة DV هي الأبسط وتتحقق فقط من ملكية النطاق. شهادة OV تتحقق من معلومات المنظمة. شهادة EV الأصعب حصولاً وكانت تُظهر اسم الشركة باللون الأخضر في المتصفحات قديماً، وهي أكثر موثوقية نسبياً، لكنها لا تزال ليست ضماناً مطلقاً.
كيف أعرف إذا كان موقع ما يحاول سرقة بياناتي؟ ابحث عن علامات مثل: نطاق غريب أو مشابه لموقع شهير، أخطاء إملائية في المحتوى، طلب بيانات غير ضرورية، غياب معلومات التواصل، وعدم وجود سياسة خصوصية واضحة.
هل VPN يحل محل الحاجة للتحقق من المواقع؟ لا، VPN يشفر اتصالك بالإنترنت ويخفي موقعك الجغرافي، لكنه لا يمنعك من الوصول إلى مواقع تصيد احتيالي. هو طبقة حماية إضافية، لكنه لا يُغني عن الوعي الرقمي.



