كيف تضع سياسة كلمات مرور قوية لحماية شركتك الصغيرة
لماذا كلمات المرور الضعيفة تدمر الشركات الصغيرة؟
صراحةً، كل مرة أتحدث مع أصحاب الشركات الصغيرة عن الأمن الرقمي، أجد نفس المشكلة: كلمة المرور هي `123456` أو اسم الشركة متبوعاً بسنة التأسيس. هذا ليس تبسيطاً — هذا خطر حقيقي يهدد أموالك وبيانات عملائك وسمعتك في السوق. سياسة كلمات المرور للشركات ليست رفاهية تقنية، بل هي خط الدفاع الأول ضد الاختراقات. وإذا كنت تعتقد أن شركتك الصغيرة ليست هدفاً للهاكرز، فأنت مخطئ تماماً — الإحصاءات تقول إن 43% من الهجمات الإلكترونية تستهدف الشركات الصغيرة تحديداً. أمن الحسابات في الشركات يبدأ من قرار بسيط: وضع قواعد واضحة لكيفية إنشاء كلمات المرور واستخدامها.
—
ما الذي تحتاج أن تعرفه عن سياسة كلمات المرور؟
سياسة كلمات المرور هي مجموعة من القواعد والإجراءات التي تلزم جميع موظفيك باتباعها عند إنشاء كلمات المرور أو تغييرها أو استخدامها. هذه السياسة تشمل عدة عناصر:
– الحد الأدنى لطول كلمة المرور: عادةً 12 حرفاً على الأقل
– التعقيد المطلوب: مزيج من الأحرف الكبيرة والصغيرة والأرقام والرموز الخاصة
– مدة صلاحية كلمة المرور: متى يجب تغييرها (كل 60 أو 90 يوماً مثلاً)
– منع إعادة الاستخدام: عدم تكرار كلمات المرور القديمة
– سياسة القفل: قفل الحساب بعد عدد معين من المحاولات الفاشلة
الفكرة ليست تعقيد حياة موظفيك، بل بناء حاجز منيع أمام أي شخص يحاول الدخول غير المصرح به. الشركات التي لا تملك هذه السياسة تشبه من يترك مفتاح مكتبه في الباب طوال الليل.
—
الأدوات والمتطلبات التي تحتاجها
قبل أن تبدأ في تطبيق سياسة كلمات المرور، إليك ما تحتاجه فعلياً:
أدوات إدارة كلمات المرور:
– Bitwarden: مجاني ومفتوح المصدر، مثالي للشركات الصغيرة ذات الميزانية المحدودة
– 1Password Teams: خيار احترافي بسعر معقول للفرق الصغيرة
– LastPass Business: واسع الانتشار وسهل الاستخدام للموظفين غير التقنيين
– Keeper Security: خيار ممتاز إذا كنت تحتاج تقارير مفصلة عن استخدام الكلمات
أدوات المصادقة الثنائية:
– Google Authenticator أو Microsoft Authenticator: مجانيان وفعالان
– Duo Security: مصمم للشركات ويدعم التكامل مع معظم الأنظمة
وثائق ونماذج:
– نموذج سياسة كلمات المرور (يمكنك تحميل نماذج جاهزة من NIST أو CISA)
– وثيقة توعية للموظفين بالسياسة الجديدة
المتطلبات الإدارية:
– موافقة الإدارة العليا على السياسة
– جلسة تدريبية للموظفين قبل التطبيق
– شخص مسؤول عن متابعة الالتزام بالسياسة
—
متى يجب تطبيق هذه السياسة؟
الإجابة المباشرة: الآن. لكن هناك مواقف بعينها تجعل هذا الأمر أكثر إلحاحاً:
عند تأسيس الشركة: أفضل وقت هو البداية، لأن تغيير العادات لاحقاً أصعب بكثير من بنائها من الصفر.
عند توظيف موظفين جدد: كل موظف جديد يمثل نقطة دخول محتملة للمخاطر، وتحديد القواعد من البداية يوفر الكثير من المشاكل.
بعد اختراق أمني أو محاولة تصيد: إذا تعرضت لأي حادثة أمنية، هذا هو الوقت المثالي لمراجعة وتقوية سياستك.
عند الانتقال إلى العمل عن بعد: العمل من المنازل يعني شبكات غير محمية واستخدام أجهزة شخصية، مما يرفع مستوى الخطر بشكل كبير.
عند إضافة خدمات جديدة: كلما أضفت برامج أو منصات جديدة لعملك، كلما زادت نقاط الضعف المحتملة التي تحتاج إلى حماية.
—
دليل خطوة بخطوة: كيف تبني سياسة كلمات مرور فعالة
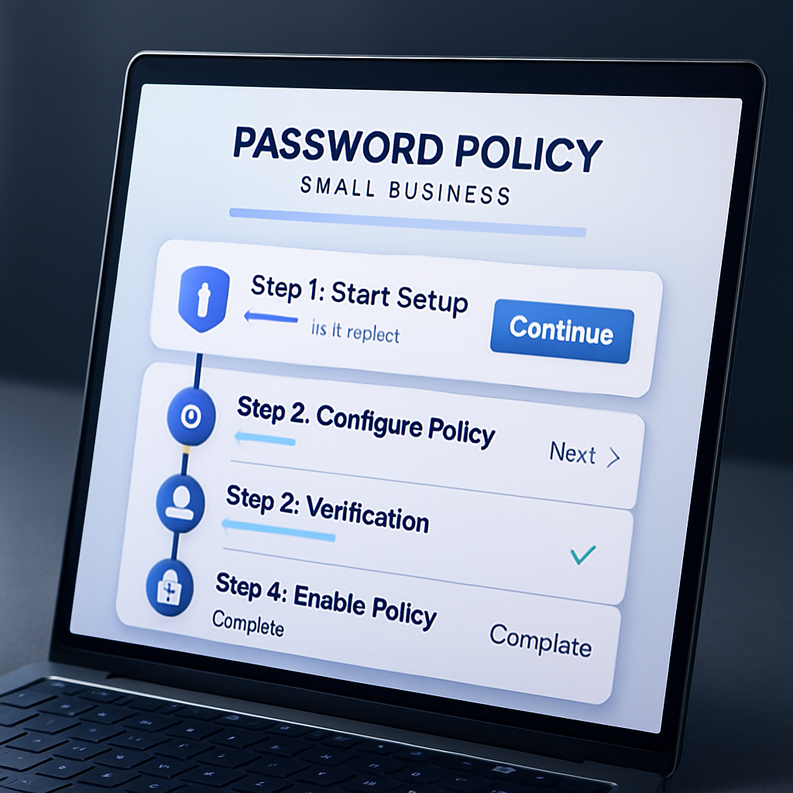
الخطوة الأولى: تحديد نطاق السياسة
اكتب قائمة بكل الأنظمة والخدمات التي يستخدمها موظفوك: البريد الإلكتروني، برامج المحاسبة، منصات التواصل، أدوات إدارة المشاريع. كل خدمة تحتاج إلى حساب محمي بكلمة مرور قوية.
نصيحة عملية: ابدأ بتصنيف الخدمات حسب الأهمية — عالية الحساسية (البنك، بيانات العملاء)، متوسطة، ومنخفضة.
الخطوة الثانية: وضع معايير كلمة المرور
حدد القواعد التالية بوضوح في وثيقتك:
– الطول: 14 حرفاً كحد أدنى للأنظمة الحساسة، و12 للباقي
– التعقيد: يجب أن تحتوي على حرف كبير، حرف صغير، رقم، ورمز خاص مثل `@#$%`
– المحظورات: لا أسماء، لا تواريخ ميلاد، لا كلمات موجودة في القاموس
– التغيير الدوري: كل 90 يوماً للحسابات عالية الحساسية
الخطوة الثالثة: اختر مدير كلمات مرور للفريق
لا تطلب من موظفيك حفظ كلمات مرور معقدة — هذا ما يجعلهم يعودون لكلمات بسيطة. بدلاً من ذلك، اشترِ رخصة Bitwarden أو 1Password للفريق وتأكد من أن الجميع يستخدمه.
تحذير مهم: لا تسمح أبداً بحفظ كلمات المرور في المتصفح على أجهزة العمل المشتركة.
الخطوة الرابعة: فعّل المصادقة الثنائية
هذه الخطوة وحدها تمنع 99% من الاختراقات حتى لو سُرقت كلمة المرور. فعّل المصادقة الثنائية على جميع الحسابات الحساسة وألزم الموظفين بها.
سياسة كلمات المرور للشركات الفعالة لا تكتمل بدون هذه الطبقة الإضافية من الحماية.
الخطوة الخامسة: دوّن السياسة وأعلمها للجميع
اكتب وثيقة رسمية واضحة، لا تزيد عن صفحتين، تشرح فيها جميع القواعد بلغة بسيطة. اجعل كل موظف يوقع عليها. نظّم جلسة توعية قصيرة لشرح الأسباب والأهمية.
الخطوة السادسة: راقب الالتزام وطبق عواقب واضحة
أمن الحسابات في الشركات يتطلب متابعة مستمرة، ليس فقط تطبيقاً مرة واحدة. استخدم أدوات مراقبة للكشف عن الحسابات ذات كلمات المرور الضعيفة أو المنتهية الصلاحية.
—
فوائد تطبيق سياسة كلمات مرور قوية
الفوائد ليست مجرد أمان نظري — هي نتائج ملموسة تؤثر مباشرة على أعمالك:
حماية بيانات العملاء: أي اختراق يعني فقدان ثقة العملاء وربما غرامات قانونية ضخمة حسب أنظمة حماية البيانات.
تجنب الخسائر المالية: متوسط تكلفة اختراق بيانات شركة صغيرة يتجاوز 200,000 دولار وفق دراسات IBM — هذا يكفي لإغلاق كثير من الشركات الصغيرة.
الامتثال القانوني: كثير من أنظمة حماية البيانات مثل GDPR تشترط وجود سياسات أمنية موثقة.
ثقة العملاء والشركاء: وجود سياسة موثقة يرسل رسالة احترافية لكل من يتعامل معك.
تقليل عبء الدعم التقني: نعم، كلمات المرور القوية تعني طلبات أقل لإعادة تعيين كلمات المرور على المدى البعيد.
—
نصائح إضافية وأفضل الممارسات
– استخدم عبارات مرور بدل كلمات معقدة: مثل `القهوة_تساعدني_على_التركيز_2024!` — أطول وأسهل في الحفظ وأصعب في الاختراق
– لا تعيد استخدام كلمة مرور عبر منصات متعددة: هذا الخطأ وحده مسؤول عن نسبة كبيرة من الاختراقات
– تحقق دورياً من Have I Been Pwned: موقع مجاني يخبرك إذا كانت إيميلات شركتك ظهرت في أي تسريب بيانات
– للموظفين المسافرين: استخدم VPN دائماً عند الدخول لأنظمة الشركة عبر شبكات عامة
– كلمات مرور الطوارئ: احتفظ بكلمات مرور النظام الرئيسي في خزنة مادية أو مكان آمن موثق
—
الأخطاء الشائعة التي يجب تجنبها
خطأ رقم 1: كتابة سياسة ونسيانها في درج
كثير من أصحاب الشركات يكتبون السياسة ثم لا يطبقونها. الحل: حدد شخصاً مسؤولاً عن المتابعة وراجع السياسة كل ستة أشهر.
خطأ رقم 2: إجبار موظفين على تغيير كلمات المرور كل 30 يوماً
هذا يأتي بنتيجة عكسية — الموظفون يصبحون يستخدمون أنماطاً متوقعة مثل `Password1` ثم `Password2`. 90 يوماً هو المعدل الموصى به للحسابات العادية.
خطأ رقم 3: استثناء المدراء من القواعد
رأيت هذا كثيراً — المدير يريد كلمة مرور بسيطة لأنه مشغول. في الواقع، حسابات المدراء هي الأكثر استهدافاً لأنها تمتلك صلاحيات أوسع.
خطأ رقم 4: عدم تدريب الموظفين
وضع قواعد بدون شرح الأسباب يجعل الموظفين يتحايلون عليها. خصص ساعة واحدة لتوعية فريقك — هي استثمار يستحق.
خطأ رقم 5: إهمال حسابات الموظفين المغادرين
هذا من أخطر الأخطاء. تأكد دائماً من إلغاء وصول أي موظف يغادر الشركة في نفس يوم مغادرته.
—
نصائح للتحسين على المدى البعيد
التحسين الأمني عملية مستمرة، وليست حدثاً واحداً. إليك ما أنصح به:
كل شهر: راجع تقارير مدير كلمات المرور للتأكد من عدم وجود كلمات مرور منتهية أو مكررة.
كل ثلاثة أشهر: نظّم جلسة توعية قصيرة للموظفين وذكّرهم بالسياسة وأي تحديثات جديدة.
كل ستة أشهر: قيّم أدواتك ومدير كلمات المرور — هل يوجد خيار أفضل؟ هل هناك ثغرات ظهرت في الأداة الحالية؟
سنوياً: راجع السياسة بالكامل واستشر خبيراً أمنياً لإجراء اختبار اختراق بسيط لأنظمتك.
متابعة الأخبار الأمنية: اشترك في نشرة CISA الإخبارية لتبقى على اطلاع بأحدث التهديدات والتوصيات.
—
خلاصة القول: ابدأ الآن ولا تنتظر أن يحدث شيء
الأمن الرقمي ليس موضوعاً تفكر فيه بعد أن يحدث الاختراق — في تلك اللحظة يكون الوقت قد فات. ما شرحته في هذا المقال ليس نظرية معقدة، بل خطوات عملية يمكنك البدء بها اليوم بتكلفة منخفضة وجهد معقول. سياسة كلمات المرور للشركات هي واحدة من أذكى الاستثمارات التي يمكن لأي شركة صغيرة القيام بها، لأنها تحمي كل شيء آخر تبنيه. تذكر أن أمن الحسابات في الشركات لا يتطلب ميزانية ضخمة، بل يتطلب وعياً وانضباطاً وأدوات صحيحة. ابدأ بتحميل نموذج السياسة، واختر مدير كلمات مرور مناسباً لفريقك، وفعّل المصادقة الثنائية على حساباتك الحساسة — الخطوة الأولى هي الأهم.
—
الأسئلة الشائعة
س: كم مرة يجب تغيير كلمات المرور في الشركة؟
ج: التوصية الحديثة من معظم الجهات المتخصصة هي كل 90 يوماً للحسابات الحساسة مثل البريد الإلكتروني وأنظمة البيانات، وكل 180 يوماً للحسابات الأقل حساسية. لكن إذا كان لديك مدير كلمات مرور ومصادقة ثنائية، يمكنك الاكتفاء بالتغيير عند الاشتباه في أي اختراق.
س: هل مديرو كلمات المرور آمنون حقاً؟
ج: نعم، أكثر بكثير من تذكر كلمات مرور متكررة أو بسيطة. هذه الأدوات تشفر بياناتك بمعايير عالية المستوى، وخطر اختراق مدير كلمات المرور أقل بكثير من خطر استخدام كلمات مرور ضعيفة أو مكررة.
س: ماذا أفعل إذا نسي موظف كلمة مروره؟
ج: يجب أن تكون لديك إجراءات واضحة لإعادة تعيين كلمات المرور — عادةً عبر طلب رسمي لمسؤول تقنية المعلومات مع التحقق من هوية الموظف. لا تسمح أبداً بإرسال كلمة المرور الجديدة عبر البريد الإلكتروني العادي.
س: هل نحتاج لسياسة مكتوبة إذا كانت شركتنا تضم موظفين فقط؟
ج: بالتأكيد نعم. حتى لو كنت أنت والشريك فقط، وجود وثيقة مرجعية يحمي حسابات الشركة ويساعد عند توسعها. كما أن بعض العقود التجارية والتأمينات السيبرانية تشترط وجود سياسات موثقة.
س: ما الفرق بين سياسة كلمات المرور والمصادقة الثنائية؟
ج: سياسة كلمات المرور تحكم كيفية إنشاء واستخدام كلمات المرور، بينما المصادقة الثنائية هي طبقة أمان إضافية تطلب تأكيداً ثانياً للهوية (مثل كود يصل لهاتفك). الاثنان مكملان لبعضهما وليسا بديلين عن بعض، والأفضل تطبيقهما معاً.