
كيف تبني ثقافة أمن رقمي حقيقية في مؤسستك خطوة بخطوة
لماذا أصبح الأمن الرقمي ضرورة لا رفاهية؟
صراحةً، لو سألتني قبل سنوات عن أكبر تهديد يواجه الشركات والمؤسسات الرقمية، كنت سأقول المنافسة أو ضعف التسويق. لكن بعد سنوات من العمل في مجال التقنية ومتابعة عشرات الحوادث الأمنية، أصبحت مقتنعاً تماماً أن الخطر الأكبر هو غياب ثقافة الأمن الرقمي داخل المؤسسات والفرق التقنية. الأرقام لا تكذب: وفقاً لتقارير IBM لعام 2024، فإن متوسط تكلفة اختراق البيانات تجاوز 4.8 مليون دولار عالمياً، والأخطر من ذلك أن 68% من هذه الاختراقات سببها الخطأ البشري. هنا يأتي دور التوعية الأمنية كحجر أساس في أي استراتيجية حماية رقمية ناجحة.
—
ما الذي يجب أن تعرفه أولاً عن الأمن الرقمي المؤسسي
الأمن الرقمي ليس مجرد برنامج مكافحة فيروسات تثبته على جهازك وتنسى الأمر. هو منظومة متكاملة من السياسات والممارسات والأدوات التي تعمل معاً لحماية بيانات مؤسستك وأنظمتها وسمعتها.
الفرق الجوهري الذي أريدك أن تفهمه: الأمن التقني يعالج الثغرات في الأنظمة والأكواد البرمجية، أما الأمن البشري فيعالج الثغرات في السلوك والوعي. والمشكلة الكبرى أن معظم المؤسسات تستثمر بكثافة في الأول وتتجاهل الثاني تقريباً.
ثلاثة مفاهيم أساسية لا بد أن تستوعبها:
– السطح الهجومي (Attack Surface): مجموع نقاط الدخول المحتملة التي يمكن للمهاجم استغلالها، وكلما زاد عدد الموظفين والأجهزة، كبر هذا السطح.
– الهندسة الاجتماعية (Social Engineering): تلاعب نفسي يستهدف الموظفين لانتزاع بيانات حساسة، وهو أخطر من أي ثغرة تقنية.
– مبدأ الامتياز الأدنى (Least Privilege): لا يجب أن يملك أي موظف صلاحيات أكثر مما يحتاجه فعلياً.
—
الأدوات والمتطلبات اللازمة للبدء
قبل أن تبدأ في بناء برنامج أمني متكامل، تحتاج إلى تجهيز بيئتك بالأدوات المناسبة. هذا ما أنصح به بناءً على تجربة عملية:
أدوات إدارة الهوية والوصول:
– Microsoft Entra ID (Azure AD): لإدارة حسابات المستخدمين والصلاحيات مركزياً
– Okta: بديل ممتاز للمؤسسات التي تعتمد بيئات متعددة السحاب
– Google Workspace Admin Console: مناسب للفرق الصغيرة والمتوسطة
أدوات الحماية والمراقبة:
– CrowdStrike Falcon أو SentinelOne: لحماية نقاط النهاية (Endpoints)
– Cloudflare: لحماية المواقع والتطبيقات من هجمات DDoS وحقن الكود
– Splunk أو Elastic SIEM: لتحليل السجلات واكتشاف الشذوذات
أدوات التوعية والتدريب:
– KnowBe4: منصة رائدة لمحاكاة هجمات التصيد وتدريب الموظفين
– Proofpoint Security Awareness Training: خيار ممتاز للمؤسسات الكبيرة
– SANS Security Awareness: محتوى تدريبي احترافي يشمل كل المستويات
متطلبات أساسية قبل البدء:
– جرد كامل لجميع الأجهزة والتطبيقات في مؤسستك
– خريطة واضحة لتدفق البيانات الحساسة
– دعم إداري من القيادة العليا (هذا ليس ترفاً، هو ضرورة)
– ميزانية مخصصة ومعتمدة للأمن الرقمي
—
متى تطبق هذه الاستراتيجية بالضبط؟
السؤال الذي يسألني كثيرون: “متى هو الوقت المناسب لنبدأ؟” والجواب الصادق: الآن، بغض النظر عن حجم مؤسستك أو مرحلة نموها.
لكن هناك سيناريوهات بعينها تجعل هذا الموضوع أكثر إلحاحاً:
– عند توظيف موظفين جدد: كل موظف جديد هو نقطة دخول محتملة إذا لم يتلقَّ تدريباً مناسباً
– عند إطلاق منتج أو خدمة رقمية جديدة: لأن مرحلة الإطلاق تكون أكثر عرضة للاستهداف
– بعد أي حادث أمني حتى لو صغير: كل حادث هو إشارة تحذير يجب أن تُرى
– عند التوسع الجغرافي أو إضافة فرق عمل عن بُعد: لأن العمل الموزع يضاعف التحديات الأمنية
– قبل الحصول على شهادات الامتثال مثل ISO 27001 أو SOC 2 أو متطلبات GDPR
الشركات التي تنتظر حدوث الكارثة لتتحرك عادةً تدفع ثمناً أكبر بكثير من تكلفة الوقاية.
—
الدليل التفصيلي: كيف تبني برنامجاً أمنياً متكاملاً خطوة بخطوة
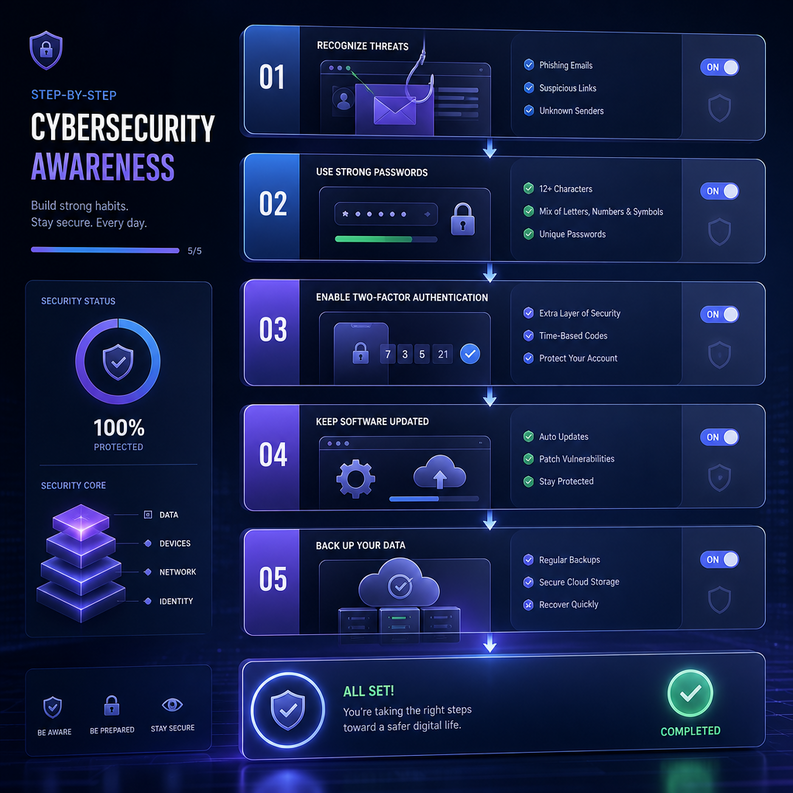
سأعطيك الإطار العملي الذي أنصح به، مع التنبيه أن البناء الحقيقي لـ ثقافة الأمن الرقمي يستغرق وقتاً ولا يحدث بين ليلة وضحاها.
الخطوة الأولى: تقييم الوضع الحالي (Security Assessment)
ابدأ بتشخيص دقيق قبل أي خطوة أخرى. اسأل نفسك:
– ما البيانات الأكثر حساسية لديك وأين تُخزَّن؟
– من يملك صلاحية الوصول إلى هذه البيانات؟
– هل لديك سياسة كلمات مرور مفعلة؟
– هل يستخدم موظفوك المصادقة الثنائية (2FA)؟
تنبيه: لا تبدأ برنامجك الأمني على أساس تخمينات. استخدم أدوات مثل Nessus أو OpenVAS لفحص الثغرات التقنية، وقم بإجراء محادثات صريحة مع الموظفين لفهم السلوكيات الفعلية.
الخطوة الثانية: بناء السياسات الأمنية المكتوبة
السياسة الأمنية ليست وثيقة للأرشيف، هي عقد عمل حي. يجب أن تشمل:
– سياسة كلمات المرور: طول لا يقل عن 12 حرفاً، مزيج من الأرقام والرموز والأحرف
– سياسة استخدام الأجهزة الشخصية (BYOD): ماذا يُسمح للموظف بفعله بجهازه الشخصي على شبكة المؤسسة؟
– سياسة الاستجابة للحوادث: ماذا يفعل الموظف إذا شك في أنه تعرض لهجوم تصيد؟
– سياسة النسخ الاحتياطي: تواتر النسخ، مكان التخزين، مسؤولية التحقق
الخطوة الثالثة: تصميم برنامج التوعية الأمنية
هنا يكمن الفارق الحقيقي بين المؤسسات الناجحة والفاشلة أمنياً. البرنامج الجيد يجب أن يتضمن:
أ. التدريب الأساسي عند الانضمام (Onboarding Security Training):
– شرح أنواع الهجمات الشائعة: التصيد الإلكتروني، برامج الفدية، الهندسة الاجتماعية
– تدريب عملي على التعرف على رسائل التصيد
– مدة مقترحة: 2-3 ساعات تدريب تفاعلي
ب. التدريب المستمر الدوري:
– جلسات شهرية قصيرة لا تتجاوز 15 دقيقة (Micro-learning)
– محاكاة دورية لهجمات التصيد باستخدام KnowBe4 أو أدوات مشابهة
– نشرات أمنية أسبوعية تتضمن تهديدات حقيقية حدثت في العالم
تلميح مهم: الموظفون لا يتعلمون من المحاضرات الطويلة الممللة. اجعل التدريب قصيراً وتفاعلياً وواقعياً. استخدم أمثلة من صناعتك تحديداً.
الخطوة الرابعة: تطبيق الضوابط التقنية
التوعية وحدها لا تكفي. يجب أن تدعمها ضوابط تقنية صارمة:
– فعّل المصادقة متعددة العوامل (MFA) على جميع الأنظمة الحساسة دون استثناء
– طبّق مبدأ الامتياز الأدنى وراجع الصلاحيات كل ثلاثة أشهر
– شفّر البيانات سواء عند التخزين أو أثناء النقل باستخدام TLS 1.3 وAES-256
– فرّق الشبكات (Network Segmentation) حتى لا يتمكن المهاجم من التنقل الحر بين الأنظمة إذا اخترق نقطة واحدة
الخطوة الخامسة: إنشاء خطة الاستجابة للحوادث
اسأل نفسك سؤالاً محرجاً: إذا اخترق شخص ما نظامك الآن، ماذا ستفعل في الساعة الأولى؟
خطة الاستجابة يجب أن تحدد:
1. الكشف والتصنيف: كيف تعرف أن هناك اختراقاً؟
2. الاحتواء: كيف تعزل المنطقة المخترقة فوراً؟
3. الاستئصال والاسترداد: كيف تزيل التهديد وتعود للعمل؟
4. التوثيق والتعلم: ماذا ستغير بعد الحادث؟
تنبيه: تدرّب على هذه الخطة مرة كل ستة أشهر على الأقل. خطة لم تُختبر قد تكون أسوأ من لا خطة.
الخطوة السادسة: القياس والتحسين المستمر
ما لا يُقاس لا يُحسَّن. استخدم مؤشرات مثل:
– نسبة الموظفين الذين وقعوا في فخ محاكاة التصيد (Phishing Simulation Rate)
– متوسط وقت اكتشاف الحوادث (Mean Time to Detect – MTTD)
– نسبة الأجهزة التي تطبق آخر تحديثات الأمان
—
فوائد بناء برنامج أمني حقيقي
دعني أكون صريحاً معك بشأن العائد من هذا الاستثمار:
الفائدة الأولى – حماية الإيرادات: اختراق واحد يكلف في المتوسط أكثر من سنوات من الاستثمار في الأمن. الأرقام هنا لا تحتمل الجدل.
الفائدة الثانية – الامتثال التنظيمي: متطلبات مثل GDPR وNCA في المملكة العربية السعودية وNISS في مصر أصبحت إلزامية، والغرامات باهظة.
الفائدة الثالثة – بناء الثقة: العملاء والشركاء يفضلون التعامل مع مؤسسات تثبت التزامها بحماية بياناتهم. هذه ميزة تنافسية حقيقية.
الفائدة الرابعة – تمكين الفريق: الموظف الواعي أمنياً يصبح خط دفاع فعال، لا ثغرة محتملة.
الفائدة الخامسة – الاستمرارية التشغيلية: المؤسسات التي تعرضت لهجمات برامج الفدية دون خطة احتياط وخطة استرداد أغلق كثير منها أبوابه نهائياً.
—
نصائح متقدمة وبدائل عملية
للمؤسسات الصغيرة والمتوسطة التي تحدّ ميزانيتها:
– ابدأ بـ Google Workspace أو Microsoft 365 Business Premium لأنهما يوفران أدوات أمان قوية بتكلفة معقولة
– استخدم Caniphish أو Gophish مفتوح المصدر لمحاكاة هجمات التصيد دون تكلفة عالية
– الاشتراك في CISA Free Cybersecurity Services للحصول على موارد مجانية تدعم برنامجك
نصائح لرفع فعالية التدريب:
– اربط الأمن الرقمي بحياة الموظف الشخصية، ليس فقط بالعمل. حماية حساباتهم البنكية تهمهم مباشرةً.
– كرّم الموظفين الذين يبلغون عن رسائل مشبوهة. هذا يعزز الثقافة الإيجابية.
– اجعل الأمن موضوعاً مرحباً به لا مقلقاً. الخوف لا يبني ثقافة، الوعي يبنيها.
للمؤسسات الكبيرة:
– فكّر جدياً في تبني نموذج Zero Trust Architecture
– استعن بـ Managed Security Service Provider (MSSP) لمراقبة الأنظمة على مدار الساعة
– أجرِ اختبارات اختراق (Penetration Testing) سنوية مع طرف ثالث محايد
—
الأخطاء الأكثر شيوعاً التي يجب أن تتجنبها
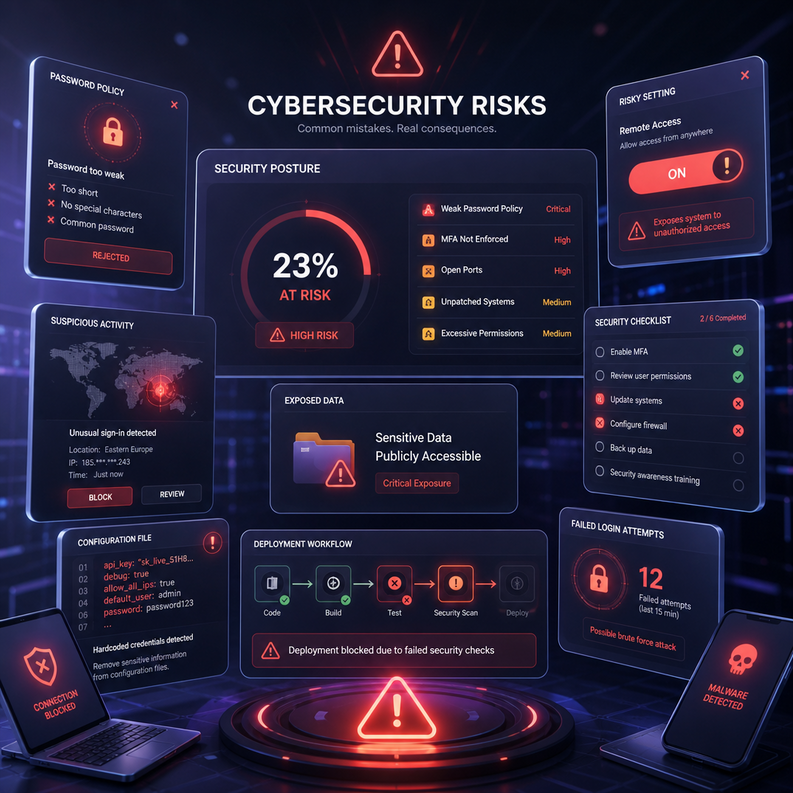
من خلال متابعتي لحالات أمنية متعددة، لاحظت أن المؤسسات تكرر نفس الأخطاء باستمرار:
الخطأ الأول: معالجة الأعراض لا الجذور
تثبيت برنامج حماية جديد بعد كل هجوم دون تحليل السبب الجذري يشبه وضع لاصقة على جرح يحتاج جراحة.
الخطأ الثاني: إعفاء الإدارة العليا من التدريب
المدراء التنفيذيون هم الهدف الأكثر استهدافاً في هجمات Spear Phishing وWhaling. إعفاؤهم من التدريب هو ترك الباب الأمامي مفتوحاً.
الخطأ الثالث: الاعتماد الكلي على الأدوات
أدوات الأمان مهمة لكنها ليست كافية. إنسان غير واعٍ يمكنه تجاوز أفضل الأنظمة التقنية بنقرة خاطئة واحدة.
الخطأ الرابع: إهمال تحديث السياسات
السياسة التي كُتبت عام 2020 لا تناسب بالضرورة عام 2025. التهديدات تتطور وسياساتك يجب أن تتطور معها.
الخطأ الخامس: غياب خطة الاسترداد
التركيز على المنع فقط وإهمال الاسترداد خطأ فادح. اسأل نفسك: كم يستغرق استعادة نظامك كاملاً من نسخة احتياطية؟ إذا لم تعرف الجواب، هذا هو المشكلة.
الخطأ السادس: التدريب مرة واحدة فقط
جلسة تدريبية سنوية لا تبني ثقافة. التغيير السلوكي الحقيقي يتطلب تعزيزاً مستمراً ومتكرراً.
—
كيف تحافظ على تطور برنامجك الأمني على المدى البعيد
الأمن الرقمي رحلة مستمرة وليس وجهة نهائية. هذا ما أفعله وأنصحك به للحفاظ على زخم البرنامج:
راجع وحدّث سنوياً: خصص موعداً سنوياً ثابتاً لمراجعة شاملة لسياساتك وأدواتك وبرامج تدريبك. العالم الرقمي يتغير بسرعة مذهلة.
تابع مصادر التهديدات الموثوقة: اشترك في النشرات الأمنية من مصادر مثل CISA وKrebs on Security وThe Hacker News لتبقى على اطلاع بأحدث التهديدات.
ابنِ برنامج Bug Bounty داخلياً: شجّع موظفيك على الإبلاغ عن الثغرات والإشكاليات الأمنية مقابل تقدير رسمي أو مكافأة بسيطة. هذا يحوّل الجميع إلى عيون أمنية.
طوّر دور CISO أو مسؤول أمن: حتى لو كانت المؤسسة صغيرة، حدد شخصاً مسؤولاً عن الأمن الرقمي بوضوح. الملكية تصنع الالتزام.
شارك في مجتمعات الأمن: منتديات مثل ISACA وOWASP وISACA Arabia توفر شبكة من الخبراء يمكنك الاستفادة منهم ومشاركتهم الخبرات.
—
خلاصة: الأمن الرقمي يبدأ بالثقافة وينتهي بالتفاصيل
إذا كان عليّ أن أختصر كل ما شاركته معك في جملة واحدة، لقلت: أفضل استثمار تقوم به لمؤسستك هو بناء ثقافة الأمن الرقمي قبل أن تحتاجها في لحظة أزمة.
التقنية تتطور، الثغرات تتجدد، والمهاجمون لا يتوقفون. لكن المؤسسة التي تجعل التوعية الأمنية جزءاً من هويتها اليومية وليس مجرد تدريب سنوي، هي التي تصمد وتنمو حتى في أصعب الظروف.
ابدأ صغيراً إذا كانت مواردك محدودة، لكن ابدأ الآن. ضع سياسة كلمات المرور هذا الأسبوع، وفعّل المصادقة الثنائية على كل الحسابات، وحدد جلسة توعية أمنية لفريقك هذا الشهر. كل خطوة صغيرة تُكسبك مناعة تراكمية حقيقية أمام التهديدات الرقمية المتزايدة.
—
الأسئلة الشائعة
س1: ما الفرق بين الأمن الرقمي والأمن السيبراني؟
الأمن السيبراني هو المصطلح الأوسع الذي يشمل حماية الأنظمة والشبكات والبيانات في الفضاء الإلكتروني، في حين يركز الأمن الرقمي أحياناً على الجانب السلوكي والثقافي للحماية. في الاستخدام العملي، المصطلحان مترادفان إلى حد كبير.
س2: ما الحد الأدنى من الأدوات الأمنية التي تحتاجها الشركات الصغيرة؟
المصادقة متعددة العوامل (MFA)، مدير كلمات المرور مثل Bitwarden أو 1Password، نسخ احتياطية منتظمة في مكانين مختلفين، وتدريب أمني ولو بسيط للموظفين. هذا الحد الأدنى غير القابل للتنازل.
س3: كم مرة يجب تدريب الموظفين على الأمن الرقمي؟
الحد الأدنى المقبول هو مرة كل ربع سنة، لكن الأفضل هو التدريب المستمر على شكل جلسات قصيرة شهرية لا تتجاوز 15 دقيقة، مع محاكاة سنوية أو نصف سنوية لهجمات التصيد.
س4: هل الشركات الصغيرة هدف حقيقي للمهاجمين؟
نعم، بشكل مباشر. الشركات الصغيرة هدف مفضل بالنسبة للمهاجمين لأنها تملك بيانات قيّمة لكن حمايتها أضعف من المؤسسات الكبيرة. في الواقع، أكثر من 43% من الهجمات السيبرانية تستهدف الشركات الصغيرة والمتوسطة وفق إحصاءات Verizon لعام 2023.
س5: كيف أعرف أن برنامجي الأمني يعمل بفعالية؟
تابع ثلاثة مؤشرات رئيسية: انخفاض نسبة الموظفين الذين يقعون في محاكاة التصيد مع الوقت، تقصير وقت اكتشاف الحوادث والإبلاغ عنها، وزيادة عدد البلاغات الطوعية من الموظفين عن رسائل أو مواقف مشبوهة. هذه المؤشرات الثلاثة تخبرك أن الثقافة تتجذر فعلاً.



