
الاحتيال عبر روابط مشاركة الملفات السحابية: كيف تحمي نفسك؟
مقدمة: خطر يختبئ خلف رابط مشاركة بسيط
هل سبق أن وصلك رابط مشاركة ملف من شخص تعرفه، فضغطت عليه دون تفكير؟ هذا بالضبط ما يراهن عليه المحتالون اليوم. الاحتيال عبر التخزين السحابي أصبح من أكثر أساليب الهجوم الإلكتروني انتشارًا في السنوات الأخيرة، لأنه يستغل ثقتنا في الأدوات اليومية التي نستخدمها في العمل والدراسة. وما يجعل هذا النوع من الهجمات خطيرًا بشكل خاص هو أن المحتالين باتوا يعتمدون على مشاركة ملفات مزورة عبر منصات موثوقة تمامًا مثل Drive وOneDrive، مما يجعل اكتشاف الاحتيال أمرًا بالغ الصعوبة حتى على المستخدمين المتمرسين.
في هذا المقال سأشرح لك بالتفصيل كيف تعمل هذه الهجمات، وما الذي يجب أن تعرفه للحماية منها، وكيف تتعامل مع أي رابط مشاركة تتلقاه في المستقبل.
ما الذي يجب أن تعرفه عن هذا النوع من الاحتيال
الاحتيال عبر روابط التخزين السحابي ليس فكرة جديدة، لكنه تطور بشكل ملحوظ. في السابق، كان المحتالون يرسلون روابط واضحة الخطورة أو يُرفقون ملفات مباشرة بالبريد الإلكتروني. أما الآن، فقد أصبحوا يستخدمون بنية تحتية حقيقية وموثوقة لتمرير هجماتهم.
الفكرة الأساسية بسيطة: يقوم المهاجم برفع ملف أو صفحة مزيفة على خدمة تخزين سحابي شرعية، ثم يرسل الرابط إلى الضحية. لأن الرابط يبدأ بـ drive.google.com أو onedrive.live.com، يبدو آمنًا تمامًا لأنظمة فلترة البريد الإلكتروني وكذلك للمستخدم نفسه.
من أبرز الأساليب المستخدمة:
- صفحات تسجيل دخول مزيفة: يفتح الرابط ملفًا يحتوي على صورة تشبه صفحة تسجيل الدخول الخاصة بـ Microsoft أو Google، وعندما تُدخل بياناتك يتم إرسالها مباشرة للمهاجم.
- ملفات PDF تحتوي على روابط خبيثة: تبدو وثائق رسمية لكنها تحتوي على روابط تعيد توجيهك لمواقع ضارة.
- ملفات Office مع ماكرو خبيث: مستندات Word أو Excel تطلب منك تفعيل وحدات الماكرو عند الفتح.
- روابط مشاركة مجلدات وهمية: تبدو وكأنها مشاركة ملفات من زميل، لكنها تُعيدك لصفحة احتيالية.
الخطير في هذا الأسلوب أنه يتجاوز كثيرًا من أنظمة الحماية الأساسية، لأن الرابط نفسه لا يحتوي على أي كود ضار، والمحتوى الضار يكون داخل الملف أو الصفحة المستضافة.
الأدوات والمتطلبات اللازمة للحماية
لحماية نفسك من هذا النوع من الهجمات، تحتاج إلى مجموعة من الأدوات والعادات الرقمية الصحيحة:
أدوات الحماية الأساسية:
- برنامج مكافحة فيروسات محدّث: مثل Malwarebytes أو Kaspersky أو Windows Defender، مع الحرص على تحديثه باستمرار.
- إضافة متصفح للحماية من التصيد: مثل Bitdefender TrafficLight أو Norton Safe Web.
- مدير كلمات المرور: مثل Bitwarden أو 1Password، وهو مفيد بشكل خاص لأنه لن يملأ بياناتك تلقائيًا في صفحات غير شرعية.
- المصادقة الثنائية (2FA): على جميع حساباتك، خاصة Google وMicrosoft.
إعدادات الأمان المهمة:
- تفعيل إشعارات تسجيل الدخول المشبوه في حساباتك السحابية.
- مراجعة التطبيقات المصرح لها بالوصول إلى حساباتك من وقت لآخر.
- تفعيل فلتر التصيد في بريدك الإلكتروني.
بدائل أكثر أمانًا عند تلقي الملفات:
- إذا كان بإمكانك طلب الملف بطريقة أخرى (عبر تطبيق رسائل موثوق)، افعل ذلك.
- استخدم خدمة VirusTotal لفحص الروابط والملفات قبل فتحها.
متى تحتاج أن تكون أكثر تيقظًا؟
ليس كل رابط مشاركة خطيرًا، لكن هناك سياقات بعينها تستوجب منك توقفًا وتأملًا قبل الضغط:
في بيئة العمل: عندما تتلقى رابط مشاركة من زميل لم يذكر لك مسبقًا أنه سيرسل لك ملفًا، أو عندما يكون الموضوع يتعلق بأمور عاجلة كالرواتب أو العقود أو بيانات المستخدمين.
في البريد الإلكتروني الشخصي: روابط من جهات تدّعي أنها بنوك أو شركات شحن أو خدمات اشتراك، تطلب منك “مراجعة مستند مشترك”.
عند التعامل مع العملاء: إذا كنت فريلانسر أو صاحب مشروع، وتلقيت رابط ملف من عميل جديد لم تتواصل معه من قبل عبر قنوات رسمية.
على منصات التواصل الاجتماعي: رسائل مباشرة تحتوي على روابط مشاركة ملفات من حسابات لا تتذكر أنك تتابعها.
القاعدة العملية: كلما كانت الرسالة عاجلة، أو تطلب منك إدخال بياناتك، أو جاءت من مصدر غير متوقع — كن أكثر حذرًا.
دليل خطوة بخطوة: كيف تتحقق من رابط مشاركة قبل فتحه
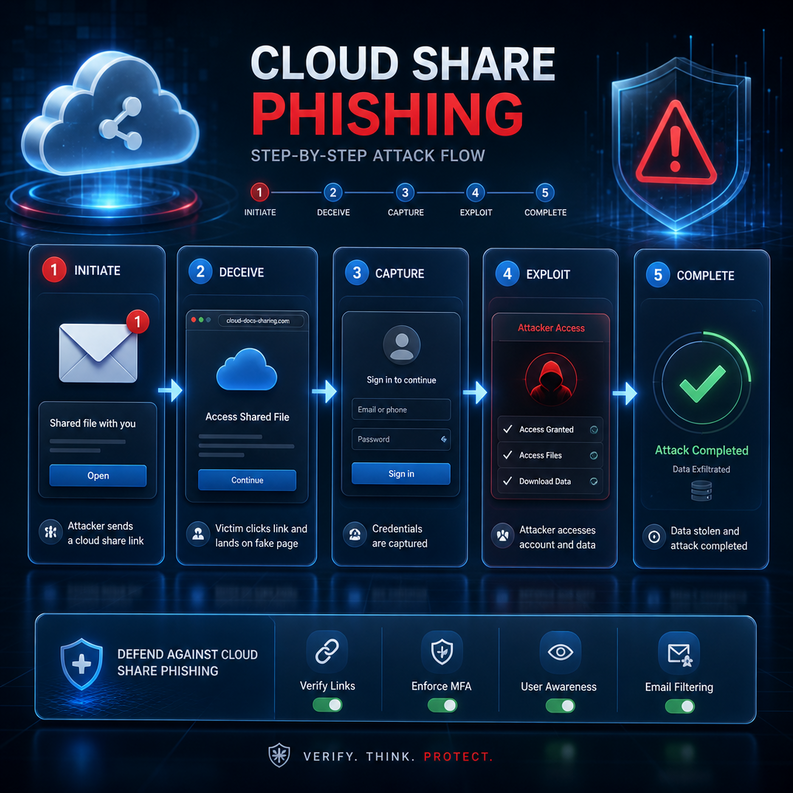
سأعطيك هنا منهجية عملية أتبعها شخصيًا للتحقق من أي رابط مشاركة قبل فتحه. هذا الأسلوب يحمي من هجمات الاحتيال عبر التخزين السحابي بفعالية عالية، خاصة تلك التي تعتمد على مشاركة ملفات مزورة داخل المنصات الموثوقة.
الخطوة الأولى: تحقق من المُرسِل قبل أي شيء لا تفتح الرابط مباشرة. اتصل بالشخص الذي أرسله عبر وسيلة أخرى (رسالة نصية، مكالمة، واتساب) وتأكد أنه هو من أرسله فعلًا. الحسابات المخترقة ترسل روابط بدون علم أصحابها.
> تنبيه مهم: إذا كانت الرسالة تقول “ستنتهي صلاحية الرابط خلال 24 ساعة” أو “مستعجل”، فهذا على الأرجح مؤشر احتيال.
الخطوة الثانية: افحص الرابط قبل الضغط عليه مرر مؤشر الفأرة فوق الرابط (دون ضغط) وانظر للعنوان الكامل. هل يبدأ بـ drive.google.com أو onedrive.live.com فعلًا؟ أم أن هناك حروفًا إضافية أو نطاقًا فرعيًا مشبوهًا مثل drive.google.com.malicioussite.com؟
الخطوة الثالثة: استخدم VirusTotal للفحص المسبق انسخ الرابط وافتح virustotal.com، ثم الصق الرابط في خانة البحث. ستحصل خلال ثوانٍ على تقرير من عشرات محركات الحماية.
الخطوة الرابعة: افتح الرابط في بيئة آمنة إذا كنت مضطرًا للفتح قبل التحقق الكامل، استخدم متصفحًا منفصلًا أو وضع التصفح الخاص، أو استخدم خدمة urlscan.io لمعاينة الصفحة دون فتحها فعليًا.
الخطوة الخامسة: انتبه لما يطلبه منك الملف إذا طُلب منك عند فتح الملف:
- تسجيل الدخول مجددًا رغم أنك تستخدم نفس الحساب
- تفعيل وحدات الماكرو في ملف Office
- تحميل تطبيق إضافي لعرض المحتوى
أغلق النافذة فورًا. هذه علامات احتيال واضحة.
الخطوة السادسة: راجع نشاط حسابك بعد أي فتح مريب إذا فتحت رابطًا وشعرت بعدم ارتياح، اذهب فورًا لإعدادات حسابك وراجع النشاط الأخير وقم بتغيير كلمة المرور، وإلغاء أي صلاحيات وصول مشبوهة. منصات مثل Drive وOneDrive توفر سجلات نشاط مفصّلة يمكنك مراجعتها بسهولة.
فوائد الوعي بهذا النوع من التهديدات
عندما تفهم كيف يعمل هذا الاحتيال، تحصل على أكثر من مجرد حماية لنفسك:
- تحمي بيانات عملك وعملائك: خاصة إذا كنت تعمل في بيئة تشاركية وتتبادل الملفات باستمرار.
- تحمي حساباتك المالية: كثير من هجمات التصيد السحابي تهدف في النهاية للوصول لمعلومات بطاقات الائتمان أو حسابات الدفع.
- توفر وقتًا وجهدًا: التعامل مع اختراق أمني يستغرق وقتًا طويلًا جدًا، الوقاية أسرع بكثير.
- تبني ثقافة رقمية أفضل: عندما تشارك هذه المعلومات مع فريقك أو عائلتك، تُحسّن الوعي الجماعي.
- تقلل الضرر المادي والمعنوي: فقدان البيانات أو الاختراق قد يكلفك أكثر بكثير من أي إجراء وقائي.
نصائح إضافية وممارسات أفضل
استخدم حسابًا منفصلًا للمهام الحساسة: إذا كنت مديرًا أو تتعامل مع بيانات حساسة، خصص بريدًا إلكترونيًا منفصلًا للتواصل الرسمي فقط.
تدرّب فريقك: معظم الاختراقات تحدث بسبب خطأ بشري. ورش توعية قصيرة شهريًا تُحدث فرقًا كبيرًا.
لا تثق بالروابط المختصرة: روابط مثل bit.ly/xxx قد تخفي عناوين خطيرة. استخدم unshorten.it للكشف عن العنوان الحقيقي.
بدائل لمشاركة الملفات بشكل أكثر أمانًا:
- Tresorit: خدمة تخزين سحابي مشفّر من الطرف للطرف.
- ProtonDrive: من فريق ProtonMail، يوفر خصوصية عالية.
- Signal: لمشاركة الملفات الحساسة مع أشخاص تثق بهم.
اضبط منبهات Google Workspace أو Microsoft 365: كلتا المنصتين توفران إعدادات تُنبهك عند تسجيل دخول من موقع جديد أو جهاز غير معروف.
أخطاء شائعة يجب تجنبها
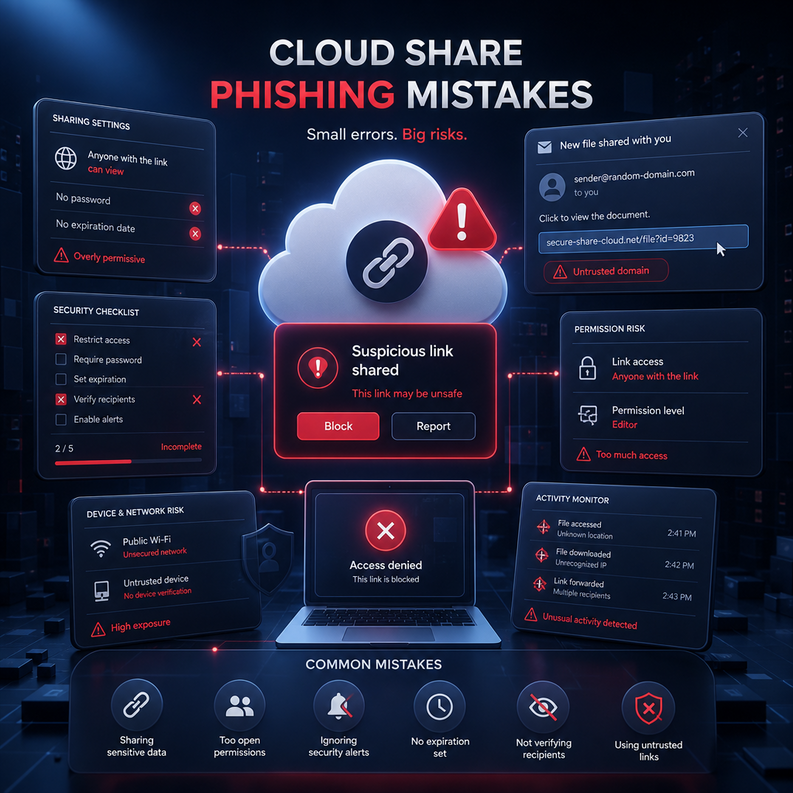
الخطأ الأول: افتراض أن الرابط آمن لأنه من منصة موثوقة كثيرون يعتقدون أن أي رابط يبدأ بـ Google أو Microsoft آمن تلقائيًا. هذا خطأ شائع جدًا. المحتوى المرفوع على هذه المنصات قد يكون ضارًا حتى لو كانت المنصة نفسها آمنة.
الخطأ الثاني: إدخال بيانات تسجيل الدخول في أي صفحة تطلبها إذا فتحت رابط مشاركة وطُلب منك تسجيل الدخول، تأكد أن عنوان الصفحة في شريط المتصفح هو فعلًا accounts.google.com أو login.microsoftonline.com وليس أي شيء آخر.
الخطأ الثالث: تجاهل إشعارات المصادقة الثنائية إذا وصلك رمز تحقق لم تطلبه، هذا يعني أن شخصًا ما يحاول الدخول لحسابك. لا تتجاهله، وغيّر كلمة مرورك فورًا.
الخطأ الرابع: عدم تحديث تطبيقات التخزين السحابي الإصدارات القديمة قد تحتوي على ثغرات أمنية. تأكد من تحديث تطبيقات Google Drive وOneDrive وDropbox بشكل منتظم.
الخطأ الخامس: مشاركة روابط التخزين السحابي عبر واتساب أو SMS دون تشفير هذه الروابط قد تُعترض. إذا كانت الملفات حساسة، استخدم خدمات ذات تشفير أو اضبط الرابط بكلمة مرور.
نصائح للتحسين المستمر على المدى البعيد
الأمن الرقمي ليس هدفًا تصله مرة واحدة، بل هو ممارسة مستمرة تتطور مع التهديدات المتغيرة:
راجع إعدادات الأمان كل ثلاثة أشهر: مواقع مثل Google وMicrosoft تضيف خصائص أمنية جديدة باستمرار. خصص 15 دقيقة كل ربع سنة لمراجعة إعدادات حماية حساباتك.
تابع مصادر الأمن الرقمي الموثوقة: مدونات مثل Krebs on Security أو نشرة Cybersecurity & Infrastructure Security Agency (CISA) توفر تحديثات مستمرة عن أحدث التهديدات.
احتفظ بنسخ احتياطية دورية: حتى لو لم تتعرض لاختراق، النسخ الاحتياطية تحميك من أي حادث طارئ. استخدم قاعدة 3-2-1: ثلاث نسخ، على وسيطين مختلفين، إحداها خارج الموقع.
درّب حدسك الرقمي: كلما واجهت رابطًا مشبوهًا وتحققت منه، كلما أصبحت أسرع في التعرف على الأنماط الخطيرة. الخبرة تُبنى بالممارسة.
اشترك في خدمة مراقبة البيانات المسرّبة: خدمة مثل haveibeenpwned.com تُخبرك إذا ظهر بريدك الإلكتروني في أي تسريب بيانات.
الخلاصة
الاحتيال عبر التخزين السحابي تهديد حقيقي وذكي، لكنه قابل للتصدي له إذا عرفت كيف تتصرف. ما تعلمناه اليوم يثبت أن مشاركة ملفات مزورة عبر منصات موثوقة أصبحت من أكثر أساليب الهجوم احترافًا، وأن الحماية الحقيقية تبدأ من وعيك أنت كمستخدم قبل أي أداة تقنية. سواء كنت تستخدم Drive وOneDrive في عملك اليومي أو في تبادل الملفات الشخصية، الخطوات التي شرحتها لك اليوم ستجعل من الصعب جدًا على أي محتال تجاوز دفاعاتك.
تذكر: الشك المنهجي ليس ضعفًا، بل هو أقوى سلاح رقمي تمتلكه. طبق ما تعلمته، وشاركه مع من تهتم بهم.
الأسئلة الشائعة
س1: هل يمكن أن يكون رابط Google Drive ضارًا حقًا؟ نعم تمامًا. المشكلة ليست في المنصة نفسها، بل في المحتوى الذي يرفعه المهاجم عليها. الرابط يبدو شرعيًا لأنه يستخدم بنية تحتية حقيقية، لكن الملف أو الصفحة المرتبطة به قد تكون مصممة لسرقة بياناتك.
س2: ماذا أفعل إذا ضغطت على رابط مشبوه وأدخلت بياناتي؟ تصرف بسرعة: غيّر كلمة مرور الحساب المعني فورًا، وفعّل أو أعد تفعيل المصادقة الثنائية، وراجع نشاط الحساب وأُلغِ أي جلسات غير معروفة، ثم بلّغ فريق دعم المنصة عن الحادثة.
س3: كيف أميز بين رابط مشاركة حقيقي ورابط احتيالي؟ انتبه لعدة علامات: هل طلب منك الشخص مسبقًا إرسال الملف؟ هل الرابط يطلب إعادة تسجيل الدخول؟ هل عنوان الصفحة الفعلي (وليس النص المرئي) هو نطاق رسمي؟ وهل الرسالة تحمل إلحاحًا غير مبرر؟
س4: هل المصادقة الثنائية كافية للحماية؟ هي طبقة حماية قوية جدًا لكنها ليست مطلقة. بعض الهجمات المتطورة تستطيع تجاوزها عبر ما يسمى هجمات “Man-in-the-Middle” في الوقت الفعلي. لذلك، الجمع بين المصادقة الثنائية والتحقق اليدوي من الروابط هو الأفضل.
س5: هل أحتاج لبرنامج مدفوع لحماية نفسي؟ لا بالضرورة. Windows Defender المدمج مع المتصفحات الحديثة وخدمات مجانية مثل VirusTotal وhaveibeenpwned توفر حماية جيدة. البرامج المدفوعة تضيف طبقات إضافية لكن الأساسيات المجانية وحدها تُحدث فرقًا كبيرًا إذا استخدمتها بشكل صحيح.



