
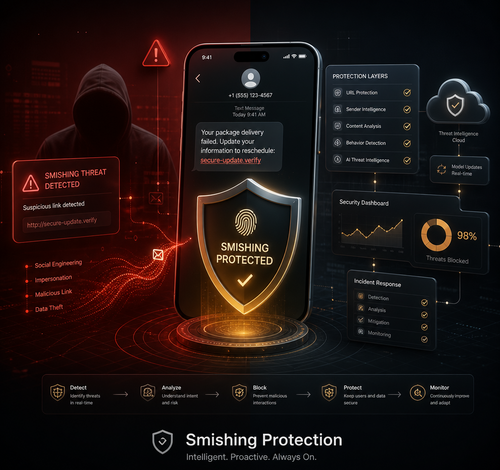
كيف تحمي نفسك من التصيد عبر الرسائل القصيرة: الدليل الشامل
—
مقدمة: هل رسالة SMS بريئة يمكن أن تدمر حياتك الرقمية؟
لو وصلتك رسالة نصية تقول إن طردك عالق في الجمارك أو أن حسابك البنكي سيُغلق خلال 24 ساعة، ماذا ستفعل؟ كثير من الناس ينقرون على الرابط فوراً دون تفكير، وهذا بالضبط ما يريده المحتالون. التصيد عبر الرسائل القصيرة أصبح من أخطر أساليب الاحتيال الرقمي في العصر الحالي، وقد شهدنا في السنوات الأخيرة ارتفاعاً مخيفاً في حوادثه على مستوى العالم العربي والعالمي. ما يجعله أكثر خطورة من الاحتيال عبر البريد الإلكتروني هو أننا نثق في هواتفنا أكثر مما نثق في صناديق البريد، وهذه الثقة هي نقطة ضعفنا الكبرى.
—
ما الذي تحتاج معرفته عن هذا النوع من الاحتيال
تعريف بسيط وواضح
التصيد عبر الرسائل القصيرة يُعرف أيضاً بمصطلح Smishing، وهو اختصار مركّب من كلمتي SMS و Phishing. الفكرة الجوهرية بسيطة: يرسل لك شخص ما رسالة نصية تبدو رسمية، تدّعي أنها من بنك أو شركة توصيل أو حتى جهة حكومية، وتطلب منك النقر على رابط أو الاتصال برقم معين أو مشاركة بيانات حساسة.
لماذا ينجح هذا الأسلوب؟
الإجابة تكمن في علم النفس. الرسائل النصية لها معدل فتح يتجاوز 98% مقارنة بـ 20% فقط للبريد الإلكتروني. إضافة إلى ذلك، نحن نستخدم الهاتف في كل مكان: في السيارة، في وقت الغداء، قبل النوم، وهذا يعني أننا نقرأ الرسائل ونحن في حالة من التشتت، وهي أسوأ حالة ممكنة لاتخاذ قرارات أمنية صائبة.
أنواع الرسائل الاحتيالية الشائعة
– رسائل تتعلق بالشحن والتوصيل تدّعي وجود مشكلة في طرد
– رسائل بنكية تطلب تأكيد هويتك فوراً
– رسائل تُخبرك بأنك فزت بجائزة
– رسائل حكومية مزيفة تتحدث عن مخالفات أو ضرائب
– رسائل صحية أو تأمينية تطلب تحديث بياناتك
—
الأدوات والمتطلبات اللازمة للحماية
للحماية الفعّالة من هذا النوع من الاحتيال، لا تحتاج ميزانية ضخمة ولا خبرة تقنية متقدمة. إليك ما تحتاجه:
1. تطبيق تصفية الرسائل:
– على iOS: استخدم ميزة “تصفية الرسائل غير المعروفة” المدمجة
– على Android: تطبيق Google Messages يوفر حماية مدمجة من الرسائل المشبوهة
2. تطبيقات الحماية المتخصصة:
– Truecaller: يحدد هوية المرسل ويكشف الأرقام المشبوهة
– RoboKiller: يحجب الرسائل والمكالمات الاحتيالية تلقائياً
– Lookout Security: يفحص الروابط في الرسائل قبل أن تفتحها
3. أدوات التحقق من الروابط:
– موقع VirusTotal للتحقق من أي رابط قبل النقر عليه
– إضافة Google Safe Browsing في المتصفح
4. إعدادات الهاتف:
– تفعيل المصادقة الثنائية على كل حساباتك
– عدم منح التطبيقات صلاحية قراءة الرسائل إلا عند الضرورة القصوى
5. وعي ومعرفة:
– متابعة مصادر موثوقة لمعرفة أحدث أساليب الاحتيال
– الإبلاغ عن الرسائل المشبوهة للجهات المختصة
—
متى تكون في أشد حاجة لهذه الحماية؟
المواقف الأكثر خطورة
هناك سياقات محددة تجعلك أكثر عرضة للوقوع ضريسةً للاحتيال النصي:
خلال مواسم التسوق: في رمضان، الجمعة البيضاء، وعروض اليوم الوطني، ترتفع وتيرة الرسائل الاحتيالية بشكل لافت لأن الجميع ينتظر تأكيدات طلبات وعروضاً مغرية.
بعد الاشتراك في خدمة جديدة: إذا سجّلت مؤخراً في خدمة توصيل أو بنك رقمي، فأنت في حالة “انتظار رسائل”، وهذا يجعلك أقل تشككاً في أي رسالة تردك.
عند استخدام الواي فاي العام: الاتصال بشبكات عامة قد يعرضك لهجمات أكثر تعقيداً تدمج فيها الرسائل النصية.
عند الضغط والتعب: الدراسات تثبت أننا نتخذ قرارات أمنية أسوأ عندما نكون منهكين.
للشركات والأعمال: إذا كنت صاحب عمل أو موظفاً يتعامل مع بيانات العملاء، فأنت هدف مزدوج لأن اختراقك يعني الوصول لبيانات أضخم.
—
دليل خطوة بخطوة: كيف تتعرف على الرسائل الاحتيالية وتتصرف بشكل صحيح
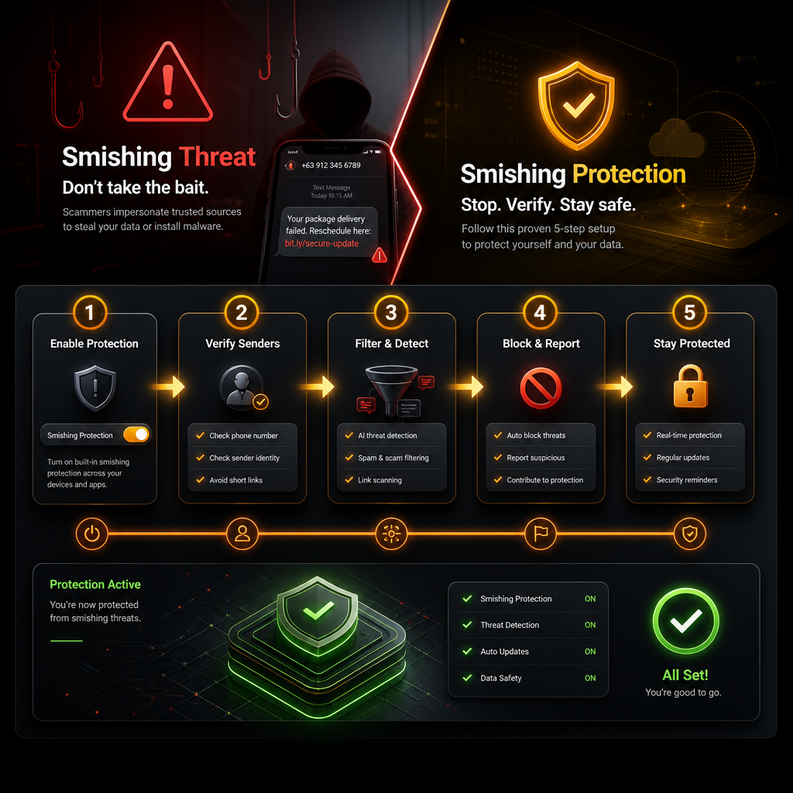
الخطوة الأولى: افحص المُرسِل قبل أي شيء
عندما تصلك رسالة من رقم غير محفوظ أو من رمز أبجدي غير مألوف، لا تنقر على أي شيء. لاحظ:
– هل الرقم يبدأ بكود دولة غير متوقعة؟
– هل الاسم المُعرَّف به المُرسِل يشبه اسم شركة معروفة لكنه مختلف قليلاً؟
– هل سبق أن تواصلت مع هذه الجهة عبر الرسائل؟
تحذير مهم: حتى لو بدا الرقم محلياً ومألوفاً، فإن تقنية Spoofing تتيح للمحتالين إخفاء هويتهم الحقيقية.
الخطوة الثانية: تحليل محتوى الرسالة
التصيد عبر الرسائل القصيرة يعتمد دائماً على نفس الصيغ النفسية: الإلحاح، التهديد، أو الإغراء. علامات التحذير الواضحة:
– عبارات مثل “تصرف الآن أو ستخسر حسابك”
– أخطاء إملائية أو نحوية غريبة في رسالة من مؤسسة رسمية
– رابط مختصر لا يمكن معرفة وجهته الحقيقية
– طلب بيانات شخصية أو رمز OTP عبر الرسالة مباشرة
الخطوة الثالثة: تحقق من الرابط قبل أي نقر
إذا كانت الرسالة تحتوي رابطاً، لا تنقر عليه مباشرة. بدلاً من ذلك:
1. انسخ الرابط
2. اذهب إلى موقع VirusTotal.com
3. الصق الرابط وانتظر التقرير
4. إذا ظهرت أي إشارات تحذيرية، احذف الرسالة فوراً
الخطوة الرابعة: تحقق من المصدر بشكل مستقل
إذا ادّعت الرسالة أنها من بنكك أو شركة التوصيل، لا ترد على نفس الرسالة. بدلاً من ذلك:
– افتح تطبيق البنك مباشرة
– اتصل برقم خدمة العملاء الرسمي المكتوب على بطاقتك
– اذهب للموقع الرسمي عبر المتصفح وليس عبر الرابط في الرسالة
الخطوة الخامسة: أبلغ عن الرسالة
رسائل SMS مزورة يمكن الإبلاغ عنها لعدة جهات:
– في السعودية: أبلغ عبر تطبيق أبشر أو منصة أبلغ التابعة لهيئة الاتصالات
– في الإمارات: تواصل مع TRA مباشرة
– على مستوى عالمي: يمكن الإبلاغ لـ FTC عبر موقعهم الرسمي
الخطوة السادسة: إذا نقرت بالفعل، تصرف سريعاً
لا تنتظر وتأمل أن لا يحدث شيء. افعل هذه الخطوات فوراً:
1. قطع اتصال الإنترنت عن الهاتف
2. غيّر كلمات مرور كل حساباتك المهمة
3. تواصل مع بنكك فوراً إذا أدخلت أي بيانات مالية
4. افحص الهاتف بتطبيق أمني موثوق
5. راقب حساباتك البنكية لعدة أيام
—
فوائد الحماية من التصيد النصي وأهميتها
حماية الأموال والمعلومات الشخصية
الضرر الأكثر مباشرة من الوقوع في فخ هذه الرسائل هو فقدان المال. المحتالون يستخدمون البيانات التي يحصلون عليها لسرقة الحسابات البنكية، وفي بعض الحالات يبيعون معلوماتك في الدارك ويب.
الحفاظ على الهوية الرقمية
اختراق حساباتك لا يعني فقط خسارة مالية، بل يمكن أن يُستخدم حسابك لإيذاء آخرين، وإرسال رسائل احتيالية لعائلتك وأصدقائك، مما يضر بسمعتك.
الراحة النفسية
عندما تعرف كيف تحمي نفسك، تستخدم هاتفك بثقة أكبر. القلق الدائم من كل رسالة مُرهِق، لكن الوعي الصحيح يحوّل هذا القلق إلى حذر صحي.
حماية العمل والأعمال التجارية
إذا كنت رجل أعمال أو موظفاً، فاختراق هاتفك قد يعني تسريب بيانات العملاء وهذا يعرضك لمسؤوليات قانونية جسيمة.
—
نصائح متقدمة وممارسات ذكية
استخدم تطبيق مخصص للرسائل المصرفية
بعض البنوك الرقمية تتيح لك تعطيل الرسائل النصية كلياً والاعتماد فقط على الإشعارات داخل تطبيقهم. هذا الخيار أكثر أماناً بكثير.
فعّل ميزة “أرقام غير معروفة”
على الأيفون، اذهب إلى الإعدادات ثم الرسائل وفعّل خيار تصفية الرسائل من أرقام غير معروفة. سيتم إرسالها إلى قائمة منفصلة وتعاملها بتشكك أكبر.
كوّن عادة التحقق المزدوج
اجعل قاعدة شخصية: أي رسالة تطلب منك تصرفاً مالياً أو مشاركة بيانات، لا ترد عليها مباشرة أبداً. تحقق دائماً من قناة أخرى مستقلة.
أبلغ أسرتك
أكثر الضحايا عرضة هم كبار السن وصغار المراهقين. تحدث مع والديك وأطفالك عن هذا الخطر بطريقة عملية وليس مجرد تحذير مبهم.
حدّث هاتفك دائماً
تحديثات النظام لا تتعلق بالمظهر فقط، بل تسد ثغرات أمنية حقيقية قد يستغلها المحتالون.
—
أبرز الأخطاء الشائعة التي يقع فيها الناس
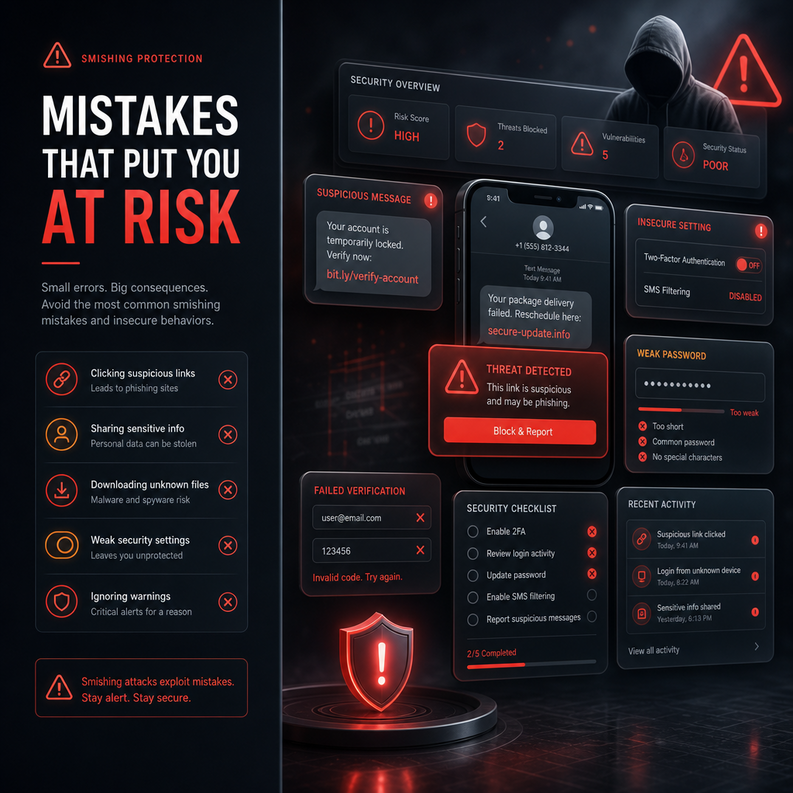
الخطأ الأول: الثقة بالاسم المعروض للمُرسِل
كثير من الناس يعتقدون أن الاسم الظاهر للمُرسِل لا يمكن تزويره، لكن هذا خطأ جسيم. تقنية SMS Spoofing تتيح للمحتالين عرض أي اسم يريدونه حتى لو كان اسم بنكك.
الحل: لا تثق بالاسم وحده، ادخل دائماً عبر التطبيق الرسمي.
الخطأ الثاني: افتراض أن الهاتف المحمي ببرنامج مكافحة فيروسات كافٍ
برامج مكافحة الفيروسات لا تحميك من الاحتيال النفسي. إذا أدخلت بياناتك طوعاً في موقع مزيف، لن يحميك أي برنامج.
الحل: الحماية الحقيقية تبدأ من الوعي، وليس فقط من التطبيقات.
الخطأ الثالث: الرد على الرسالة لطلب التوضيح
البعض يظن أن الرد برسالة “من أنت؟” آمن. لكن مجرد ردك يؤكد للمحتال أن رقمك فعّال وقابل للتفاعل.
الحل: لا ترد أبداً، احذف الرسالة مباشرة.
الخطأ الرابع: الانتظار قبل التصرف
عند الاشتباه بوقوع اختراق، الوقت عدو. كل دقيقة تأخر تُعطي المحتال وقتاً أكثر.
الحل: حدد خطوات استجابتك مسبقاً وطبّقها فوراً دون تردد.
الخطأ الخامس: عدم الإبلاغ
أغلب الناس يكتفون بحذف الرسالة. لكن عدم الإبلاغ يعني استمرار الأذى على ضحايا آخرين.
الحل: أبلغ الجهات المختصة في بلدك دائماً.
—
كيف تحسّن حمايتك على المدى البعيد
راجع إعداداتك الأمنية كل ثلاثة أشهر
اجعل لنفسك موعداً دورياً تراجع فيه: كلمات مرورك، الأذونات الممنوحة للتطبيقات، قائمة الأرقام المحجوبة، وتحديثات التطبيقات.
تابع أخبار الأمن الرقمي
المحتالون يطوّرون أساليبهم باستمرار. متابعة مصادر موثوقة متخصصة في الأمن السيبراني تجعلك دائماً خطوة أمامهم.
شارك معرفتك
علّم من حولك. كلما نشرت الوعي في دائرتك، قلّت فرص نجاح هذه الهجمات على أحبائك.
استخدم مدير كلمات مرور
أدوات مثل Bitwarden أو 1Password تساعدك على إنشاء كلمات مرور قوية وفريدة لكل حساب، مما يُقلّل الضرر حتى لو تم اختراق حساب واحد.
درّب نفسك عملياً
بعض المنصات التعليمية توفر محاكاة لرسائل تصيد حقيقية لتدريب الموظفين. البحث عن هذه الموارد يقوي حدسك الأمني.
—
خلاصة: حماية حقيقية تبدأ من رسالة واحدة
في نهاية المطاف، الحماية من التصيد عبر الرسائل القصيرة ليست ترفاً رقمياً بل ضرورة في عالم يزداد فيه الاعتماد على الهاتف المحمول في كل جانب من جوانب حياتنا. ما يبدأ بـ رسائل SMS مزورة بريئة المظهر قد ينتهي بخسائر مالية فادحة أو اختراق كامل للهوية الرقمية. لكن الخبر الجيد هو أن الأدوات والمعرفة اللازمة للحماية متاحة للجميع ولا تحتاج خبرة تقنية معقدة. طبّق الخطوات التي شاركتها معك، وشارك هذا المقال مع من تحب، لأن الوعي هو أقوى سلاح ضد المحتالين.
—
الأسئلة الشائعة
س1: هل مجرد فتح رسالة نصية مشبوهة يمكن أن يُصيب هاتفي بفيروس؟
عادةً لا. مجرد قراءة الرسالة النصية ليست خطرة في معظم الحالات. الخطر الحقيقي يبدأ عند النقر على الروابط الموجودة داخلها أو مشاركة بياناتك. مع ذلك، بعض الرسائل المتقدمة قد تستغل ثغرات في تطبيق الرسائل نفسه، لذا يُنصح بتحديث النظام دائماً.
س2: كيف أفرّق بين الرسالة الحقيقية من بنكي ورسالة احتيالية؟
البنوك الحقيقية لا تطلب منك أبداً إدخال كلمة مرورك أو رمز OTP عبر رابط في رسالة. إذا احتجت تأكيداً، اتصل بالبنك مباشرة عبر الرقم الرسمي المكتوب خلف بطاقتك البنكية.
س3: هل يمكن للمحتالين انتحال اسم بنك حقيقي في الرسائل؟
نعم، وهذا أحد أكثر ما يجعل هذه الهجمات خطيرة. تقنية SMS Spoofing تتيح لهم عرض اسم بنكك تماماً في حقل المُرسِل. لذا الاسم وحده ليس دليلاً كافياً على مصداقية الرسالة.
س4: ماذا أفعل إذا أدخلت بياناتي البنكية في موقع مزيف بالخطأ؟
تصرّف فوراً: اتصل بالبنك وأخبرهم بما حدث، اطلب تجميد الحساب مؤقتاً، غيّر كلمة المرور والرمز السري فوراً، وراقب حركة الحساب دقيقة بدقيقة لعدة أيام قادمة.
س5: هل تطبيقات الحماية المجانية كافية أم أحتاج للدفع؟
للاستخدام الشخصي العادي، الحلول المجانية مثل Google Messages وTruecaller وVirusTotal كافية جداً. الحلول المدفوعة تصبح ضرورية أكثر للشركات والمؤسسات التي تحتاج حماية أوسع ودعماً مستمراً.



