
أسطورة قفل HTTPS: هل يعني فعلاً أن الموقع آمن؟
مقدمة: لا تثق بالقفل الأخضر بشكل أعمى
هل سبق أن فتحت موقعاً إلكترونياً، ورأيت قفل HTTPS في شريط العنوان، فشعرت بالارتياح التام وأدخلت بياناتك دون تردد؟ أنا أعرف هذا الشعور جيداً، وكنت أفعل الشيء ذاته لسنوات. لكن بعد أن غصت في عالم الأمن السيبراني وبدأت أفهم كيف تعمل هذه الأشياء فعلياً، أدركت أن هذا القفل الصغير يُساء فهمه بشكل كبير من قِبل معظم المستخدمين. الحقيقة المزعجة هي أن أمان المواقع ليس مجرد رمز قفل، بل هو منظومة متكاملة لا يجب اختزالها في أيقونة واحدة. في هذا المقال، سأكشف لك الأسطورة الكاملة وراء هذا القفل وأشرح لك ما يجب أن تفعله فعلاً لحماية نفسك على الإنترنت.
ما الذي تحتاج معرفته أولاً
قبل أن نبدأ، دعني أوضح لك شيئاً أساسياً: بروتوكول HTTPS يعني ببساطة أن الاتصال بينك وبين الخادم مشفّر. أي أن البيانات التي تنتقل بين متصفحك والموقع لا يمكن لأحد التجسس عليها أثناء النقل. هذا شيء جيد ومهم فعلاً، لكنه لا يعني أبداً أن الموقع نفسه موثوق أو نظيف أو خالٍ من البرمجيات الخبيثة.
دعني أضرب لك مثالاً حياً: تخيل أنك تتحدث مع شخص عبر قناة مشفرة تماماً، لكن هذا الشخص نفسه نصّاب. التشفير لم يحمك من النصب، أليس كذلك؟ هذا بالضبط ما يحدث مع مواقع التصيد الاحتيالي التي تحمل شهادات HTTPS. وفقاً لتقرير صادر عن شركة PhishLabs، فإن أكثر من 80% من مواقع التصيد الاحتيالي تستخدم الآن بروتوكول HTTPS، وهذا وحده كافٍ لتفهم خطورة الأمر.
الأدوات والمتطلبات التي ستحتاجها
لكي تتعامل مع هذا الموضوع بشكل عملي وتتأكد من مستوى أمان أي موقع تزوره، ستحتاج إلى الأدوات التالية:
- متصفح حديث ومحدّث: سواء كان Chrome أو Firefox أو Edge، تأكد من أنك تستخدم أحدث إصدار لأنها تتضمن تحذيرات أمان محسّنة.
- أداة SSL Labs من Qualys (مجانية): تتيح لك تحليل شهادة SSL لأي موقع وتعطيك تقييماً من A إلى F.
- إضافة متصفح مثل HTTPS Everywhere من EFF: تجبر متصفحك على استخدام الاتصال المشفر دائماً عند توفره.
- خدمة VirusTotal: لفحص أي رابط أو موقع قبل فتحه.
- خدمة Google Safe Browsing للتحقق مما إذا كان الموقع مُدرجاً في قوائم المواقع الخطرة.
- VPN موثوق (اختياري لكن مفيد): يضيف طبقة حماية إضافية خاصة على شبكات الواي فاي العامة.
- مدير كلمات مرور: مثل Bitwarden أو 1Password لتجنب إدخال بيانات حساسة في المواقع الخاطئة.
متى يجب أن تطبق هذا الفهم؟
الحقيقة هي أنك تحتاج هذا الفهم في كل لحظة تتصفح فيها الإنترنت، لكن هناك مواقف بعينها تكون فيها الحاجة أكثر إلحاحاً:
عند استلام رابط عبر البريد الإلكتروني أو واتساب: هذه هي الحالة الأكثر خطورة. كثير من عمليات التصيد تبدأ من رابط يبدو شرعياً وتاماً في المظهر، بما في ذلك قفل HTTPS.
عند إجراء أي عملية شراء أو دفع إلكتروني: لا يكفي أن ترى القفل، تحقق من اسم النطاق بالكامل.
عند تسجيل الدخول إلى حساباتك المصرفية أو البريد الإلكتروني: ثانية واحدة من التدقيق في عنوان URL قد تنقذ حسابك بالكامل.
عند استخدام شبكات الواي فاي العامة: المقاهي، المطارات، الفنادق، كلها بيئات يسهل فيها التلاعب حتى بالاتصالات المشفرة.
عند إدارة موقعك كمسؤول: إذا كنت تدير مدونة أو متجراً إلكترونياً، فأنت مسؤول عن حماية زوارك، ليس فقط عن تركيب شهادة SSL.
الدليل التطبيقي: كيف تقرأ أمان الموقع بشكل صحيح
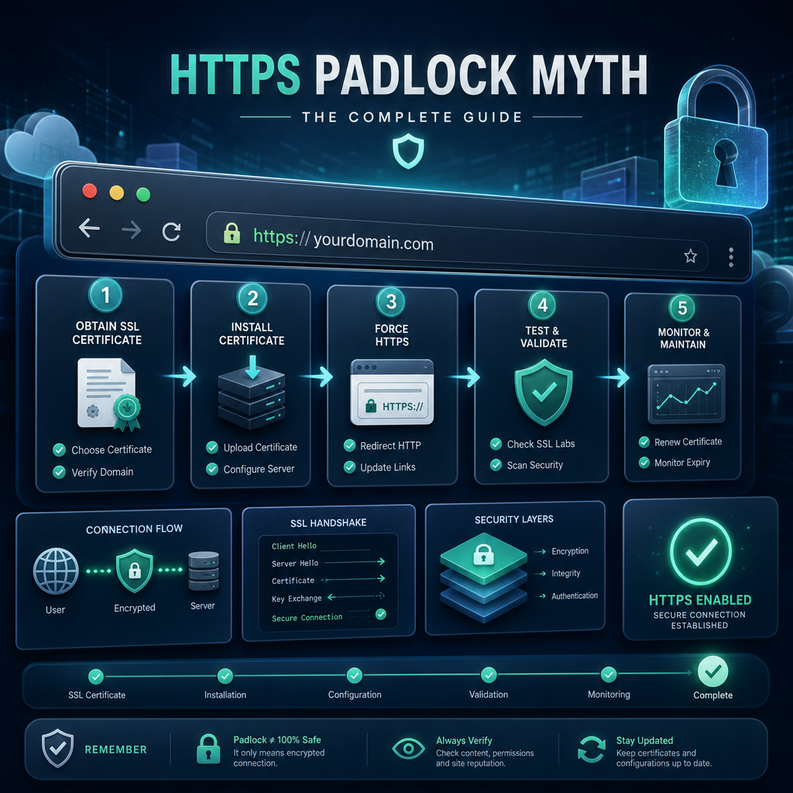
الآن وصلنا للجزء العملي الذي كنت أتمنى أن يشرحه لي أحد في وقت مبكر. إليك كيف أتعامل شخصياً مع التحقق من أي موقع:
الخطوة الأولى: تحقق من النطاق كاملاً وليس فقط القفل انظر إلى شريط العنوان بتمعن. موقع مثل paypa1.com أو g00gle.com قد يحمل قفل HTTPS لكنه ليس الموقع الحقيقي. المحتالون يستخدمون أحرفاً متشابهة أو نطاقات فرعية مضللة. تدرّب عينيك على قراءة النطاق الأساسي وليس مجرد الجزء الأول منه.
الخطوة الثانية: انقر على القفل وافحص تفاصيل الشهادة في معظم المتصفحات، يمكنك النقر على أيقونة القفل لعرض تفاصيل الشهادة. ستجد اسم الجهة المصدِرة للشهادة وتاريخ انتهائها والنطاق الذي تغطيه. إذا وجدت أن الشهادة مصدرها جهة مجهولة أو أنها منتهية الصلاحية، فهذه إشارة تحذير واضحة.
الخطوة الثالثة: استخدم SSL Labs للتحقق العميق اذهب إلى ssllabs.com/ssltest وأدخل عنوان الموقع. ستحصل على تقرير مفصل عن جودة تشفير الموقع، هل يستخدم بروتوكولات قديمة وضعيفة؟ هل التكوين صحيح؟ هذه التفاصيل تهمك خاصة إذا كنت مسؤولاً عن موقع.
الخطوة الرابعة: افحص الرابط عبر VirusTotal انسخ الرابط وألصقه في virustotal.com. الأداة ستفحصه باستخدام أكثر من 70 محرك أمان مختلف. هذا لا يستغرق سوى ثوانٍ ويمكن أن ينقذك من كارثة.
الخطوة الخامسة: ابحث عن علامات الثقة الإضافية هل للموقع سياسة خصوصية واضحة؟ هل يوجد له عنوان وبيانات تواصل حقيقية؟ هل هو معروف وموثق في محركات البحث؟ أمان المواقع الحقيقي لا يظهر فقط في بروتوكول الاتصال، بل في هوية الموقع وسمعته الرقمية الكاملة.
الخطوة السادسة: فعّل تحذيرات المتصفح ولا تتجاهلها حين يظهر لك متصفحك صفحة تحذير حمراء، خذها بجدية تامة. المتصفحات الحديثة تعمل بجد لاكتشاف المواقع المشبوهة، ولا تستحق النقر على “المتابعة على مسؤوليتك الخاصة” إلا إذا كنت متأكداً تماماً مما تفعله.
فوائد فهم هذا الموضوع بعمق
حين تفهم الفرق الحقيقي بين التشفير والأمان الكامل، تكتسب وعياً رقمياً يحمي كل جوانب حياتك الإلكترونية. لن تقع في فخ مواقع التصيد الاحتيالي التي تسرق بيانات الدفع من ملايين الأشخاص سنوياً. إذا كنت صاحب موقع، ستفهم ما الذي يجب فعله فعلاً لحماية زوارك بدلاً من الاكتفاء بتركيب شهادة SSL مجانية والاطمئنان الزائف. الوعي بهذا الأمر يجعلك أيضاً أكثر ثقة في تقديم النصيحة لعائلتك وأصدقائك ومنعهم من الوقوع في الفخاخ الإلكترونية الشائعة.
نصائح إضافية وممارسات أذكى
من تجربتي الشخصية، إليك بعض الإضافات التي تجعل نهجك أكثر نضجاً:
- فعّل المصادقة الثنائية على جميع حساباتك المهمة. حتى لو وقعت في موقع تصيد وأعطيت كلمة مرورك، فإن المصادقة الثنائية ستكون الحاجز الأخير.
- استخدم متصفح Brave إذا كانت الخصوصية تهمك، فهو يأتي بحماية مدمجة أقوى من معظم المتصفحات الأخرى.
- فعّل خاصية Safe Browsing في متصفحك، وهي متاحة في Chrome وFirefox وEdge وتقدم حماية فورية من المواقع المعروفة بالخطورة.
-
تعلّم قراءة رسائل الخطأ: رسائل مثل
NET::ERR_CERT_REVOKEDأوSSL_ERROR_BAD_CERT_DOMAINلها معانٍ محددة تستحق أن تتعلمها.
- راجع امتيازات التطبيقات التي تستخدمها على هاتفك بانتظام، لأن كثيراً منها تصل إلى بيانات أكثر مما تحتاج.
الأخطاء الشائعة التي يجب تجنبها
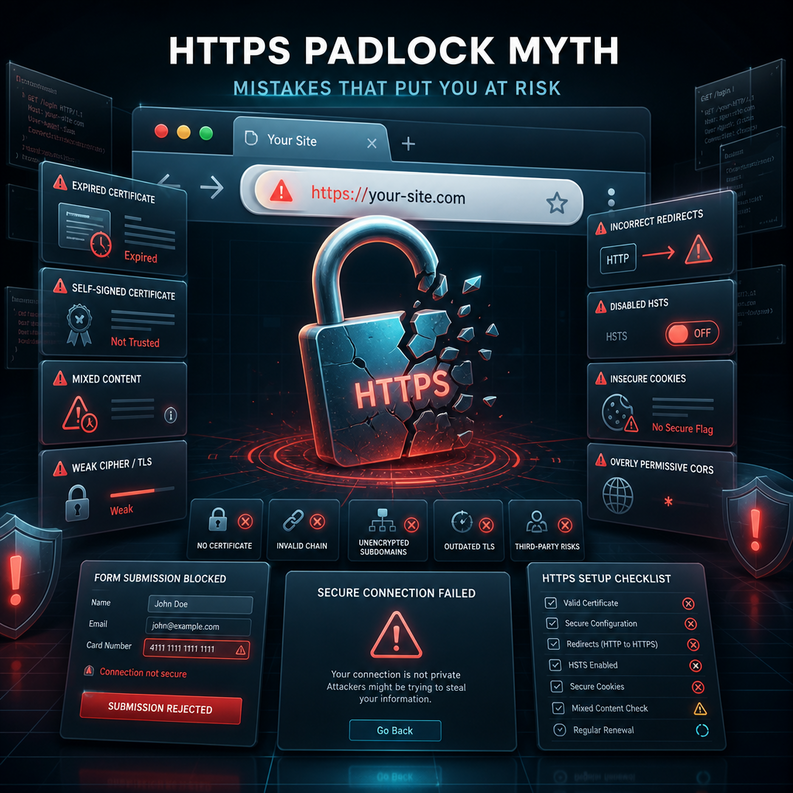
الخطأ الأول: الاعتماد الكلي على القفل كمعيار وحيد للثقة كما شرحت، موقع التصيد الاحتيالي يمكنه الحصول على شهادة SSL مجاناً خلال دقائق. القفل يعني التشفير فقط.
الخطأ الثاني: عدم قراءة شريط العنوان بتركيز كثير من الناس ينظرون إلى الأيقونة فقط دون قراءة النطاق الكامل. المحتالون يعتمدون على هذا الإهمال البصري تحديداً.
الخطأ الثالث: تجاهل تحديثات المتصفح والنظام تحديثات الأمان ليست اختيارية. كل تحديث يسد ثغرات يمكن للمهاجمين استغلالها حتى في الاتصالات المشفرة.
الخطأ الرابع: الاعتقاد بأن VPN يحل كل مشاكل الأمان الـ VPN يشفر اتصالك ويخفي هويتك، لكنه لا يحمك من إدخال بياناتك في موقع تصيد بنفسك.
الخطأ الخامس: إهمال شهادات الموقع كمسؤول إذا كنت تدير موقعاً، تذكر أن تجديد الشهادة يدوياً أو التحقق من إعداداتها بانتظام أمر ضروري. انتهاء شهادة SSL دون تجديد يضر بثقة المستخدمين وبتصنيف موقعك في محركات البحث.
كيف تحسّن أمانك الرقمي على المدى البعيد
التحسين المستمر في هذا المجال لا يتطلب جهداً خارقاً، بل عادات صغيرة متراكمة. أنصحك بمراجعة إعدادات الأمان في حساباتك الرئيسية مرة كل ثلاثة أشهر. تابع مدونات وقنوات متخصصة في الأمن السيبراني مثل Krebs on Security وBleeping Computer للبقاء على اطلاع بأحدث التهديدات. إذا كنت مدوناً أو صاحب عمل رقمي، استثمر في أدوات مراقبة الأمان مثل Sucuri أو Wordfence لموقعك. وأهم من كل ذلك، شارك هذا الوعي مع من حولك، لأن السلسلة الأمنية تكون دائماً بقوة حلقتها الأضعف.
خلاصة القول
لا أريدك أن تغادر هذا المقال خائفاً من الإنترنت، بل أريدك أن تغادره واعياً ومسلحاً بالمعرفة الصحيحة. قفل HTTPS هو خطوة ضرورية وجيدة، لكنه ليس شهادة أمان شاملة. أمان المواقع الحقيقي يبدأ منك أنت، من قراءة العنوان بتمعن، ومن الشك الصحي، ومن اتخاذ خطوات التحقق الإضافية التي تحدثنا عنها. طبّق ما تعلمته اليوم، وشاركه مع شخص قد يحتاجه، وإذا كنت تريد الغوص أعمق في هذا الموضوع فاستكشف المقالات الأخرى على المدونة.
الأسئلة الشائعة
س1: هل موقع بدون HTTPS خطير دائماً؟ ليس بالضرورة خطيراً بمعنى أنه يحتوي محتوى ضاراً، لكنه غير آمن لإدخال أي بيانات حساسة فيه لأن الاتصال غير مشفر ويمكن التجسس عليه.
س2: هل شهادات SSL المجانية مثل Let’s Encrypt موثوقة؟ نعم، من ناحية التشفير هي موثوقة تماماً، لكن سهولة الحصول عليها تعني أن المواقع الخبيثة يمكنها الحصول عليها أيضاً، لذا لا تجعل وجودها معياراً كافياً للثقة.
س3: كيف أعرف إذا كانت شهادة SSL لموقعي انتهت صلاحيتها؟ يمكنك النقر على أيقونة القفل في المتصفح ومراجعة تاريخ الانتهاء، أو استخدام أداة SSL Labs التي تعطيك تفاصيل كاملة عن الشهادة.
س4: هل يمكن للمخترقين اختراق اتصال HTTPS؟ في الظروف العادية، اختراق تشفير HTTPS الحديث شبه مستحيل. لكن الهجمات لا تستهدف التشفير مباشرة بل تستهدف المستخدم نفسه عبر التصيد الاحتيالي أو البرمجيات الخبيثة على الجهاز.
س5: ماذا أفعل إذا أدخلت بياناتي في موقع مشبوه؟ تصرف فوراً: غيّر كلمة المرور المُدخلة وكل كلمات المرور المشابهة، أبلغ البنك إذا كانت بيانات مالية، وفعّل المصادقة الثنائية على حساباتك المهمة دون تأخير.



