كيف تحمي موقعك ووردبريس من السبام نهائياً في 2025
—
لماذا السبام يدمر موقعك ببطء وكيف توقفه اليوم
هل فتحت لوحة تحكم موقعك ذات يوم لتجد مئات التعليقات الغريبة والروابط المشبوهة؟ هذا ليس حظاً سيئاً، هذا هجوم سبام منظم، وإذا تركته دون معالجة فستدفع الثمن غالياً. حماية الموقع من السبام ليست رفاهية بعد الآن، بل هي ضرورة تقنية حقيقية لكل من يمتلك موقعاً على الإنترنت. في عالم اليوم، تتضاعف هجمات البوتات والروبوتات الآلية بشكل مجنون، وأي موقع ووردبريس غير محصّن يصبح هدفاً سهلاً. الأرقام تتكلم من نفسها: أكثر من 450,000 هجوم سبام يستهدف مواقع ووردبريس يومياً وفقاً لإحصاءات Wordfence. سأشرح لك في هذا المقال بالتفصيل كيف أوقفت هذه المشكلة على مواقعي وكيف تفعل الأمر بنفسك خطوة بخطوة.
—
ما الذي تحتاج معرفته قبل أي شيء
السبام في سياق مواقع ووردبريس يأتي على عدة أشكال: تعليقات مزعجة تملأ أقسام التعليقات بروابط خبيثة، ونماذج تسجيل وهمية، ورسائل بريد إلكتروني مزيفة عبر نماذج الاتصال، وحتى محاولات تسجيل دخول آلية من حسابات بوت.
المشكلة الحقيقية ليست فقط الإزعاج، بل التأثير الفعلي على موقعك:
– الأداء: كميات ضخمة من طلبات السبام تثقّل الخادم وتبطئ الموقع
– السمعة: إذا نشر السبام روابط ضارة على موقعك، تضررت سمعته أمام جوجل
– الأمان: بعض هجمات السبام هي مجرد مقدمة لاختراق أعمق
– التسويق: بيانات تحليل الزوار تصبح غير دقيقة بسبب الزيارات الوهمية
فهم هذه النقاط يجعل الحل أكثر منطقية وضرورة.
—
الأدوات والإضافات التي ستحتاجها
قبل أن تبدأ، تأكد من أن لديك الأساسيات التالية:
الأدوات الأساسية:
– Akismet Anti-Spam: الإضافة الأشهر لفلترة التعليقات المشبوهة تلقائياً، مجانية للمواقع الشخصية
– Cloudflare: خدمة CDN مجانية تحجب معظم الطلبات الضارة قبل أن تصل لخادمك
– Google reCAPTCHA v3: أداة جوجل المجانية لتمييز البشر عن الروبوتات
إضافات ووردبريس المتخصصة:
– WPBruiser (Goodbye Captcha): تكتشف البوتات دون إزعاج المستخدم بحل ألغاز
– Antispam Bee: بديل مجاني ممتاز لـ Akismet يعمل دون الحاجة لمفتاح API
– CleanTalk: حل متكامل مدفوع لكنه يستحق الاستثمار للمواقع الكبيرة
متطلبات إضافية:
– وصول كامل لـ WordPress Admin
– حساب على Cloudflare (مجاني)
– PHP 7.4 أو أحدث على خادمك
—
متى تحتاج فعلاً لتفعيل هذه الحلول
الإجابة المختصرة: من اليوم الأول لإطلاق موقعك. لكن هناك حالات تجعل الأمر أكثر إلحاحاً:
فوّراً إذا كنت تلاحظ:
– عشرات التعليقات المشبوهة يومياً تنتظر الموافقة
– ارتفاع مفاجئ في استهلاك موارد الخادم دون سبب واضح
– رسائل اتصال وهمية تتدفق على بريدك الإلكتروني
– مستخدمون وهميون يسجلون في موقعك بشكل مستمر
مواقف شائعة تستدعي الاهتمام:
– إذا كنت مدوناً ينشر محتوى منتظماً وموقعك يتلقى زيارات متزايدة
– إذا كنت تدير متجراً إلكترونياً على ووردبريس
– إذا قمت مؤخراً بترقية موقعك ولاحظت سلوكاً غير طبيعي
– إذا كان موقعك يقبل تسجيل المستخدمين
الوقاية دائماً أفضل وأقل تكلفة من العلاج.
—
دليل خطوة بخطوة لحماية موقعك من السبام
الخطوة 1: تثبيت وإعداد Akismet
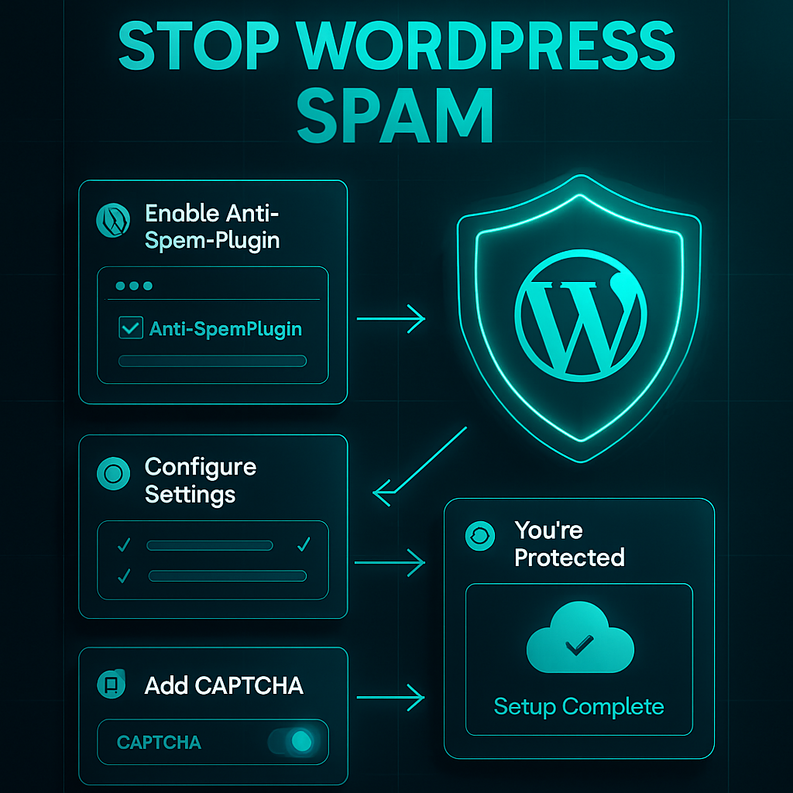
ادخل إلى لوحة تحكم ووردبريس، اذهب إلى الإضافات > إضافة جديد، ابحث عن Akismet وثبّتها. فعّلها وأدخل مفتاح API الذي ستحصل عليه مجاناً من موقع Akismet. من إعداداتها فعّل خيار “Auto-delete spam” للتعليقات التي حصلت على نقاط سبام عالية جداً.
> تنبيه: لا تعتمد على Akismet وحدها، فهي جيدة لكنها ليست كافية بمفردها.
الخطوة 2: ضبط إعدادات التعليقات في ووردبريس
اذهب إلى الإعدادات > المناقشة وطبّق هذه الخيارات:
– فعّل “يجب أن يكتب المستخدم معلوماته”
– فعّل “يجب الموافقة يدوياً على التعليق” للمستخدمين الجدد
– اضبط “احتجاز التعليق إذا احتوى على أكثر من 2 روابط”
– أضف كلمات مشبوهة شائعة في قائمة الحجب
هذه الخطوة وحدها تقلل التعليقات المزعجة بشكل ملحوظ جداً.
الخطوة 3: تفعيل Cloudflare وضبط قواعد الحماية
أنشئ حساباً مجانياً على Cloudflare وأضف موقعك. غيّر سيرفرات الـ DNS الخاصة بنطاقك لتشير لـ Cloudflare. بعد التفعيل:
– فعّل Bot Fight Mode من قسم Security
– اضبط مستوى الأمان على Medium أو High
– أضف قاعدة Firewall لحجب الطلبات من دول لا تستهدفها إذا كان موقعك عربياً فقط
الخطوة 4: تثبيت reCAPTCHA على نماذج الاتصال
إذا كنت تستخدم Contact Form 7 أو WPForms أو أي إضافة نماذج، ادخل لإعداداتها وفعّل Google reCAPTCHA v3. اذهب أولاً لـ [Google reCAPTCHA Console](https://www.google.com/recaptcha) وأنشئ مفاتيح API لموقعك، ثم أدخلها في إعدادات الإضافة.
> نصيحة عملية: استخدم reCAPTCHA v3 وليس v2 لأنه أقل إزعاجاً للزوار الحقيقيين.
الخطوة 5: حماية صفحة تسجيل الدخول
السبام لا يقتصر على التعليقات. استخدم إضافة مثل Limit Login Attempts Reloaded لتحديد عدد محاولات الدخول الفاشلة وحجب عنوان IP المشبوه تلقائياً.
هذه الخطوات مجتمعةً توفر حماية الموقع من السبام بشكل شامل يغطي معظم أنواع الهجمات الشائعة.
—
الفوائد الحقيقية التي ستلاحظها
بمجرد تطبيق هذه الخطوات ستشعر بفرق واضح:
– سرعة أفضل: تقليل الطلبات الوهمية يخفف الحمل عن خادمك مباشرة
– ترتيب أفضل في جوجل: محركات البحث تعاقب المواقع التي تحتوي روابط سبام
– بيانات تحليل نظيفة: ستحصل على أرقام زوار حقيقية في Google Analytics
– وقت أقل في الإدارة: لن تضيع ساعات في حذف تعليقات وهمية
– ثقة أعلى من المستخدمين: موقع نظيف وآمن يبني ثقة حقيقية مع جمهورك
—
نصائح إضافية وأدوات بديلة تستحق المعرفة
للمواقع الكبيرة والمتاجر:
– CleanTalk خدمة مدفوعة بسعر معقول (~8 دولار/سنة) تعمل بدون كابتشا وفعاليتها عالية جداً
– Sucuri Security لحماية متكاملة تشمل جدار حماية خارجي
نصائح تقنية ذكية:
– غيّر رابط صفحة تسجيل الدخول الافتراضي (`wp-login.php`) باستخدام إضافة مثل WPS Hide Login
– أضف Honeypot field في نماذج الاتصال، وهو حقل مخفي يملأه الروبوت ويكشف نفسه تلقائياً
– علّق التعليقات تلقائياً على المقالات القديمة (أكثر من 30 يوماً) من إعدادات المناقشة
—
أخطاء شائعة تجعل موقعك عرضة للسبام
الخطأ الأول: تفعيل التعليقات دون مراجعة
كثيرون يتركون إعداد الموافقة التلقائية على التعليقات مفتوحاً. هذا خطأ فادح يجعل موقعك منبراً للسبام فوراً.
الخطأ الثاني: الاعتماد على إضافة واحدة فقط
لا توجد إضافة مثالية بمفردها. الحماية الحقيقية تأتي من طبقات متعددة.
الخطأ الثالث: إهمال تحديث الإضافات والقالب
الإضافات القديمة تحتوي ثغرات يستغلها مرسلو السبام. التحديث المنتظم ضروري.
الخطأ الرابع: عدم مراجعة سجلات الـ Spam
بعض الرسائل المشروعة تصنَّف خطأً كسبام. راجع المجلد دورياً لتفادي فقدان استفسارات حقيقية.
الخطأ الخامس: كلمة مرور ضعيفة للوحة التحكم
هجمات Brute Force هي سبام أيضاً. كلمة مرور قوية وتفعيل التحقق الثنائي أمر لا تساوم عليه.
—
كيف تحافظ على حمايتك على المدى البعيد
الحماية ليست قرار تتخذه مرة واحدة، بل روتين مستمر:
– أسبوعياً: راجع سجلات السبام وتعليقات الانتظار
– شهرياً: حدّث جميع الإضافات والقوالب وووردبريس نفسه
– كل ثلاثة أشهر: راجع قواعد الـ Cloudflare Firewall وعدّلها حسب أنماط الهجوم الجديدة
– سنوياً: قيّم الأدوات التي تستخدمها وابحث عن بدائل أفضل
الحماية الفعّالة تتطور مع تطور أساليب المهاجمين. ابقَ مُطّلعاً على مستجدات الأمن الرقمي من مصادر متخصصة مثل WPBeginner وWordfence Blog.
—
خلاصة القول: خذ هذا الأمر بجدية الآن
إذا كنت تدير موقعاً ووردبريس وتتجاهل موضوع السبام، فأنت تترك باباً خلفياً مفتوحاً لكل روبوت ومحتال على الإنترنت. حماية الموقع من السبام لا تستغرق أكثر من ساعة لإعدادها بشكل صحيح، لكن تأثيرها يمتد لأشهر وسنوات من الأمان والاستقرار. الخطوات التي شاركتها معك اليوم مجربة وفعّالة على مواقع حقيقية. ابدأ بها الآن واحدة تلو الأخرى، وستلاحظ الفرق خلال أيام قليلة. وتذكر دائماً أن تعليقات مزعجة ليست مجرد إزعاج، بل تهديد حقيقي لسمعة موقعك وأدائه وأمانه. لا تنتظر حتى تصبح المشكلة أكبر من قدرتك على السيطرة.
—
أسئلة شائعة
س1: هل Akismet مجانية تماماً؟
نعم، مجانية للمواقع الشخصية وغير التجارية. للمواقع التجارية تحتاج لاشتراك مدفوع يبدأ من 10 دولار شهرياً تقريباً.
س2: هل يمكن إيقاف التعليقات نهائياً كحل بديل؟
نعم يمكنك ذلك من إعدادات المناقشة، لكنه حل متطرف. التعليقات الحقيقية تضيف قيمة لموقعك وتحسن تفاعل الزوار، لذا الأفضل هو الفلترة الذكية وليس الإيقاف الكامل.
س3: هل Cloudflare المجاني كافٍ لحماية موقع صغير؟
في معظم الحالات نعم. الخطة المجانية توفر Bot Fight Mode وجدار حماية أساسي يكفي لمواقع المدونات والمواقع الصغيرة.
س4: كيف أعرف إذا كان موقعي يُهاجَم بالسبام الآن؟
علامات واضحة: ارتفاع مفاجئ في استهلاك الخادم، كميات كبيرة من التعليقات المعلقة، رسائل اتصال غريبة تصلك، أو تسجيل مستخدمين جدد بأسماء وإيميلات غريبة.
س5: هل تحتاج لخبرة تقنية عالية لتطبيق هذه الخطوات؟
لا على الإطلاق. جميع الخطوات التي ذكرتها مصممة للمستخدم العادي. إذا استطعت تثبيت إضافة ووردبريس فأنت قادر على تطبيق كل ما ذكرته بسهولة.