
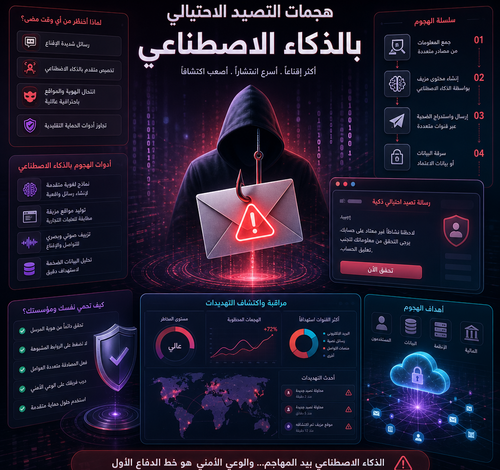
هجمات التصيد بالذكاء الاصطناعي: كيف تحمي نفسك من أخطر تهديدات الأمن الرقمي؟
مقدمة: لماذا أصبح التصيد الإلكتروني أكثر خطورة من أي وقت مضى؟
هل تعلم أن ما يزيد على 3.4 مليار رسالة بريد إلكتروني مزيفة تُرسَل يومياً حول العالم؟ لكن الأمر لم يعد عند هذا الحد، لأن التصيد بالذكاء الاصطناعي غيّر قواعد اللعبة تماماً. أصبحت الهجمات أكثر دقة، وأصعب اكتشافاً، وأسرع انتشاراً من أي وقت مضى. سواء كنت موظفاً، صاحب موقع إلكتروني، مدوناً، أو مجرد شخص يستخدم الإنترنت يومياً، فأنت بحاجة حقيقية لأن تفهم هذا التهديد قبل أن يطالك. في هذا المقال، سأأخذك معي خطوة بخطوة عبر كل ما تحتاج معرفته عن هذا الخطر الرقمي المتصاعد، وكيف تبني درعاً واقية فعلية لا مجرد نصائح نظرية.
ما الذي يجب أن تعرفه عن هجمات التصيد المدعومة بالذكاء الاصطناعي؟
تقليدياً، كانت رسائل التصيد الإلكتروني سهلة الكشف: أخطاء إملائية واضحة، لغة ركيكة، وطلبات مريبة. لكن هذا الواقع تغير جذرياً مع دخول أدوات الذكاء الاصطناعي التوليدي إلى أيدي المهاجمين.
اليوم، يستطيع المخترق استخدام نماذج لغوية ضخمة لإنشاء رسالة بريد إلكتروني تبدو وكأنها مكتوبة من قِبل زميلك المقرب أو مديرك المباشر. يمكن للذكاء الاصطناعي تحليل ملفك الشخصي على لينكدإن، تغريداتك، ومنشوراتك على وسائل التواصل الاجتماعي، ثم يصنع رسالة مخصصة تحمل تفاصيل حقيقية من حياتك.
هذا النوع يُعرف بـ”Spear Phishing” المدعوم بالذكاء الاصطناعي، وهو أشد خطورة من التصيد التقليدي بمراحل. وفق تقرير IBM Security لعام 2024، ارتفعت نسبة الهجمات الإلكترونية التي تستخدم الذكاء الاصطناعي بنسبة 60% مقارنة بالعام السابق. الأمر ليس مجرد إحصائية، بل هو واقع يطرق أبواب الشركات والأفراد كل يوم.
الأدوات والمعرفة التي تحتاجها للتصدي لهذا التهديد
قبل أن تبدأ في تطبيق أي خطوات وقائية، إليك ما تحتاج إليه:
أدوات الكشف والحماية الأساسية:
- برنامج مكافحة الفيروسات والتصيد: مثل Malwarebytes أو Bitdefender، وكلاهما يوفر طبقة تصفية للروابط المشبوهة.
- إضافات المتصفح الأمنية: مثل Netcraft Extension أو Microsoft Defender Browser Protection.
- خدمات التحقق من الروابط: مثل VirusTotal وURLVoid، حيث يمكنك لصق أي رابط مريب والتحقق منه فوراً.
- المصادقة الثنائية (2FA): أداة أساسية يجب تفعيلها على كل حساباتك، لا سيما البريد الإلكتروني والحسابات المصرفية.
- مدير كلمات المرور: مثل Bitwarden أو 1Password، لأن كلمات المرور القوية والمختلفة تحدّ كثيراً من أضرار أي اختراق.
المعرفة الأساسية التي تحتاجها:
- فهم كيفية قراءة رأس البريد الإلكتروني (Email Header) للتحقق من مصدر الرسالة الحقيقي.
- معرفة الفرق بين عنوان المرسل المعروض وعنوان البريد الفعلي.
- الإلمام بتقنيات SPF وDKIM وDMARC التي تحمي نطاقك الإلكتروني إن كنت تدير موقعاً.
متى تكون في أشد حاجة للتنبه من هذه الهجمات؟
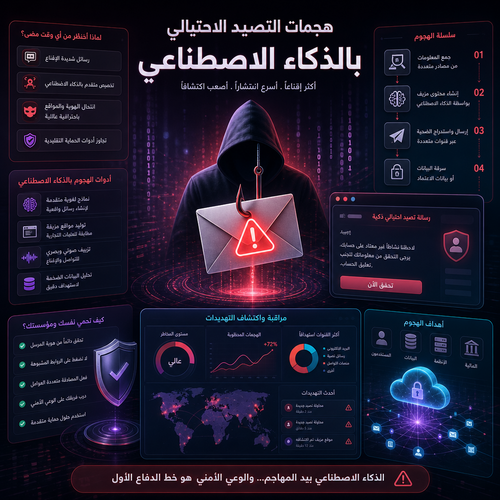
هناك سياقات بعينها تجعلك أكثر عرضة لهجمات التصيد الإلكتروني المدعوم بالذكاء الاصطناعي، وأنا أذكر هذه من واقع متابعة حوادث أمنية حقيقية:
أثناء فترات الضغط المهني: المهاجمون يعلمون أنك حين تكون مشغولاً، تقل مراجعتك للتفاصيل. لذا، كثير من هجمات التصيد الموجهة تُرسَل في بداية ساعات العمل أو قُبيل نهاية الدوام.
عند استلام عروض أو مستجدات عاجلة: إذا وصلتك رسالة تقول “حسابك سيُغلق خلال 24 ساعة” أو “لديك مبلغ معلق في انتظار التأكيد”، فهذا تحديداً هو الطُّعم المفضل لهذه الهجمات.
بعد نشر معلومات شخصية على الإنترنت: كلما نشرت أكثر على لينكدإن أو أعلنت عن وظيفة جديدة أو مشروع، كلما أصبحت هدفاً أسهل للتصيد الموجه.
خلال المواسم التجارية: بلاك فرايداي، رمضان، وأعياد الميلاد هي أوقات ذهبية للمخترقين لأن المستخدمين يتوقعون رسائل ترويجية كثيرة.
الدليل التطبيقي: كيف تكشف هجمات التصيد المدعومة بالذكاء الاصطناعي وتتصدى لها؟
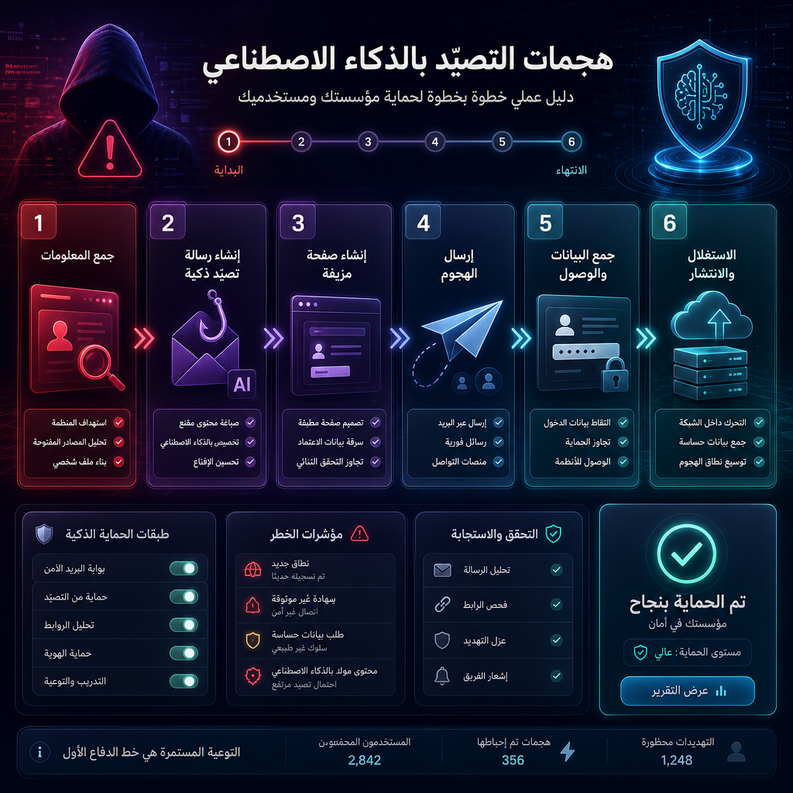
سأعطيك هنا خطوات عملية أطبقها شخصياً وأوصي بها:
الخطوة الأولى: تدقيق عنوان المرسل بعناية لا تثق بالاسم المعروض فقط. انقر على اسم المرسل واكشف العنوان الكامل. هجمات التصيد بالذكاء الاصطناعي غالباً ما تستخدم عناوين تشبه العناوين الحقيقية مع تغيير طفيف كـ [email protected] بدلاً من paypal.com.
الخطوة الثانية: تحليل لغة ونبرة الرسالة نعم، الذكاء الاصطناعي يكتب بشكل احترافي، لكن ابحث عن الإلحاح غير المبرر، طلبات غير اعتيادية، أو معلومات تبدو صحيحة لكنها غير ذات صلة بسياقك الفعلي.
الخطوة الثالثة: لا تنقر على الروابط مباشرة مرّر مؤشر الفأرة فوق الرابط دون النقر عليه. سيظهر العنوان الحقيقي في شريط المتصفح أو أسفل الشاشة. إذا كان العنوان لا يتطابق مع الجهة المُزعَمة، فهذا علامة حمراء فورية.
الخطوة الرابعة: تحقق من الرسالة عبر قناة مستقلة إذا وصلتك رسالة من “بنكك” تطلب بيانات، لا ترد على الرسالة ولا تنقر روابطها. بدلاً من ذلك، اتصل بالبنك مباشرة أو اذهب إلى موقعه عبر الكتابة اليدوية في شريط العنوان.
الخطوة الخامسة: استخدم أدوات الفحص التلقائي أنصح بشدة بمراجعة موقع CISA الحكومي الذي يوفر إرشادات محدّثة حول رسائل تصيد مولدة وكيفية الإبلاغ عنها، وهو مرجع لا أستغني عنه شخصياً.
الخطوة السادسة: فعّل المصادقة الثنائية على الفور حتى لو وقعت في فخ وأعطيت كلمة مرورك عن طريق الخطأ، فإن المصادقة الثنائية تجعل من الصعب جداً على المهاجم استكمال اختراقه.
تحذير مهم: لا تثق في رسالة تدّعي أنها من فريق أمان بريدك الإلكتروني وتطلب منك تسجيل الدخول عبر رابط خارجي. هذا الأسلوب بات شائعاً جداً في الهجمات الحديثة.
فوائد الوعي الأمني وأهميته في مواجهة هذه التهديدات
الاستثمار في الوعي الأمني ليس خياراً ترفيهياً، بل هو ضرورة عملية تنعكس على حياتك الرقمية كلها:
- حماية الأصول المالية: معظم هجمات التصيد تهدف في النهاية إلى سرقة بيانات بطاقاتك البنكية أو تحويل أموالك.
- صون سمعتك المهنية: إذا اخترق أحدهم بريدك العملي، قد يستخدمه لإرسال رسائل احتيالية باسمك لزملائك وعملائك.
- حماية بيانات الآخرين: إذا كنت تدير موقعاً أو شركة، فأمان بياناتك يعني أيضاً أمان بيانات عملائك، وهذا التزام قانوني وأخلاقي في آن واحد.
- تجنب ضياع الوقت والجهد: التعافي من اختراق ناجح قد يستغرق أسابيع، فضلاً عن التكاليف المادية والنفسية المرتبطة به.
نصائح إضافية وممارسات ذكية لرفع مستوى حمايتك
- درّب نفسك بانتظام: منصات مثل KnowBe4 وPhishMe توفر محاكاة لهجمات تصيد حقيقية لتختبر نفسك وتطوّر حسك الأمني.
- استخدم بريداً مخصصاً للتسجيل في المواقع: بريد ثانوي لا تربطه ببياناتك الحساسة يحمي بريدك الأساسي من الاستهداف.
- فعّل تصفية البريد الإلكتروني المتقدمة: خدمات مثل Google Workspace وMicrosoft 365 توفر فلاتر ذكية تعزز اكتشاف الرسائل المزيفة.
- راجع إعدادات الخصوصية على حساباتك: كلما قللت المعلومات المتاحة للعموم، كلما صعّبت مهمة المهاجم في بناء ملفك الشخصي.
- استخدم شبكة VPN موثوقة خاصة حين تتصل بشبكات واي فاي عامة.
الأخطاء الشائعة التي تجعلك هدفاً سهلاً
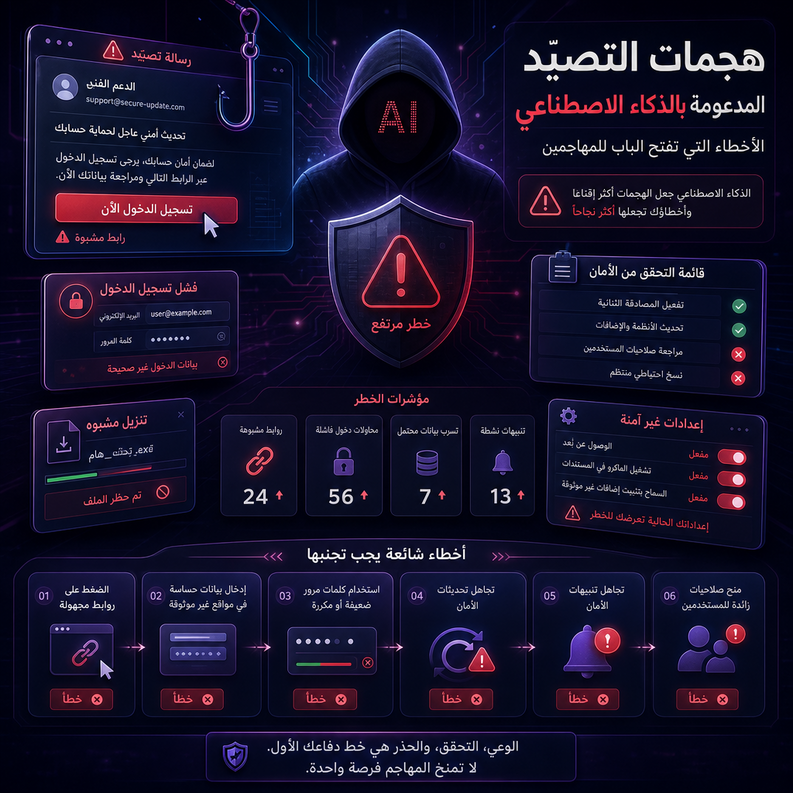
من خلال متابعتي لحوادث أمنية متعددة، وجدت أن هذه الأخطاء تتكرر بشكل لافت:
1. الثقة العمياء في “التصميم الاحترافي” كثيرون يعتقدون أن الرسالة الاحترافية التصميم هي رسالة موثوقة. الذكاء الاصطناعي يولد تصاميم مثالية في دقائق، فلا تعتمد على المظهر وحده.
2. إهمال تحديثات الأمان تحديثات نظام التشغيل والمتصفح تسد ثغرات حقيقية يستغلها المهاجمون. إهمالها يعني أنك تترك باباً مفتوحاً.
3. استخدام كلمة مرور واحدة لكل شيء إذا اخترق أحدهم حساباً واحداً، فسيجرب نفس الكلمة على كل حساباتك الأخرى. هذه الممارسة خطيرة للغاية.
4. عدم الإبلاغ عن الرسائل المشبوهة كثيرون يحذفون الرسائل المريبة فقط دون الإبلاغ عنها. الإبلاغ يساعد مزودي الخدمة وجهات الأمن في تتبع هذه الهجمات وإيقافها.
5. الاعتقاد بأن “هذا لن يحدث لي” هذه العقلية هي الخطر الأكبر. المهاجمون لا يستهدفون شخصاً بعينه دائماً، بل يرسلون ملايين الرسائل ويتصيدون من يغفل أولاً.
كيف تحافظ على مستوى حماية مرتفع على المدى البعيد؟
الأمن الرقمي ليس إجراءً تفعله مرة واحدة، بل هو عادة مستمرة. إليك ما أوصي به للحفاظ على مستوى حماية عالٍ دائماً:
- خصص ثلاثين دقيقة شهرياً لمراجعة إعدادات الأمان على حساباتك الرئيسية.
- تابع أخبار الأمن الرقمي: مواقع مثل Krebs on Security وThe Hacker News تنشر تحديثات يومية عن أحدث التهديدات.
- احتفظ بنسخ احتياطية منتظمة: سواء للملفات الشخصية أو بيانات موقعك الإلكتروني، النسخ الاحتياطية هي شبكة الأمان الأخيرة.
- دوّر كلمات مرورك كل ستة أشهر على الأقل للحسابات الحساسة.
- شارك ما تعلمته مع من حولك: رفع الوعي في دائرتك المقربة يقلل احتمال تعرض أحد معارفك للخداع باسمك أو عبر بياناتك.
خلاصة: الوعي هو السلاح الأمضى في مواجهة التصيد الذكي
في نهاية المطاف، التصيد بالذكاء الاصطناعي ليس تهديداً مستقبلياً، بل هو واقع يومي يتطور بسرعة مذهلة. الأدوات والمعرفة موجودة، والحماية ممكنة، لكنها تتطلب منك أن تكون يقظاً ومستعداً دائماً. ابدأ اليوم بتفعيل المصادقة الثنائية، راجع كلمات مرورك، وتعلم كيف تتعرف على رسائل تصيد مولدة قبل أن تقع في فخها. الاستثمار في أمنك الرقمي ليس رفاهية، بل هو ضرورة لكل من يعيش ويعمل في الفضاء الرقمي. شارك هذا المقال مع من تهتم لأمره، واستكشف مقالاتنا الأخرى حول أمن المعلومات لتعزز معرفتك خطوة بخطوة.
الأسئلة الشائعة
س1: هل يستطيع الذكاء الاصطناعي فعلاً كتابة رسائل تصيد مقنعة جداً؟ نعم، بكل تأكيد. النماذج اللغوية الحديثة تستطيع كتابة رسائل بلغة طبيعية واحترافية، ومخصصة لكل هدف بناءً على معلوماته المتاحة علنياً. هذا ما يجعل الهجمات الحديثة أكثر خطورة بكثير من نظيراتها القديمة.
س2: ما أسرع طريقة للتحقق من مصداقية رسالة بريد إلكتروني مشبوهة؟ الأسرع هو فحص عنوان البريد الكامل للمرسل، وعدم النقر على أي رابط، ثم الذهاب مباشرة إلى الموقع الرسمي للجهة المزعومة عبر كتابة عنوانه يدوياً في المتصفح للتأكد من صحة المعلومات.
س3: هل تساعد برامج مكافحة الفيروسات في الكشف عن هذه الهجمات؟ تساعد جزئياً، لكنها ليست الحل الكامل. الهجمات المدعومة بالذكاء الاصطناعي غالباً لا تحمل ملفات ضارة تقليدية، بل تعتمد على إقناعك بالنقر والتصرف. لذا، الوعي البشري هو خط الدفاع الأول والأهم.
س4: ماذا أفعل إذا اعتقدت أنني وقعت ضحية لهجمة تصيد؟ بادر فوراً بتغيير كلمة مرور الحساب المتأثر، فعّل المصادقة الثنائية إن لم تكن مفعلة، أبلغ الجهة المعنية (بنكك، مزود البريد الإلكتروني)، وابحث عن أي نشاط غير اعتيادي في حساباتك الأخرى.
س5: هل الشركات الصغيرة مستهدفة أيضاً أم الهجمات تطال الشركات الكبيرة فقط؟ الشركات الصغيرة هي في الواقع هدف مفضل لأن مواردها الأمنية أقل. وفق إحصائيات Verizon Data Breach Report، أكثر من 43% من الهجمات الإلكترونية تستهدف المنشآت الصغيرة والمتوسطة، مما يعني أن الحجم الصغير ليس حماية بأي حال.



