دليلك الكامل لتأمين متجرك الإلكتروني من الاختراق والاحتيال
—
لماذا أمان متجرك الإلكتروني أهم مما تظن؟
هل فكّرت يومًا ماذا سيحدث لو استيقظت صباحًا ووجدت أن متجرك الإلكتروني قد تعرّض للاختراق؟ بيانات عملائك مسرّبة، مدفوعاتك موقوفة، وسمعتك في خطر. هذا ليس سيناريو خياليًا، بل هو واقع يعيشه آلاف أصحاب المتاجر الرقمية كل يوم حول العالم. أمان المتاجر الإلكترونية لم يعد رفاهية أو خيارًا ثانويًا، بل أصبح ركيزة أساسية لأي مشروع تجاري رقمي ناجح. في هذا المقال، سأشارك معك كل ما تعلّمته من تجربة مباشرة في هذا المجال، خطوة بخطوة، لتحمي متجرك قبل فوات الأوان.
—
ما الذي تحتاج معرفته أولًا عن أمان المتاجر الإلكترونية؟
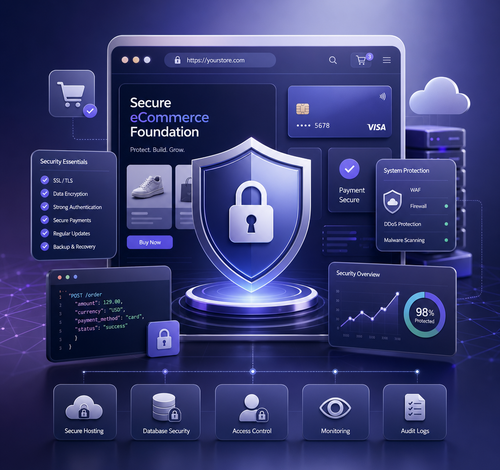
عندما نتحدث عن تأمين متجر إلكتروني، نحن لا نتحدث فقط عن تركيب شهادة SSL وتسمية الأمر منتهيًا. الأمر أعمق من ذلك بكثير. المتجر الإلكتروني هو بيئة رقمية معقدة تتضمن بيانات المستخدمين، معلومات الدفع، بيانات المخزون، وبوابات التواصل مع شركاء الأعمال.
التهديدات التي تواجه المتاجر الإلكترونية اليوم تتنوع وتتطور باستمرار:
– هجمات القوة العمياء (Brute Force): محاولات متكررة لاختراق لوحة الإدارة
– هجمات حقن SQL: استغلال ثغرات في قواعد البيانات لسرقة المعلومات
– الاحتيال في المدفوعات: استخدام بطاقات مسروقة لإجراء عمليات شراء
– هجمات DDoS: إغراق الخادم بطلبات وهمية لإسقاط الموقع
– التصيد الاحتيالي: استهداف موظفيك أو عملائك عبر رسائل مزيفة
فهم طبيعة هذه التهديدات هو الخطوة الأولى الحقيقية نحو الحماية الفعلية.
—
الأدوات والمتطلبات الأساسية لتأمين متجرك
قبل أن تبدأ في تطبيق أي خطوات، تأكد من توفر هذه الأدوات والعناصر الأساسية:
1. شهادة SSL/TLS موثوقة
احرص على الحصول عليها من مزودين معتمدين مثل Let’s Encrypt أو Comodo. هذه الشهادة تشفّر البيانات المتبادلة بين المتصفح والخادم.
2. جدار حماية تطبيقات الويب (WAF)
خدمات مثل Cloudflare أو Sucuri تقدم جدران حماية قوية تحجب الهجمات قبل وصولها لموقعك.
3. نظام إدارة كلمات المرور
استخدم أدوات مثل Bitwarden أو 1Password لإدارة كلمات مرور قوية وفريدة لكل خدمة.
4. أداة المصادقة الثنائية (2FA)
Google Authenticator أو Authy، وهي ضرورية لحماية حسابات الإدارة.
5. حل النسخ الاحتياطي التلقائي
UpdraftPlus أو JetBackup يوفران نسخًا احتياطيًا منتظمًا ومشفرًا لبياناتك.
6. أداة فحص الثغرات
Wordfence أو MalCare إذا كنت تستخدم WooCommerce، وهي تفحص ملفات موقعك بحثًا عن الكود الخبيث.
7. بروتوكول HTTPS على كامل الموقع
ليس فقط على صفحات الدفع، بل على جميع صفحات المتجر دون استثناء.
—
متى يجب عليك تطبيق إجراءات الحماية؟
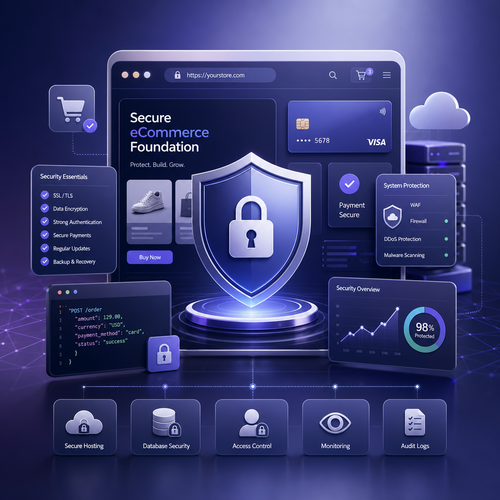
الإجابة الصريحة: قبل أن تبدأ استقبال أي طلب أو أي زيارة حقيقية. كثير من أصحاب المتاجر يؤجلون مسألة الأمان ريثما “يكبر” متجرهم، وهذا خطأ فادح.
إليك أبرز الحالات التي يجب فيها مراجعة إعدادات الأمان بشكل فوري:
– عند إطلاق المتجر للمرة الأولى: ضع الأساس الأمني قبل أي شيء آخر
– عند تحديث المنصة أو الإضافات: كل تحديث قد يفتح ثغرات جديدة أو يُغلق قديمة
– بعد أي هجوم سابق أو نشاط مشبوه: راجع كل إعداداتك من الصفر
– عند إضافة بوابة دفع جديدة: تأكد من توافقها مع معايير PCI DSS
– عند توسيع الفريق وإضافة موظفين جدد: حدد الصلاحيات بدقة وأنشئ حسابات منفصلة
– موسم الذروة مثل رمضان والأعياد: ترتفع محاولات الاختراق مع ارتفاع حركة المرور
الأمان ليس حدثًا واحدًا، بل عملية مستمرة تحتاج إلى مراجعة دورية.
—
دليل خطوة بخطوة لتأمين متجرك الإلكتروني بشكل احترافي
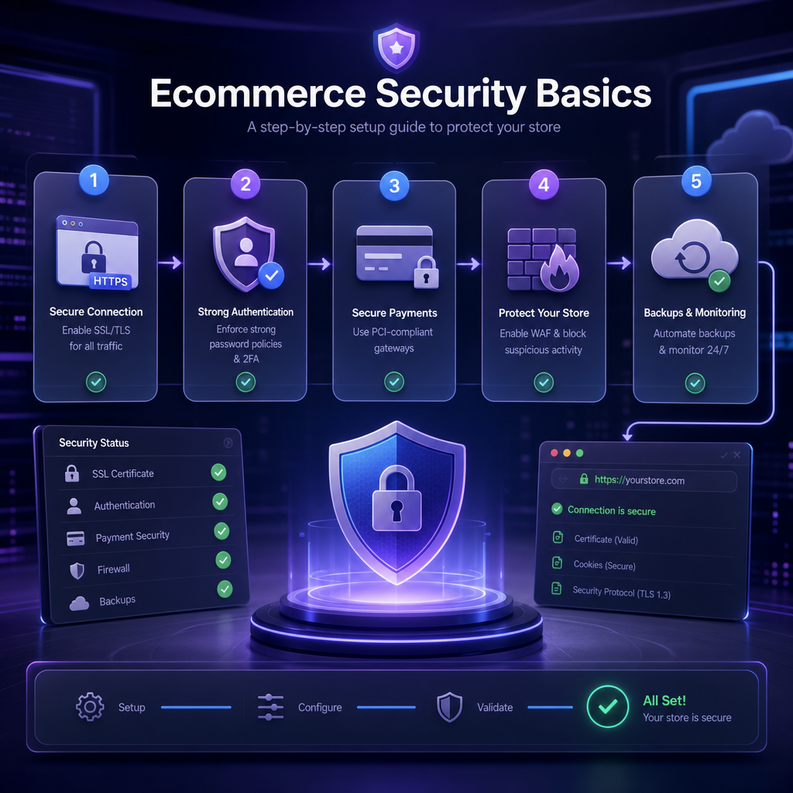
دعني آخذك في جولة عملية خطوة بخطوة لتطبيق أمان المتاجر الإلكترونية بشكل منهجي وفعّال:
الخطوة الأولى: تفعيل HTTPS وشهادة SSL
انتقل إلى لوحة تحكم استضافتك وتأكد من تفعيل شهادة SSL. بعدها، أعد توجيه جميع طلبات HTTP إلى HTTPS عبر ملف .htaccess أو إعدادات النطاق. تحقق من أن جميع الموارد (صور، سكريبت، CSS) تُحمَّل عبر HTTPS لتفادي تحذيرات المتصفح.
الخطوة الثانية: تأمين لوحة الإدارة
– غيّر مسار لوحة الإدارة من /admin أو /wp-admin إلى مسار مخصص
– فعّل المصادقة الثنائية لجميع الحسابات الإدارية
– قيّد الوصول إلى لوحة الإدارة بعناوين IP محددة إن أمكن
– استخدم كلمات مرور لا تقل عن 16 حرفًا تجمع أرقامًا ورموزًا وحروفًا
الخطوة الثالثة: تكوين جدار الحماية
فعّل Cloudflare أو أي WAF مناسب وقم بضبط قواعد الحجب لمنع طلبات مشبوهة. ضع قيودًا على عدد محاولات تسجيل الدخول الفاشلة (Rate Limiting) ليحجب النظام تلقائيًا أي IP يتجاوز الحد المسموح.
تحذير مهم: لا تعتمد على جدار الحماية وحده كحل شامل، فهو طبقة حماية إضافية وليس بديلًا عن الإجراءات الأخرى.
الخطوة الرابعة: تأمين بوابة الدفع
لا تخزن بيانات بطاقات العملاء على خوادمك أبدًا. استخدم بوابات دفع معتمدة بمعايير PCI DSS مثل Stripe أو PayPal أو HyperPay. تأكد من تفعيل التحقق الثنائي من العميل (3D Secure) لتقليل عمليات الاحتيال.
الخطوة الخامسة: تفعيل النسخ الاحتياطي التلقائي
اضبط النسخ الاحتياطية اليومية لقاعدة البيانات وملفات المتجر، وخزّنها في موقع مستقل تمامًا عن خادمك الرئيسي مثل Google Drive أو Amazon S3. اختبر عملية الاستعادة بشكل دوري للتأكد من صحتها.
الخطوة السادسة: مراقبة النشاط وتحليل السجلات
فعّل أداة مراقبة تنبّهك فورًا عند أي نشاط غير اعتيادي مثل محاولات دخول متكررة أو تغييرات في الملفات الجوهرية. يمكنك استخدام Wordfence لمتاجر WooCommerce أو أداة Sucuri لأي منصة أخرى.
الخطوة السابعة: إدارة صلاحيات الفريق
طبّق مبدأ الحد الأدنى من الصلاحيات، أي أن كل موظف لا يحصل إلا على الأذونات التي يحتاجها فعلًا. أزل حسابات الموظفين السابقين فورًا بعد انتهاء عملهم، وراجع قائمة المستخدمين بشكل شهري.
ومن أفضل الموارد التي أنصح بها لمعرفة المزيد عن حماية المتجر الرسمية، مدونة Shopify التي تضم دليلًا شاملًا محدثًا باستمرار.
—
فوائد الاهتمام بأمان متجرك الإلكتروني
الاستثمار في الأمان الرقمي يعود عليك بعوائد حقيقية تتجاوز مجرد الحماية من الاختراق:
– بناء ثقة العملاء: المتسوق يلاحظ الـ HTTPS وشارات الأمان، وهذا يرفع معدلات إتمام الشراء
– تجنب الغرامات المالية: مخالفة معايير GDPR أو PCI DSS قد تكلفك آلاف الدولارات
– الحفاظ على ترتيبك في محركات البحث: Google تعاقب المواقع المخترقة وتزيلها من نتائجها
– استمرارية العمل: متجر آمن يعني صفر توقف غير متوقع وصفر خسائر مفاجئة
– حماية سمعتك: خبر اختراق واحد يكفي لتدمير ثقة عملائك التي بنيتها بشق الأنفس
—
نصائح إضافية وممارسات احترافية لا تتجاهلها
– حدّث كل شيء باستمرار: المنصة، الإضافات، القوالب، كلها مصادر محتملة للثغرات
– استخدم شبكة CDN: لا لتسريع الموقع فحسب، بل لتصفية حركة المرور الضارة
– فعّل تشفير قاعدة البيانات: خاصة إذا كنت تخزن معلومات حساسة
– ثقّف فريقك: كثير من الاختراقات تبدأ بخطأ بشري بسيط مثل النقر على رابط مشبوه
– اختبر موقعك بانتظام: استخدم أدوات مثل OWASP ZAP أو Qualys SSL Labs للفحص الدوري
– بدّل كلمات المرور كل 3 أشهر: وأنشئ بروتوكولًا واضحًا لذلك مع فريقك
—
أكثر الأخطاء شيوعًا في تأمين المتاجر الإلكترونية
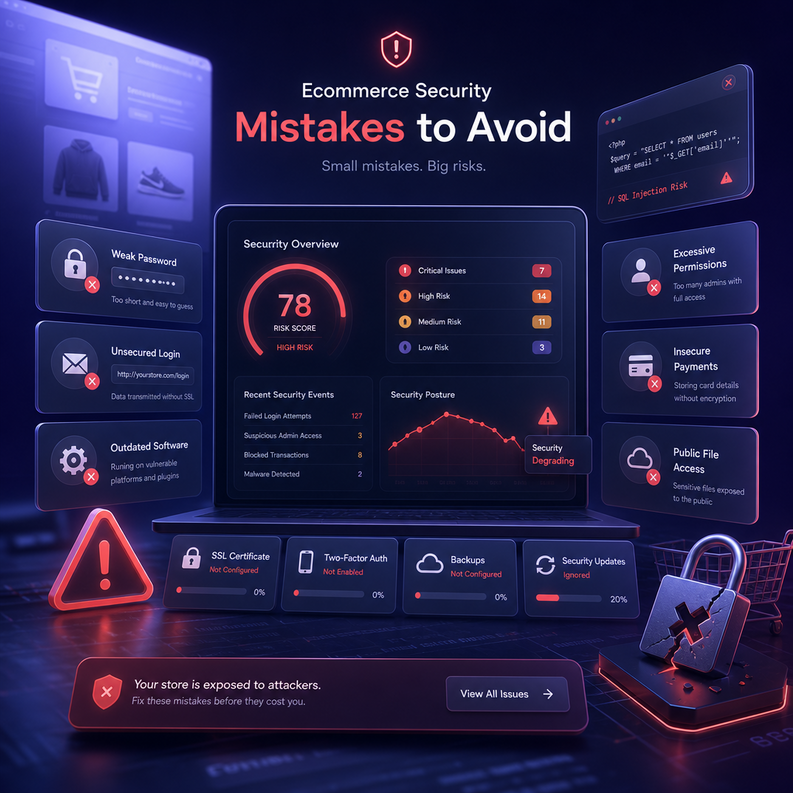
الخطأ الأول: الاعتماد على كلمات مرور ضعيفة أو مشتركة
لا تزال كلمات مثل “admin123” أو “store2024” من أكثر الكلمات استخدامًا. الحل: مدير كلمات مرور مع سياسة إلزامية لتغييرها بانتظام.
الخطأ الثاني: تجاهل تحديثات المنصة والإضافات
كل إضافة قديمة هي باب مفتوح للمخترقين. الحل: فعّل التحديثات التلقائية أو خصص وقتًا أسبوعيًا للمراجعة.
الخطأ الثالث: عدم وجود خطة استجابة للطوارئ
كثيرون لا يعرفون ماذا يفعلون لحظة الاختراق. الحل: ضع خطة واضحة تتضمن من تتصل، كيف تعزل الضرر، وكيف تستعيد الخدمة.
الخطأ الرابع: إهمال أمان الاستضافة
اختيار استضافة رخيصة دون مراعاة معاييرها الأمنية قرار مكلف على المدى البعيد. الحل: اختر استضافة توفر جدار حماية، فحص للبرمجيات الخبيثة، وعزل الحسابات.
الخطأ الخامس: منح صلاحيات أدمن لأكثر من شخص ضرورة
كل حساب إداري هو نقطة ضعف محتملة. الحل: حسابات محدودة الصلاحية لمن لا يحتاج وصولًا كاملًا.
—
كيف تحافظ على مستوى عالٍ من الأمان على المدى البعيد؟
الأمان ليس مشروعًا تنتهي منه مرة واحدة، بل هو ثقافة مستمرة. إليك روتينًا عمليًا للحفاظ على حماية متجرك:
أسبوعيًا:
– راجع سجلات تسجيل الدخول وتقارير جدار الحماية
– تحقق من تحديثات الإضافات والمنصة
شهريًا:
– راجع قائمة المستخدمين والصلاحيات
– اختبر عملية استعادة النسخ الاحتياطية
– قيّم أداء أدوات الأمان المفعّلة
كل 3 أشهر:
– نفّذ اختبار اختراق مبسط (Penetration Test) أو استعن بمتخصص
– راجع سياسة كلمات المرور مع الفريق
– تحقق من صلاحية شهادة SSL
سنويًا:
– قيّم البنية التحتية الأمنية بالكامل
– ابحث عن أدوات وحلول أحدث وأكثر فعالية
—
خلاصة: أمانك الرقمي هو أساس نجاحك التجاري
في نهاية هذا الدليل، أريد أن أكون صريحًا معك: لا يوجد متجر إلكتروني محصّن 100% من جميع التهديدات، لكن الفارق الحقيقي بين المتجر الذي ينجو والمتجر الذي يسقط يكمن في مستوى الاستعداد والوعي. أمان المتاجر الإلكترونية ليس تكلفة إضافية، بل هو استثمار مباشر في استمرارية عملك وثقة عملائك. ابدأ بالخطوات البسيطة التي شاركتها معك اليوم، وكن منتظمًا في تطبيقها. ولمزيد من الموارد والأدلة العملية حول حماية المتجر من مصادر موثوقة، أنصحك بمتابعة مدونات متخصصة وتوثيق كل خطوة تتخذها. متجرك يستحق الحماية، وعملاؤك يستحقون الثقة.
—
الأسئلة الشائعة حول تأمين المتاجر الإلكترونية
س1: هل شهادة SSL وحدها كافية لتأمين متجري الإلكتروني؟
لا، شهادة SSL تشفّر فقط البيانات المتنقلة بين المتصفح والخادم. الأمان الشامل يتطلب جدار حماية، مصادقة ثنائية، تحديثات منتظمة، ونسخًا احتياطيًا دوريًا.
س2: كم يكلف تأمين متجر إلكتروني صغير؟
يمكنك بدء حماية أساسية بتكلفة تتراوح بين 20 و80 دولارًا شهريًا باستخدام Cloudflare المجاني، Let’s Encrypt، وأدوات مفتوحة المصدر. الحلول الاحترافية الأشمل تبدأ من 100 دولار شهريًا وتزيد حسب حجم المتجر.
س3: كيف أعرف إذا كان متجري قد تعرض للاختراق؟
علامات تدل على ذلك: تباطؤ مفاجئ في الموقع، ظهور صفحات أو ملفات غريبة، تحذيرات من Google Search Console، شكاوى عملاء من عمليات مشبوهة، أو تنبيهات من أداة الأمان المثبتة لديك.
س4: هل التجارة الإلكترونية عبر منصات جاهزة مثل Shopify آمنة أكثر من WooCommerce؟
كلتا المنصتين آمنة بشكل جيد عند الإعداد الصحيح. Shopify تتولى جانبًا كبيرًا من الأمان البنيوي تلقائيًا، بينما WooCommerce يمنحك مرونة أكبر لكنه يتطلب انتباهًا أكثر لإعدادات الأمان.
س5: ماذا أفعل إذا تعرض متجري للاختراق الآن؟
أولًا: اعزل الموقع فورًا وأبلغ مزود الاستضافة. ثانيًا: استعد أحدث نسخة احتياطية سليمة. ثالثًا: غيّر جميع كلمات المرور والمفاتيح السرية. رابعًا: افحص الملفات بحثًا عن كود خبيث. خامسًا: أبلغ عملاءك بالحادثة بشفافية واتخذ إجراءات الحماية اللازمة.