كيف تعرف إذا تم اختراق بياناتك الشخصية على الإنترنت؟
—
مقدمة: بياناتك في خطر وأنت لا تعلم
هل فكرت يومًا أن بريدك الإلكتروني أو كلمة مرورك قد تكون بين يدي شخص آخر الآن دون أن تعلم؟ هذا ليس مجرد سؤال نظري، بل واقع يعيشه الملايين يوميًا. في عالم يتصاعد فيه تهديد تسريب البيانات بشكل مقلق، أصبح التحقق من أمان حساباتك ليس رفاهية بل ضرورة. منذ أن بدأت أتابع عن كثب أخبار الأمن الرقمي، أدركت أن اختراق البيانات يطال أناسًا عاديين لا يعلمون بتعرضهم للخطر إلا بعد فوات الأوان. في هذا المقال سأريك بالتفصيل كيف تكتشف إذا كانت بياناتك مخترقة، وما الخطوات التي يجب عليك اتخاذها فورًا.
—
ما الذي يجب أن تعرفه أولًا؟
قبل أن نبدأ بالخطوات العملية، دعني أشرح لك المفهوم الأساسي بشكل واضح.
عندما تسجل في أي موقع إلكتروني، فإن بياناتك تُحفظ في قاعدة بيانات على خوادم ذلك الموقع. المشكلة تبدأ حين يتعرض هذا الموقع لهجوم إلكتروني، فيتمكن المهاجمون من سرقة هذه البيانات وبيعها في الشبكة المظلمة أو استخدامها لأغراض احتيالية.
ما يجعل الأمر أكثر خطورة هو أن كثيرًا من المواقع لا تُبلغ مستخدميها فورًا عند حدوث الاختراق. في بعض الأحيان تمر أشهر أو سنوات قبل أن تكتشف أن بريدك الإلكتروني وكلمة مرورك موجودان في قوائم مسربة.
البيانات التي تتعرض للتسريب عادةً تشمل:
– عناوين البريد الإلكتروني
– كلمات المرور (أحيانًا مشفرة وأحيانًا بشكل واضح)
– أرقام الهاتف
– معلومات الدفع والبطاقات البنكية
– تاريخ الميلاد والعنوان
—
الأدوات والمتطلبات اللازمة
لا تحتاج إلى خبرة تقنية متقدمة لتطبيق ما سأشرحه. إليك كل ما ستحتاج إليه:
أولًا: المواقع والأدوات الأساسية
– Have I Been Pwned (haveibeenpwned.com): الأداة الأكثر موثوقية والأشهر عالميًا للتحقق من تسريب البيانات، أنشأها الباحث الأمني ترويه هانت.
– Firefox Monitor (monitor.firefox.com): خدمة مجانية من موزيلا تعتمد على نفس قاعدة بيانات HIBP مع واجهة أكثر سهولة.
– Google Password Checkup: إذا كنت تستخدم Chrome، فالخدمة مدمجة مباشرة في إعدادات المتصفح.
– Dehashed.com: للمستخدمين المتقدمين الذين يريدون بحثًا أعمق (بعض خصائصه مدفوعة).
ثانيًا: متطلبات إضافية
– قائمة بعناوين بريدك الإلكتروني المختلفة التي تستخدمها.
– مدير كلمات مرور مثل Bitwarden أو 1Password أو Dashlane.
– تطبيق للمصادقة الثنائية مثل Google Authenticator أو Authy.
بدائل مفيدة
– خدمة Malwarebytes Digital Footprint: تقدم تقريرًا شاملًا عن بصمتك الرقمية.
– Avast Hack Check: بديل بسيط وسريع للمبتدئين.
—
متى يجب أن تفعل هذا؟
من تجربتي الشخصية، كثير من الناس ينتظرون حتى يحدث لهم شيء سيء قبل أن يفكروا في فحص أمان حساباتهم. لكن هذا النهج خاطئ تمامًا.
يجب عليك التحقق فورًا إذا:
– سمعت عن اختراق موقع تستخدمه: مثل LinkedIn أو Adobe أو Dropbox أو أي خدمة تحمل بياناتك.
– لاحظت نشاطًا غريبًا في حساباتك: رسائل لم ترسلها، تسجيل دخول من مواقع غير معروفة، أو تغييرات لم تجرها.
– تلقيت رسائل تصيد احتيالي (Phishing) تحتوي على بياناتك الشخصية الحقيقية.
– تستخدم نفس كلمة المرور في أكثر من موقع: هذه عادة خطيرة جدًا.
– مرت أكثر من ستة أشهر على آخر مرة فحصت فيها أمان حساباتك.
على المدى الدوري: أنصحك بجدولة فحص شهري أو ربع سنوي لجميع عناوين بريدك الإلكتروني. الوقاية دائمًا أفضل من العلاج.
—
دليل خطوة بخطوة: كيف تتحقق من اختراق بياناتك
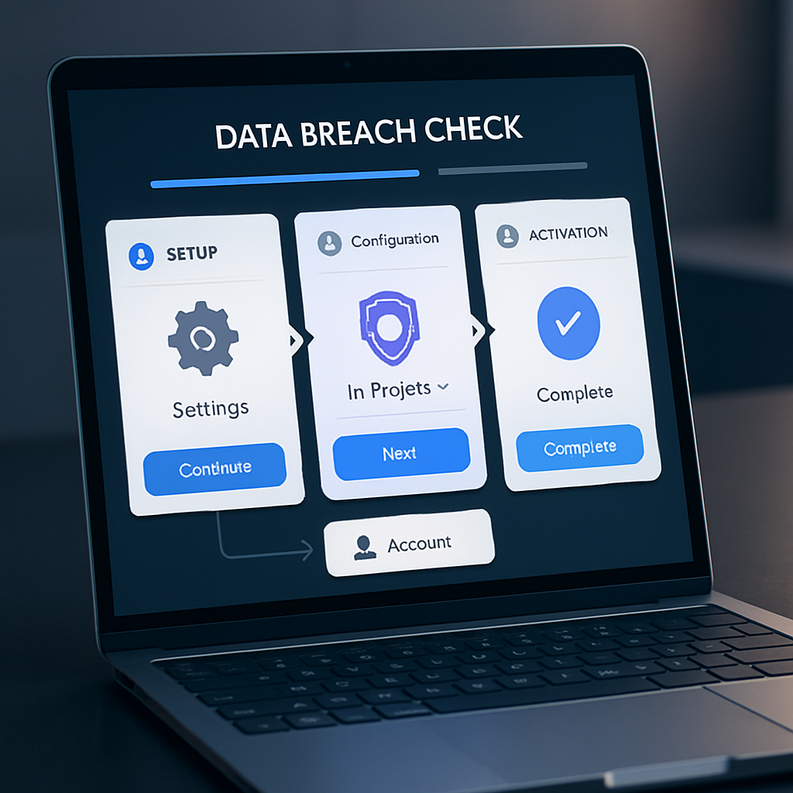
سأخذك عبر العملية الكاملة بشكل مفصل وعملي. هذه الخطوات مجربة ومضمونة.
الخطوة الأولى: افتح موقع Have I Been Pwned
اذهب مباشرة إلى [haveibeenpwned.com](https://haveibeenpwned.com). الموقع بسيط جدًا: ستجد حقلًا واحدًا لإدخال بريدك الإلكتروني. هذا الموقع يجمع بيانات من عمليات تسريب البيانات الكبرى حول العالم ويخبرك إذا كان بريدك ضمنها.
> تنبيه: الموقع آمن تمامًا للاستخدام. لن يطلب منك كلمة المرور أبدًا، فقط عنوان البريد الإلكتروني.
الخطوة الثانية: أدخل عنوان بريدك الإلكتروني
اكتب عنوان بريدك في الحقل المخصص واضغط على زر “pwned?”. الموقع سيبحث في قاعدة بياناته التي تضم مليارات السجلات المسربة.
النتيجتان المحتملتان:
– خلفية خضراء: بريدك لم يظهر في أي اختراق معروف. جيد، لكن هذا لا يعني أنك محمي 100%.
– خلفية حمراء: بريدك موجود في عمليات اختراق، وسيظهر لك قائمة بالمواقع التي تأثرت.
الخطوة الثالثة: اقرأ تفاصيل الاختراق بعناية
إذا ظهرت نتيجة حمراء، لا تتذعر. اقرأ التفاصيل بهدوء:
– اسم الموقع أو الخدمة التي تعرضت للاختراق.
– تاريخ الاختراق.
– نوع البيانات التي تم تسريبها (كلمات مرور، أرقام هاتف، إلخ).
الخطوة الرابعة: غيّر كلمة المرور فورًا
لكل موقع ظهر في قائمة اختراق البيانات، اذهب مباشرة وغيّر كلمة المرور. استخدم كلمة مرور قوية وفريدة لكل موقع.
مواصفات كلمة المرور القوية:
– لا تقل عن 12 حرفًا.
– تجمع بين الأحرف الكبيرة والصغيرة والأرقام والرموز.
– لا تحتوي على معلومات شخصية مثل اسمك أو تاريخ ميلادك.
الخطوة الخامسة: فعّل المصادقة الثنائية
بعد تغيير كلمة المرور، فعّل المصادقة الثنائية (2FA) في كل موقع يدعمها. هذه الطبقة الإضافية من الأمان ستحميك حتى لو عرف شخص ما كلمة مرورك.
الخطوة السادسة: كرر الفحص لجميع بريداتك
إذا كان لديك أكثر من بريد إلكتروني، افحصها جميعًا. كثير من الناس ينسون بريدًا قديمًا يستخدمونه نادرًا وهو الأكثر عرضة للخطر.
الخطوة السابعة: فعّل خاصية التنبيه التلقائي
في نفس الموقع يمكنك التسجيل للحصول على إشعارات مجانية عبر البريد الإلكتروني. ستصلك رسالة فورية إذا ظهر بريدك في أي اختراق مستقبلي. هذا يُغير قواعد اللعبة.
—
الفوائد والأهمية: لماذا يستحق هذا وقتك؟
لا أبالغ حين أقول إن فحص أمان بياناتك قد يوفر عليك متاعب هائلة. إليك الفوائد الملموسة:
حماية مالية مباشرة: اختراق البريد الإلكتروني يعني إمكانية الوصول إلى حساباتك البنكية والتسوق عبر الإنترنت باسمك.
حماية سمعتك الرقمية: حسابات مُخترقة قد تُستخدم لإرسال رسائل احتيالية لجهات اتصالك أو نشر محتوى مسيء.
توفير الوقت والجهد: الاكتشاف المبكر يعني تدخلًا سريعًا قبل أن تتفاقم الأضرار.
راحة البال: الشعور بأنك تتحكم في أمانك الرقمي لا يُقدّر بثمن في عصر تتصاعد فيه التهديدات السيبرانية.
—
نصائح إضافية وأفضل الممارسات
من خلال متابعتي المستمرة لمجال الأمن الرقمي، جمعت هذه النصائح التي تكمل الخطوات السابقة:
استخدم مدير كلمات المرور: أنصح بشدة بـ Bitwarden (مجاني ومفتوح المصدر). سيولّد لك كلمات مرور قوية وفريدة لكل موقع ويحفظها بأمان.
لا تُعيد استخدام كلمات المرور أبدًا: هذه القاعدة الذهبية الأولى في الأمن الرقمي. إذا تم اختراق موقع واحد، لن يتأثر غيره.
راقب بريدك الإلكتروني الرئيسي بعناية: بريدك الإلكتروني هو مفتاح كل حساباتك الأخرى. أمّنه أولًا.
استخدم بريدًا مؤقتًا للمواقع غير الموثوقة: خدمات مثل Temp Mail أو SimpleLogin تُنشئ لك بريدًا مؤقتًا للتسجيل في المواقع التي لا تثق بها تمامًا.
تحقق من إعدادات الخصوصية دوريًا: راجع الأجهزة والتطبيقات المرتبطة بحساباتك الرئيسية كل فترة.
—
الأخطاء الشائعة التي يجب تجنبها
رأيت كثيرًا من الناس يقعون في هذه الأخطاء حتى بعد اكتشاف اختراق حساباتهم:
الخطأ الأول: تغيير كلمة المرور فقط في الموقع المخترق
كثيرون يُغيّرون الكلمة في الموقع الذي تعرض للاختراق فقط، لكن إذا كانوا يستخدمون نفس الكلمة في مواقع أخرى، تظل المشكلة قائمة. الحل: غيّر الكلمة في كل مكان تستخدمها.
الخطأ الثاني: اختيار كلمة مرور ضعيفة كبديل
بعض الناس يُغيّرون كلمة المرور إلى كلمة بسيطة مثل “123456789” أو “password2024”. الحل: استخدم مولّد كلمات المرور في مدير كلمات المرور.
الخطأ الثالث: إهمال المصادقة الثنائية
الاعتماد فقط على كلمة المرور غير كافٍ. الحل: فعّل 2FA في كل الحسابات الحساسة.
الخطأ الرابع: فحص بريد واحد فقط
الناس يتذكرون بريدهم الرئيسي لكن ينسون البريد القديم أو بريد العمل. الحل: افحص كل عناوين بريدك.
الخطأ الخامس: عدم التسجيل للتنبيهات التلقائية
الاكتفاء بفحص واحد دون متابعة مستقبلية. الحل: سجل في خدمة التنبيه المجانية لـ HIBP.
—
كيف تحافظ على أمانك الرقمي على المدى البعيد؟
الأمن الرقمي ليس هدفًا تصله مرة واحدة، بل عادة مستمرة. إليك خطة عملية للمحافظة على حمايتك:
على أساس شهري:
– افحص بريدك الإلكتروني على HIBP.
– راجع تسجيلات الدخول الأخيرة لحساباتك المهمة.
على أساس ربع سنوي:
– راجع التطبيقات والخدمات المرتبطة بحساباتك.
– تأكد من تحديث كل تطبيقاتك وأنظمة تشغيلك.
على أساس سنوي:
– أجرِ مراجعة شاملة لجميع كلمات مرورك.
– احذف الحسابات القديمة غير المستخدمة.
– قيّم أدوات الحماية التي تستخدمها وابحث عن بدائل أفضل.
استثمر في تعلمك: تابع مصادر الأمن الرقمي الموثوقة، فالتهديدات تتطور باستمرار ومعرفتك يجب أن تتطور معها.
—
الخلاصة: حماية بياناتك تبدأ بخطوة واحدة
إذا أخذت شيئًا واحدًا من هذا المقال، فليكن هذا: لا تنتظر حتى تقع المصيبة. الخمس دقائق التي تقضيها الآن في فحص بريدك على موقع HIBP قد توفر عليك أسابيع من المتاعب لاحقًا.
تسريب البيانات ليس مشكلة الشركات الكبيرة فقط، بل يطال كل مستخدم عادي على الإنترنت. والأهم من ذلك أن اختراق البيانات الذي تعرض له موقع سجلت فيه منذ سنوات قد يكون لا يزال يمثل تهديدًا لك حتى اللحظة.
طبّق الخطوات التي شرحتها، فعّل المصادقة الثنائية، واستخدم مدير كلمات مرور موثوق. أمانك الرقمي يستحق هذا الجهد البسيط.
—
الأسئلة الشائعة
س: هل موقع Have I Been Pwned آمن وموثوق؟
ج: نعم تمامًا. أنشأه ترويه هانت، أحد أبرز الباحثين في مجال الأمن السيبراني، وتستخدمه حكومات ومؤسسات كبرى حول العالم. الموقع لا يطلب منك كلمة مرورك أبدًا.
س: إذا ظهر بريدي في اختراق قديم جدًا، هل ما زلت في خطر؟
ج: إذا غيّرت كلمة مرورك منذ ذلك الحين وفعّلت المصادقة الثنائية، فأنت بأمان. لكن إذا لم تفعل، فنعم، الخطر لا يزال قائمًا.
س: هل يمكنني التحقق من أرقام الهاتف أيضًا؟
ج: موقع HIBP يدعم البحث بعناوين البريد الإلكتروني بشكل أساسي. لكن بعض الأدوات الأخرى مثل Dehashed تتيح البحث بأرقام الهاتف للمستخدمين المتقدمين.
س: ماذا أفعل إذا اكتشفت أن حسابي مخترق ولا أستطيع استعادته؟
ج: تواصل مع خدمة دعم الموقع مباشرة وأثبت ملكيتك للحساب عبر الطرق البديلة المتاحة. إذا فشل ذلك، أبلغ عن الحساب المخترق وأنشئ حسابًا جديدًا.
س: هل يكفي استخدام برنامج مكافحة الفيروسات للحماية من تسريب البيانات؟
ج: لا. برامج مكافحة الفيروسات تحميك من البرمجيات الخبيثة على جهازك، لكن تسريب البيانات يحدث على خوادم المواقع التي تستخدمها وليس على جهازك. لذا الفحص الدوري عبر HIBP وإدارة كلمات المرور بشكل صحيح هي خطوط دفاعك الأساسية.